Nhận diện thủ đoạn lừa đảo công nghệ cao
Trong thời gian gần đây, người dùng không chỉ đối mặt với các nguy cơ bảo mật trong lĩnh vực tài chính mà còn dễ dàng "sập bẫy" từ các sự kiện công nghệ thu hút sự chú ý lớn. Điển hình, ngay khi hai đợt mở bán mẫu iPhone 18 mới bắt đầu vào ngày 25/9/2026, sức nóng của sản phẩm này đã trở thành cơ hội để tội phạm mạng trục lợi. Các chuyên gia Kaspersky phát hiện hàng loạt website giả mạo bằng nhiều ngôn ngữ như tiếng Việt, tiếng Anh, tiếng Ả Rập và tiếng Bồ Đào Nha, bủa vây người dùng bằng những ưu đãi không có thật.
Cụ thể, một trang web giả mạo tại Việt Nam đã mời chào khách hàng mua iPhone 18 với mức giảm giá lên đến 25%, thậm chí khuyến khích thanh toán bằng Bitcoin. Tại thị trường Brazil, một website khác niêm yết giá bằng đồng real, đưa ra chương trình đặt trước với các tùy chọn màu sắc không hề có trong danh sách công bố của Apple.
Kẻ gian hứa hẹn chính sách thanh toán linh hoạt, cam kết hoàn tiền 100% nếu hủy đơn để đánh lừa thị giác và tâm lý người tiêu dùng. Khi truy cập, nạn nhân bị yêu cầu điền họ tên, số điện thoại, email, địa chỉ, thông tin liên hệ WhatsApp và chi tiết thẻ ngân hàng.
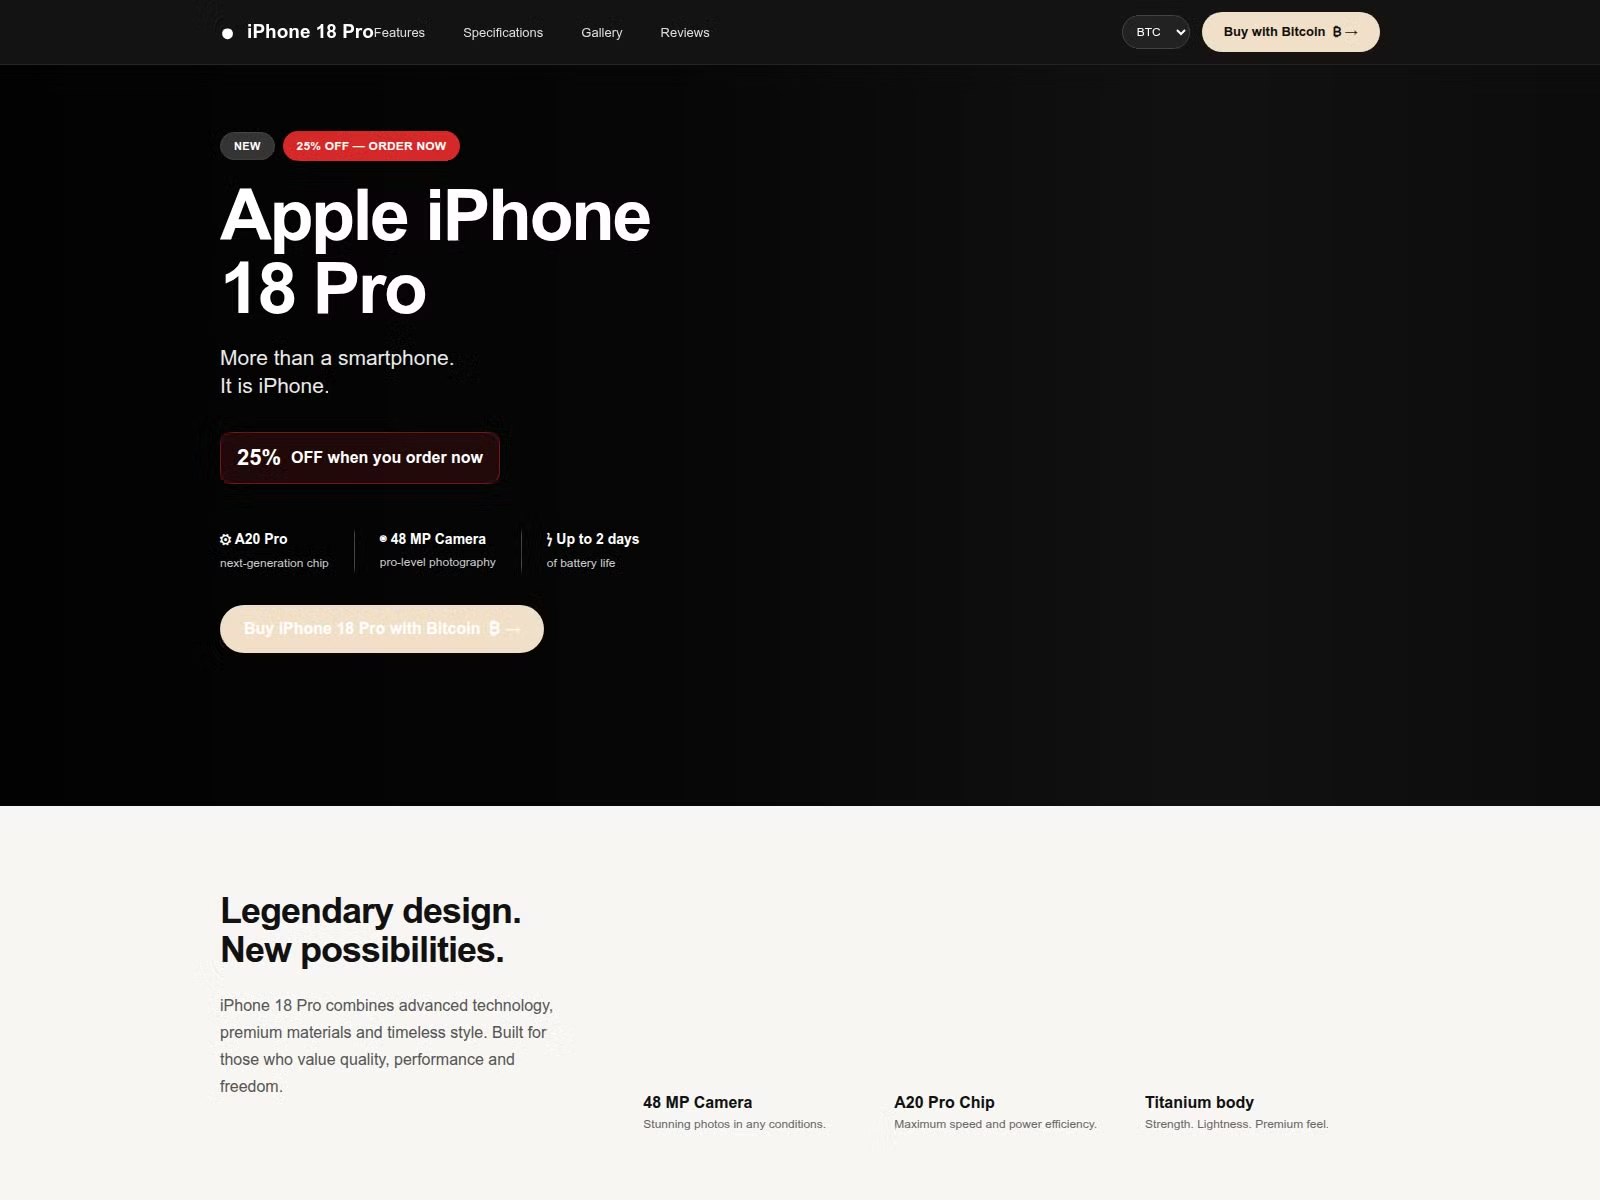
Toàn bộ quy trình này được dàn dựng tinh vi nhằm thu thập dữ liệu cá nhân, đánh cắp danh tính hoặc rút sạch tiền trong tài khoản. Bà Olga Altukhova, Chuyên gia Phân tích nội dung web cấp cao tại Kaspersky, cảnh báo sự hào hứng của người tiêu dùng đối với thiết bị mới chính là "mỏ vàng" để tội phạm lợi dụng, biến các ưu đãi khó tin thành những cái bẫy nguy hiểm.
Bên cạnh lĩnh vực bán lẻ công nghệ, hệ thống ngân hàng cũng liên tục phát đi cảnh báo về các kịch bản lừa đảo nhắm trực tiếp vào tài khoản người dân. Cụ thể mới đây, Ngân hàng TMCP Đầu tư và Phát triển Việt Nam (BIDV) lưu ý về hiện tượng tin nhắn giả mạo tên định danh dụ đổi điểm thưởng để đánh cắp thông tin bảo mật, đồng thời khẳng định không bao giờ gửi SMS kèm đường dẫn.
Ngân hàng TMCP Kỹ thương Việt Nam (Techcombank) thì cho biết tình trạng kẻ gian mạo danh cán bộ thuế, công an gọi điện hướng dẫn cài ứng dụng giả (như eTax Mobile) hòng kiểm soát thiết bị hoặc nhắn tin báo vi phạm giao thông yêu cầu truy cập đường dẫn lạ.
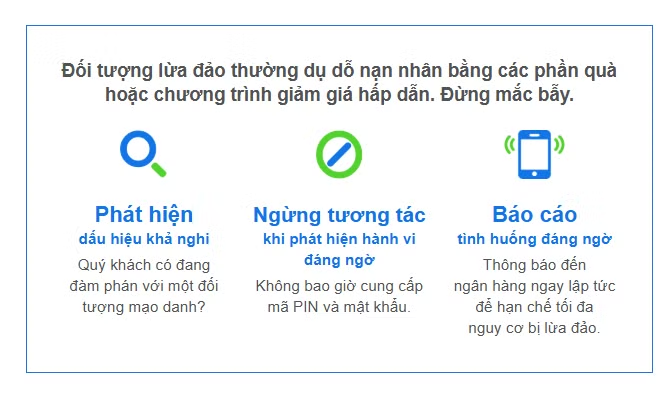
Trong khi đó, Ngân hàng TMCP Ngoại thương Việt Nam (Vietcombank) lại phát hiện các bài viết giả mạo dùng hình ảnh trí tuệ nhân tạo (AI) mô phỏng trụ sở để mời đầu tư tiền số. Standard Chartered cũng lưu ý khách hàng về các email dẫn tới trang đăng nhập giả, yêu cầu tuyệt đối không cung cấp mã PIN, mật khẩu dưới mọi hình thức.
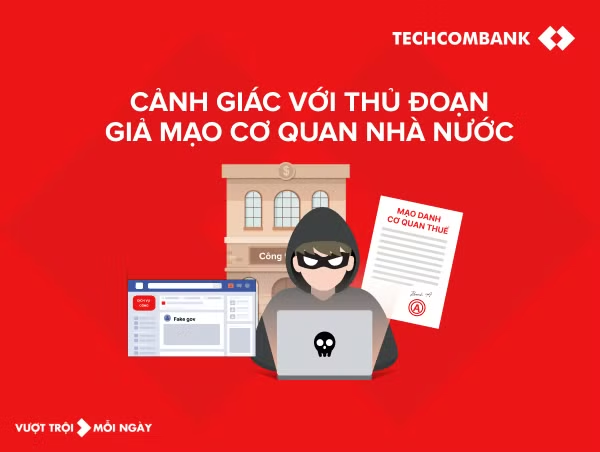
Thậm chí, không ít trường hợp kẻ gian dùng chiêu trò thao túng tâm lý, đe dọa nạn nhân chuyển tiền "phục vụ điều tra" như vụ việc được Ngân hàng Nông nghiệp và Phát triển nông thôn Việt Nam (Agribank) chi nhánh Nghệ An phát hiện vào tháng 7 vừa qua, kịp thời ngăn chặn và giữ lại 250 triệu đồng cho khách hàng.
Báo cáo mới nhất của Hiệp hội An ninh mạng quốc gia ghi nhận, khoảng 552.000 cuộc tấn công mạng nhắm vào hệ thống thông tin tại Việt Nam trong năm 2025, với 52,3% đơn vị chịu tổn hại. Dữ liệu cá nhân bị lộ lọt chính là nguyên liệu để tội phạm mạng cá nhân hóa các kịch bản lừa đảo.
Ông Ngô Tấn Vũ Khanh, Giám đốc Quốc gia Kaspersky tại Việt Nam, cho biết tội phạm đang tận dụng AI để tối ưu hóa quy trình tấn công. Năm 2025, toàn cầu ghi nhận hơn 28 triệu vụ tấn công có can thiệp của AI, tăng 72% so với cùng kỳ năm trước, đẩy tỷ lệ tấn công thành công lên tới 70%. Trong đó, phần lớn là các thủ đoạn kẻ gian sử dụng AI để tự động thu thập thông tin công khai, soạn thảo email giả mạo hoặc dùng Deepfake giả danh lãnh đạo trong cuộc họp trực tuyến, lừa nhân viên tài chính chuyển khoản thành công 25,6 triệu USD.
Nâng cao năng lực phòng thủ và kiểm chứng thông tin
Đối diện với ma trận lừa đảo, các chuyên gia an ninh mạng cho rằng, phòng ngừa hiệu quả phải bắt đầu từ kỹ năng kiểm chứng thông tin. Để yên tâm trải nghiệm các thiết bị công nghệ mới như iPhone 18 hay sử dụng dịch vụ ngân hàng trực tuyến an toàn, người dùng cần thiết lập kỷ luật bảo mật cá nhân.
Theo đó, các chuyên gia khuyến nghị chỉ mua sắm tại cửa hàng chính thức, kiểm tra kỹ địa chỉ URL và tên tổ chức trước khi giao dịch. Khi thanh toán trực tuyến, nên sử dụng thẻ ảo hoặc dịch vụ chuyên biệt để hạn chế lộ thông tin thẻ tín dụng. Người dùng cũng cần bật xác thực đa yếu tố (2FA) cho mọi tài khoản, thường xuyên theo dõi sao kê để phát hiện hoạt động bất thường.
Từ phía cơ quan quản lý, tính đến tháng 8/2026, hệ thống SIMO của Ngân hàng Nhà nước đã cảnh báo tới hơn 4,9 triệu lượt khách hàng về các tài khoản, ví điện tử có dấu hiệu gian lận. Hệ thống giúp tạm dừng hoặc hủy hơn 1,6 triệu lượt giao dịch, ngăn chặn dòng tiền lừa đảo với tổng giá trị hơn 5.500 tỷ đồng. Những số liệu này minh chứng rõ nét về giá trị của việc đưa thông tin cảnh báo rủi ro đến người dùng ngay tại "thời điểm vàng", khi họ vẫn còn quyền quyết định.
TP Hồ Chí Minh diễn tập thực chiến bảo vệ an ninh mạng
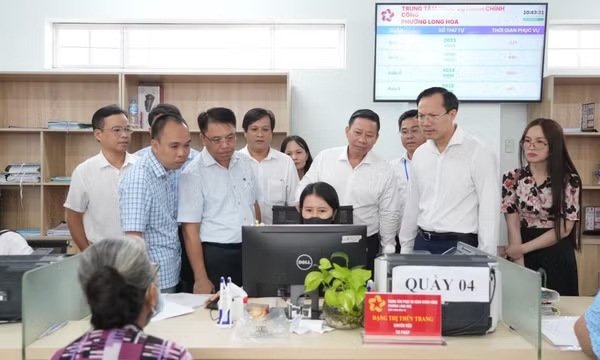
Từ ngày 24 - 28/9, TP Hồ Chí Minh diễn tập ứng phó tấn công mạng trên các hệ thống phục vụ cấp nước, giáo dục và y tế. Hoạt động nhằm kiểm tra khả năng phát hiện, xử lý sự cố và duy trì các dịch vụ thiết yếu.
Tuy nhiên, bảo đảm an toàn mạng không thể chỉ dựa vào cảnh báo đơn lẻ mà cần nỗ lực phòng thủ chủ động của cả hệ thống. Theo đó, mới đây Công an TP Hồ Chí Minh đã tổ chức Diễn tập thực chiến đảm bảo an toàn thông tin mạng TP Hồ Chí Minh năm 2026. Đại tá Lê Công Anh, Phó Giám đốc Công an TP Hồ Chí Minh, cho biết mỗi ngày có khoảng 65.000 cuộc tấn công mạng nhằm vào các hệ thống thông tin của địa phương. Việc bảo đảm an ninh mạng đòi hỏi sự tham gia của cả hệ thống chính trị, trong đó vai trò của người đứng đầu mang tính quyết định.
Phó Giáo sư, Tiến sĩ Phạm Văn Hậu, Giám đốc Trung tâm An ninh mạng quốc gia TP Hồ Chí Minh, đánh giá vấn đề cốt lõi hiện nay là năng lực phát hiện và ngăn chặn tấn công kịp thời. Mức thiệt hại do tấn công mạng toàn cầu hiện ước tính khoảng 10.000 tỷ USD, lớn gấp gần 20 lần quy mô GDP của Việt Nam. Do đó, việc chuyển từ phòng thủ bị động sang chủ động thông qua các đợt diễn tập thực chiến là bước đi bắt buộc để bảo vệ hệ thống hạ tầng trọng yếu.
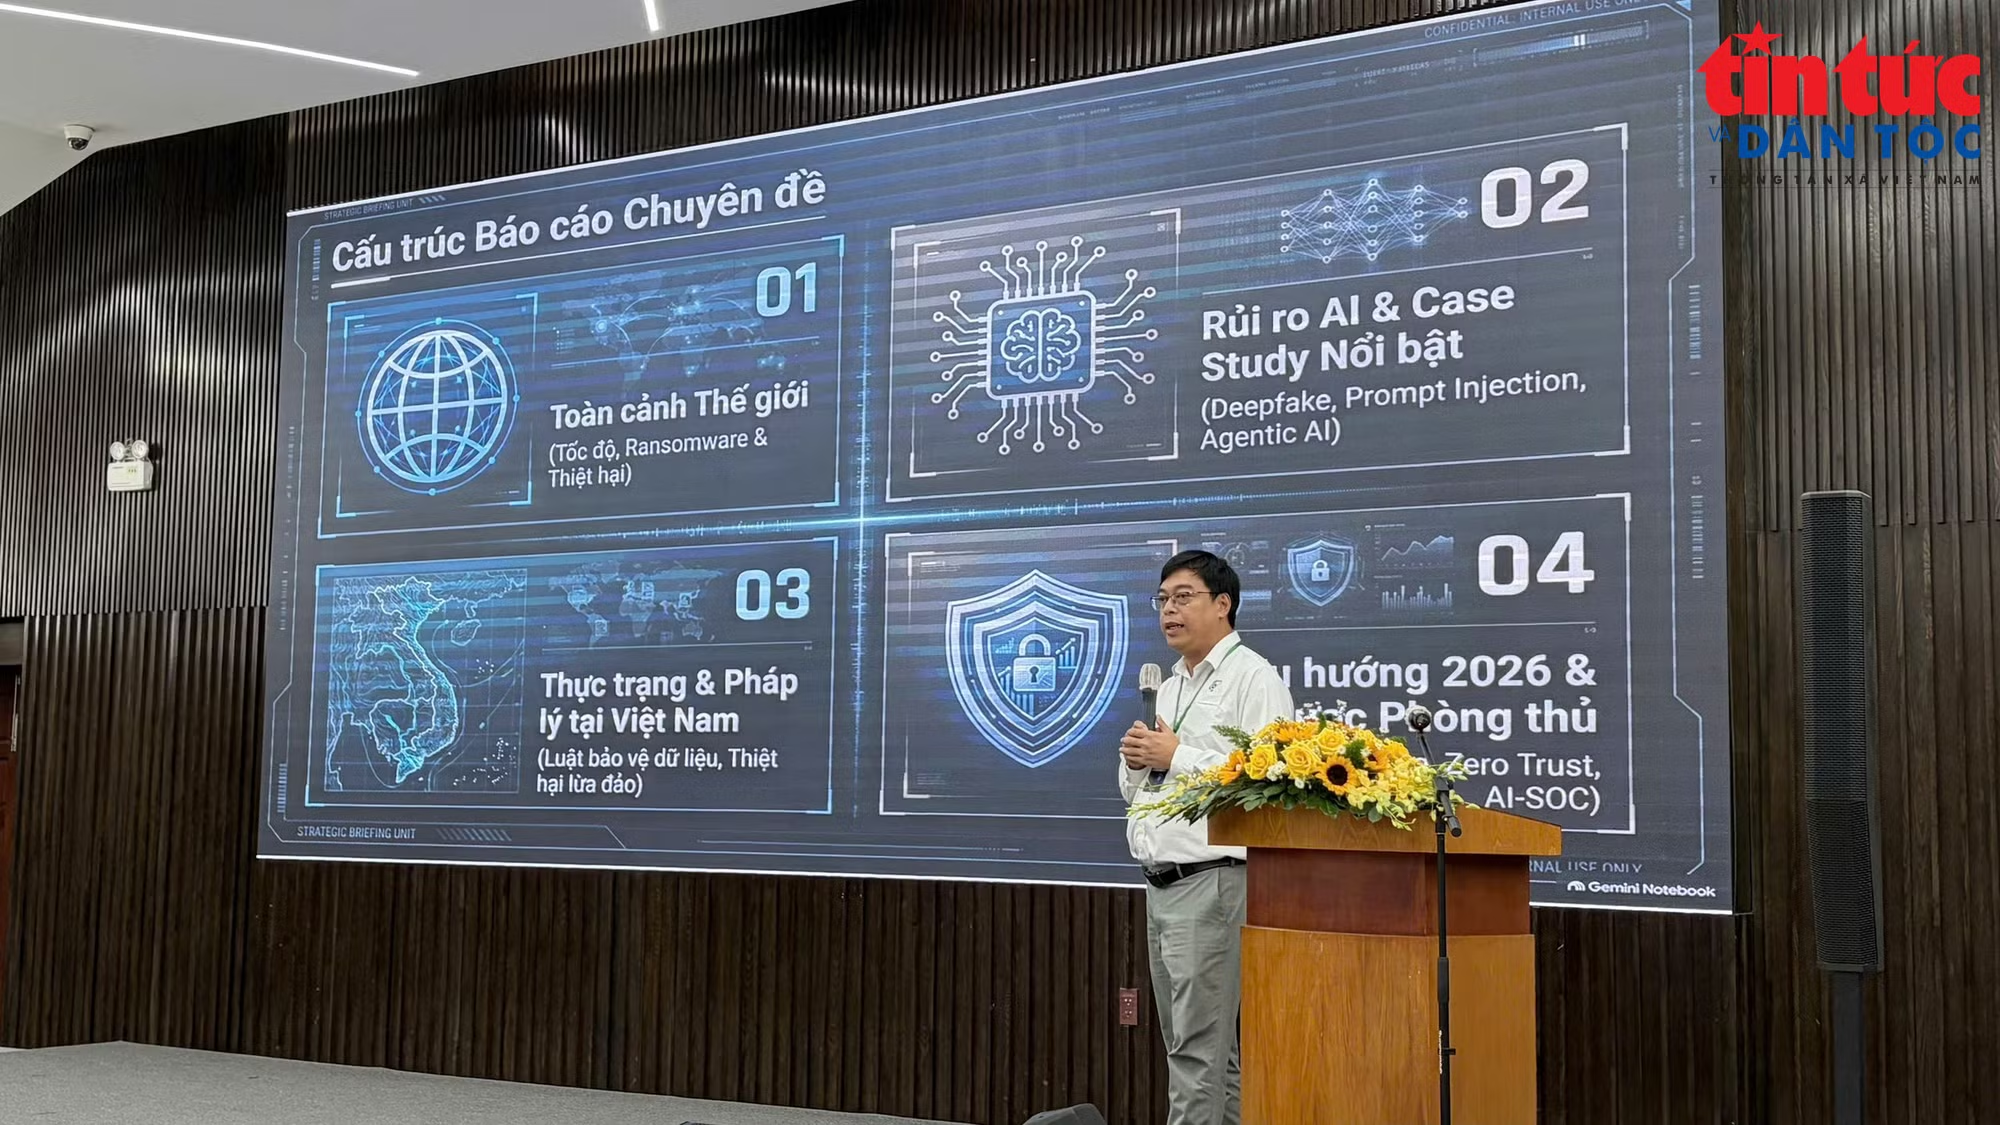
Ở góc độ chiến lược vĩ mô, ông Ngô Tấn Vũ Khanh đề xuất các tổ chức cần thiết lập hành lang quy định chặt chẽ về quyền tiếp cận dữ liệu, kiểm soát nghiêm ngặt những thông tin được phép nạp vào các mô hình AI. Cơ quan quản lý, nhà cung cấp dịch vụ mạng (ISP) và doanh nghiệp cần chung tay chia sẻ dữ liệu về thám báo an ninh mạng (threat intelligence) để tự động hóa việc rà quét, cô lập sớm các tên miền độc hại.
Việc triển khai đồng bộ các giải pháp từ nhận thức cá nhân đến rào chắn công nghệ sẽ giúp hiện thực hóa định hướng của Nghị quyết 57, xây dựng một không gian mạng an toàn, làm nền tảng vững chắc cho quá trình chuyển đổi số quốc gia.