Khả năng đó đang trở thành tâm điểm của cuộc khủng hoảng an ninh mạng mới trong lĩnh vực tài chính Hàn Quốc, sau khi các nhà điều tra phát hiện dấu vết của một công cụ kiểm thử xâm nhập sử dụng AI trong loạt vụ tấn công nhằm vào các ngân hàng lớn của nước này.
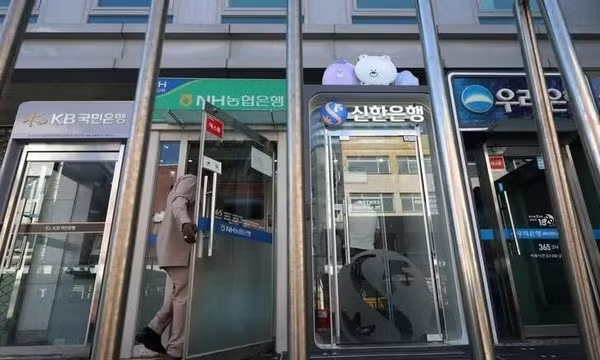
Kể từ tuần trước, nhiều ngân hàng tại quốc gia này - gồm Shinhan Bank, KB Kookmin Bank, Hana Bank, Yegaram Savings Bank và BNK Busan Bank - lần lượt thông báo xảy ra các vụ rò rỉ dữ liệu. Woori Bank và NH NongHyup Bank cũng phát hiện dấu hiệu bị tấn công, song chưa ghi nhận dữ liệu bị rò rỉ.
Shinhan Bank cho biết khoảng 25.000 khách hàng đã bị ảnh hưởng, với các thông tin cá nhân như họ tên, số điện thoại, thu nhập hằng năm và hạn mức vay bị lộ. KB Kookmin Bank xác nhận 119 khách hàng bị ảnh hưởng, trong khi Hana Bank cho biết thông tin cá nhân của 89 khách hàng bị lộ.
Đáng chú ý, các nhà điều tra đã phát hiện dấu vết của công cụ AI có tên ARTEX.
ARTEX là công cụ kiểm thử xâm nhập tự động, được thiết kế để thực hiện những công việc vốn thường đòi hỏi chuyên môn của con người, như quét hệ thống để tìm lỗ hổng và xây dựng các phương án xâm nhập.
Công cụ này có thể kết nối với các mô hình AI do công ty Trung Quốc DeepSeek phát triển, cũng như các mô hình của OpenAI và Anthropic. Nhờ đó, nhiều tác nhân AI có thể phối hợp phân tích mục tiêu tấn công và các đường xâm nhập tiềm năng.
Các chuyên gia cảnh báo AI có thể mở ra một giai đoạn mới trong lĩnh vực an ninh mạng, khi công nghệ này giúp các cuộc tấn công diễn ra nhanh hơn và trên quy mô lớn hơn.
Ông Lim Jong-in, giáo sư tại Trường Sau đại học An ninh thông tin thuộc Đại học Korea, nhận định: “Con người khó có thể tiến hành các cuộc tấn công nhanh và trên quy mô lớn như vậy nhằm vào lĩnh vực tài chính chỉ trong vài ngày. Khả năng cao là AI đã được sử dụng”.
Ông ví tốc độ giữa tin tặc thông thường và các cuộc tấn công có sự hỗ trợ của AI giống như sự khác biệt giữa một người chạy bộ và một chiếc Ferrari. Theo ông, tin tặc con người sẽ mất nhiều tuần, thậm chí nhiều tháng, để lên kế hoạch và thực hiện những cuộc tấn công quy mô lớn như vậy.
Tuy nhiên, Giáo sư Lim cảnh báo không nên mặc nhiên cho rằng Trung Quốc đứng sau các vụ tấn công chỉ vì phát hiện dấu vết của một công cụ AI sử dụng tiếng Trung.
“Đối tượng đứng sau các vụ tấn công vẫn chưa được xác định”, ông nói đồng thời lưu ý một số mô hình AI của Trung Quốc được phát hành với cơ chế bảo vệ tương đối yếu, cho phép bất kỳ ai trên thế giới tải xuống và chỉnh sửa để sử dụng vào mục đích xấu.
Về bản chất, AI giúp đẩy nhanh và mở rộng quy mô tấn công mạng bằng cách tự động hóa những công đoạn trước đây đòi hỏi nhiều thời gian và công sức của con người.
Trong một cuộc tấn công mạng thông thường, tin tặc phải xác định mục tiêu, thăm dò hệ thống, tìm lỗ hổng rồi tính toán cách khai thác. Các tác nhân AI có thể tự động hóa phần lớn quy trình này với rất ít sự can thiệp của con người, qua đó nhanh chóng khảo sát nhiều phương án xâm nhập.
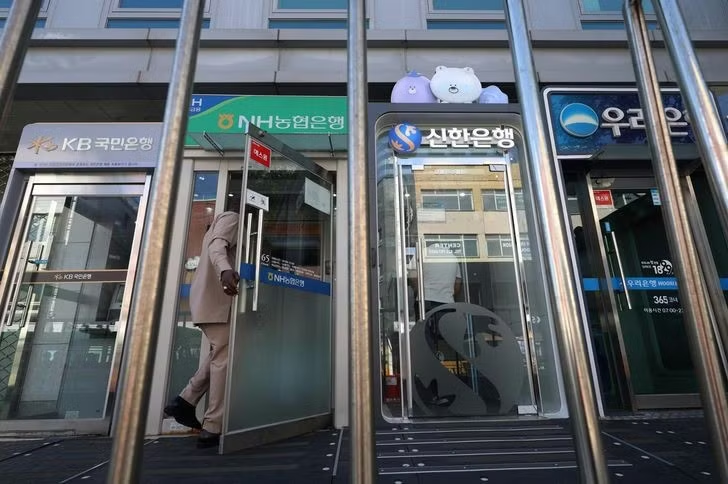
Dù vậy, mức độ thiệt hại trong loạt vụ việc mới nhất nhằm vào các ngân hàng Hàn Quốc vẫn tương đối hạn chế.
Điều này khác với một số vụ rò rỉ dữ liệu nghiêm trọng tại Hàn Quốc những năm gần đây, trong đó có sự cố ảnh hưởng đến gần 40 triệu người dùng Tving hồi tháng 6 và 33 triệu người dùng Coupang vào năm ngoái.
Ông Hwang Suk-jin, Giáo sư an ninh thông tin thuộc Đại học Dongguk, cho rằng quy mô thiệt hại hạn chế có thể do kẻ tấn công lựa chọn con đường gián tiếp để xâm nhập, nhằm vào các mạng lưới hỗ trợ thay vì hệ thống cốt lõi của ngân hàng.
“Các ngân hàng có mạng lưới cốt lõi và mạng lưới hỗ trợ. Mạng lưới hỗ trợ có mức độ bảo mật tương đối yếu hơn và đã trở thành mục tiêu trong vụ tấn công này. Thay vì đi qua cửa chính, kẻ tấn công đã đi qua cửa sổ, sử dụng con đường gián tiếp để đánh cắp một phần thông tin”, ông Hwang nói.
Tuy nhiên, thiệt hại chưa lớn không đồng nghĩa mối đe dọa đã chấm dứt. Theo ông Hwang, các vụ tấn công vừa qua có thể chỉ là bước thử nghiệm nhằm xác định những lỗ hổng trong hệ thống. Điều này làm dấy lên khả năng những cuộc tấn công lớn hơn sẽ được tiến hành sau đó, dựa trên thông tin thu thập được từ các vụ xâm nhập.
Trong bối cảnh nguy cơ tấn công mạng sử dụng AI được dự báo tiếp tục gia tăng, các chuyên gia cho rằng các tổ chức tài chính cần củng cố, cải tổ hệ thống bảo mật và chủ động hơn trong việc sử dụng AI để phòng thủ.
“Trong khi kẻ tấn công sử dụng AI để nhanh chóng tìm ra các lỗ hổng, bên phòng thủ cũng cần sử dụng AI để phát hiện điểm yếu trước khi chúng bị khai thác, đồng thời xây dựng các hệ thống có khả năng tự động ứng phó suốt ngày đêm”, Giáo sư Lim nhận định.