Cáo buộc này được đưa ra chỉ vài tuần chuyến thăm dự kiến tới Washington của Chủ tịch Trung Quốc Tập Cận Bình để hội đàm với Tổng thống Donald Trump. Tuy nhiên, Mỹ không công bố liệu có thông tin nhạy cảm nào bị đánh cắp hay không, trong khi Bắc Kinh bác bỏ các cáo buộc.
Các tin tặc Trung Quốc đang gia tăng tần suất tấn công sau khi tích hợp DeepSeek và các mô hình trí tuệ nhân tạo (AI) mã nguồn mở khác vào hoạt động của mình.
Theo phóng viên TTXVN tại Tel Aviv, công ty an ninh mạng Zenity Labs của Israel ngày 6/8 đã công bố phát hiện về một nhóm lỗ hổng bảo mật mới trên các trình duyệt tích hợp trí tuệ nhân tạo (AI), cho phép tin tặc đánh cắp dữ liệu, chiếm quyền tài khoản và thậm chí kiểm soát thiết bị của người dùng mà không cần họ thực hiện bất kỳ thao tác nhấp chuột nào.
Cơ quan An ninh mạng và An ninh cơ sở hạ tầng (CISA), Bộ An ninh Nội địa Mỹ đã cảnh báo về tình trạng gia tăng đáng kể các vụ tin tặc nhắm vào hệ thống cấp nước và xử lý nước thải.
Ngày 22/7, Origin Energy, tập đoàn năng lượng lớn của Australia, thông báo đang khẩn trương điều tra một sự cố an ninh mạng sau khi tin tặc tuyên bố đã truy cập trái phép thông tin của 2 triệu khách hàng.
Ngân hàng V-Bank có trụ sở tại thành phố Munich, bang Bayern, vừa xác nhận trở thành nạn nhân của một vụ tấn công mạng, khiến một phần dữ liệu khách hàng và đối tác kinh doanh bị đánh cắp.
Theo phóng viên TTXVN tại Berlin, một vụ tấn công mạng quy mô lớn nhằm vào đối tác cung cấp dịch vụ cho nhiều bệnh viện tại Đức đã làm rò rỉ thông tin cá nhân của hàng chục nghìn bệnh nhân. Sự cố ảnh hưởng đến nhiều cơ sở y tế tại các bang Baden-Wurttemberg, Nordrhein-Westfalen, Rheinland-Pfalz và Saarland.
Theo phóng viên TTXVN tại Ottawa, công ty bảo hiểm nhân thọ và sức khỏe Canada Life, một trong những doanh nghiệp bảo hiểm lớn nhất Canada, cho biết thông tin cá nhân của khoảng 70.000 khách hàng đã bị đánh cắp trong một vụ tấn công mạng gần đây.
Một tin tặc được cho là đã đánh cắp một lượng lớn dữ liệu nhạy cảm, bao gồm các tài liệu quốc phòng tuyệt mật và sơ đồ tên lửa, từ một siêu máy tính nhà nước của Trung Quốc, trong vụ việc có thể là một trong những vụ rò rỉ dữ liệu lớn nhất từng được ghi nhận tại nước này.
Theo phóng viên TTXVN tại Trung Quốc, Bộ Công nghiệp và Công nghệ thông tin nước này đã đưa ra cảnh báo rằng tin tặc đang lợi dụng những công cụ nhắm vào các thiết bị đầu cuối của Apple để phát động các cuộc tấn công mạng.
Theo CNN, một chiến dịch tấn công chuỗi cung ứng phần mềm quy mô lớn, được cho là do các tin tặc liên quan đến Triều Tiên thực hiện, đang khiến hàng nghìn doanh nghiệp Mỹ đối mặt nguy cơ bị xâm nhập và đánh cắp tài sản số.
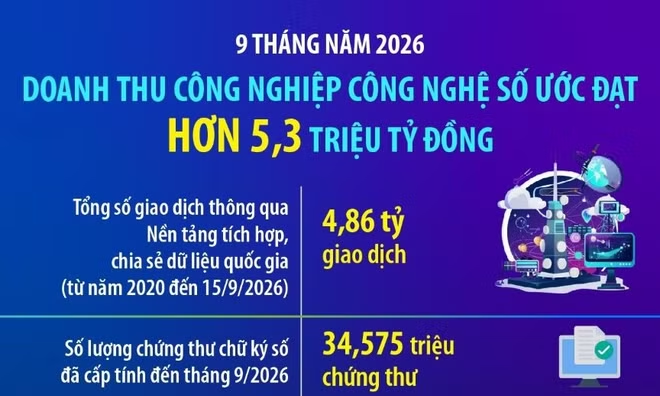
Vụ việc nghi vấn tin tặc xâm nhập nền tảng chính phủ điện tử tại Thụy Điển cho thấy bảo vệ dữ liệu, mã nguồn và hệ thống số ngày càng quan trọng. Đây cũng là vấn đề Việt Nam cần lưu ý khi thúc đẩy chuyển đổi số theo tinh thần Nghị quyết 57-NQ/TW, gắn phát triển hạ tầng số với yêu cầu bảo đảm an toàn trong quá trình vận hành.
Ngày 18/2, cảnh sát Tây Ban Nha thông báo đã bắt giữ một thanh niên 20 tuổi với cáo buộc tấn công trang web đặt phòng khách sạn để đặt các phòng hạng sang chỉ với giá 1 cent. Đây là tội phạm mạng đầu tiên thuộc loại này được ghi nhận tại quốc gia Nam Âu này.
Ngày 30/12, Bộ Tư pháp Mỹ (DOJ) cho biết 2 chuyên gia an ninh mạng của nước này đã thừa nhận tội danh cấu kết với một nhóm tin tặc khét tiếng chuyên sử dụng mã độc để tống tiền các doanh nghiệp ở Mỹ.
Người đứng đầu Ủy ban Quân sự Tổ chức Hiệp ước Bắc Đại Tây Dương (NATO) cho biết các nước thành viên đang nghiên cứu những hành động “mang tính chủ động” nhằm vào Liên bang Nga.
Theo Politico Europe, các thành viên châu Âu của Tổ chức Hiệp ước Bắc Đại Tây Dương (NATO) đang cân nhắc phối hợp tiến hành các chiến dịch tấn công mạng nhằm vào Liên bang Nga.
Cơ quan Bảo vệ Dân sự Đan Mạch thông báo một số trang mạng của chính phủ và ngành quốc phòng nước này đã trở thành mục tiêu của một vụ tấn công mạng quy mô lớn xảy ra ngày 13/11.