Theo hãng tin AFP, trong báo cáo công bố trên trang web ngày 7/10, CrowdStrike cho biết họ đã phát hiện thông tin cá nhân liên quan đến nghi phạm trong quá trình phân tích các phiên làm việc với công cụ lập trình sử dụng trí tuệ nhân tạo (AI) và cơ sở hạ tầng liên quan đến một chiến dịch nhằm vào các tổ chức tài chính Hàn Quốc từ cuối tháng 9 đến đầu tháng 10.
Theo CrowdStrike, đối tượng tấn công đã sử dụng ARTEX, một công cụ kiểm thử xâm nhập mã nguồn mở do Trung Quốc phát triển, kết hợp với các mô hình ngôn ngữ lớn. Công ty đánh giá với "độ tin cậy trung bình" rằng đối tượng này là người nói tiếng Trung và có thể hành động vì động cơ tài chính.
CrowdStrike cho biết một phiên làm việc với Claude Code có chứa yêu cầu tạo hồ sơ xin việc cho vị trí nhà nghiên cứu bảo mật, trong đó mô tả những kết quả thu được từ hoạt động tấn công mạng. Câu lệnh này bao gồm các thông tin như tài khoản Telegram, tuổi, trình độ học vấn và địa điểm tại Mậu Danh, tỉnh Quảng Đông.
Công ty cho biết cùng tên người dùng trên Telegram cũng xuất hiện trong các hoạt động mạng khác, trong đó có nghiên cứu lỗ hổng bảo mật liên quan đến một sàn giao dịch NFT trên Telegram và một vụ tấn công nghi vấn khác nhằm vào một nền tảng thanh toán của Trung Quốc.
CrowdStrike nhận định những thông tin cá nhân trên nhiều khả năng thuộc về đối tượng thực hiện các hành vi tấn công, song lưu ý dữ liệu hiện có chưa đủ để xác định chính xác danh tính nghi phạm.
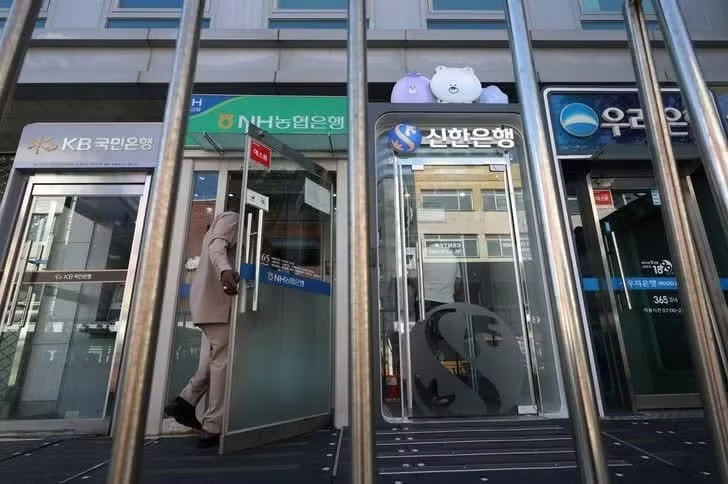
Trong khi đó, các cơ quan chức năng Hàn Quốc đang điều tra các vụ tấn công mạng ảnh hưởng đến nhiều tổ chức tài chính, sau khi một số ngân hàng, trong đó có Shinhan Bank và KB Kookmin Bank, báo cáo tình trạng rò rỉ dữ liệu. Cảnh sát Hàn Quốc chưa đưa ra phản hồi ngay lập tức trước đề nghị bình luận về vụ việc.
Ngày 6/10, Tổng thống Hàn Quốc Lee Jae-myung cho biết đã xuất hiện dấu hiệu cho thấy AI được sử dụng trong một số vụ tấn công mạng, đồng thời kêu gọi tăng cường các biện pháp an ninh mạng.
Theo thông tin từ ngành tài chính ngày 5/10, có 7 tổ chức tài chính báo cáo các vụ xâm nhập dữ liệu, gồm Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank và Hyundai Capital. Shinhan Bank cho biết thông tin của khoảng 25.000 khách hàng bị rò rỉ, trong khi Yegaram Savings Bank ghi nhận khoảng 40.000 khách hàng bị ảnh hưởng. Tổng số người bị ảnh hưởng tại 7 tổ chức được ước tính hơn 67.000.
Một số khách hàng đã tập hợp thành các nhóm để chuẩn bị khởi kiện tập thể, yêu cầu bồi thường liên quan đến việc thông tin cá nhân bị rò rỉ. Giới chuyên gia cảnh báo dữ liệu bị đánh cắp trong các vụ việc khác có thể được kết hợp với thông tin tài chính mới bị rò rỉ, làm gia tăng nguy cơ lừa đảo và các hình thức phạm tội khác.
Ông Hwang Seong-ho, người đứng đầu chi nhánh Hàn Quốc của công ty NordVPN, cho rằng thông tin cá nhân bị rò rỉ trong các vụ việc trước đây có thể được kết hợp với dữ liệu tài chính mới bị đánh cắp, đồng thời kêu gọi các cơ quan chức năng nhanh chóng triển khai các biện pháp ứng phó.
Các vụ việc mới nhất cũng làm dấy lên lo ngại về những hạn chế trong công tác bảo vệ dữ liệu tại Hàn Quốc. Trước đó, cảnh sát đã điều tra vụ rò rỉ dữ liệu USIM tại nhà mạng SK Telecom hồi tháng 4/2025, truy vết hơn 100 địa chỉ IP và phối hợp với 31 công ty công nghệ thông tin tại 14 quốc gia, nhưng chưa xác định được nghi phạm.
Theo các chuyên gia, sự phát triển của AI đang làm giảm rào cản đối với các hoạt động tấn công mạng, khi một số công cụ hỗ trợ tìm kiếm lỗ hổng và kiểm thử xâm nhập có thể được sử dụng mà không đòi hỏi người dùng phải có trình độ chuyên môn cao.