Khai thác dữ liệu an toàn, đúng pháp luật
Tinh thần xuyên suốt của Nghị quyết 57-NQ/TW là khơi thông các nguồn lực, thúc đẩy khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số trở thành động lực phát triển đất nước. Một số chuyên gia cho rằng, dữ liệu cần được nhìn nhận như một nguồn lực sản xuất quan trọng nhưng phải được khai thác đúng pháp luật, bảo đảm an toàn thông tin và quyền riêng tư của người dân.
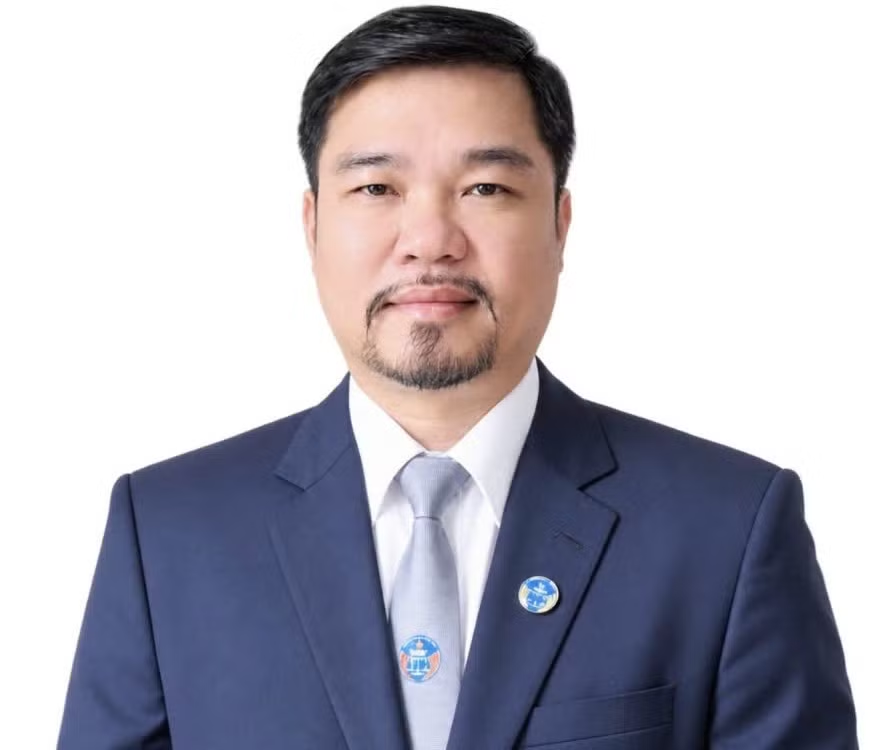
Trao đổi với phóng viên Báo Tin tức và Dân tộc ngày 18/11, luật sư Nguyễn Hữu Tuấn, Đoàn Luật sư thành phố Hà Nội cho rằng, Nghị quyết số 57-NQ/TW của Bộ Chính trị đã đặt ra tư duy mới về vai trò của dữ liệu. Dữ liệu không chỉ là sản phẩm của quá trình số hóa mà còn là nguồn lực sản xuất quan trọng, tạo lợi thế cạnh tranh và thúc đẩy tăng trưởng, đổi mới sáng tạo.
Trong kỷ nguyên trí tuệ nhân tạo (AI), doanh nghiệp nào sở hữu dữ liệu tốt, biết tổ chức, phân tích và khai thác hiệu quả sẽ có thêm cơ hội phát triển. Tuy nhiên, dữ liệu càng có giá trị kinh tế, trách nhiệm bảo vệ càng lớn. Không thể nhân danh chuyển đổi số để thu thập tràn lan, chia sẻ tùy tiện hoặc sử dụng thông tin vượt quá mục đích được phép.
Theo luật sư Nguyễn Hữu Tuấn, muốn dữ liệu thực sự trở thành tài sản sinh lời, trước hết phải thiết lập kỷ cương trong quản lý và khai thác. Việc mở rộng kết nối, chia sẻ dữ liệu không thể đánh đổi quyền riêng tư, an ninh và lợi ích hợp pháp của người dân, doanh nghiệp.
Trong bối cảnh đó, Nghị định 363/2026/NĐ-CP (có hiệu lực từ ngày 11/11/2026) có ý nghĩa quan trọng khi thiết lập những giới hạn pháp lý đối với hoạt động thu thập, quản lý, truy cập, kết nối, chia sẻ và khai thác dữ liệu.
Cụ thể, Điều 11 xử lý hành vi cố ý khai thác, sử dụng dữ liệu ngoài phạm vi được giao, gây ảnh hưởng đến quyền và lợi ích hợp pháp của tổ chức, cá nhân. Điều 12 quy định trách nhiệm đối với việc cấp hoặc sử dụng quyền truy cập, truy xuất dữ liệu không đúng thẩm quyền, phạm vi. Đáng chú ý, Điều 13 quy định mức phạt từ 20 - 40 triệu đồng đối với một số hành vi chia sẻ, cung cấp dữ liệu vượt quá phạm vi, mục đích được phép; những vi phạm nghiêm trọng liên quan đến dữ liệu cốt lõi, dữ liệu quan trọng có thể bị phạt đến 100 triệu đồng.
Một số chuyên gia pháp lý cho rằng, vi phạm không chỉ là làm lộ dữ liệu mà cả những thao tác kỹ thuật như sử dụng giao diện lập trình ứng dụng (API) để trích xuất dữ liệu trái phép, chia sẻ sai mục đích, làm sai lệch lịch sử dữ liệu hoặc sử dụng tài khoản truy cập không đúng thẩm quyền cũng có thể kéo theo trách nhiệm pháp lý.
Nghị định 363/2026/NĐ-CP có ý nghĩa quan trọng trong việc thiết lập kỷ luật pháp lý đối với hoạt động dữ liệu, đồng thời đặt ra yêu cầu mới cho cả cơ quan quản lý Nhà nước và cộng đồng doanh nghiệp. Trong đó có 2 yếu tố khuyến khích khai thác và kiểm soát trách nhiệm cần được thực hiện; đồng thời tránh tình trạng dữ liệu bị lạm dụng hoặc tiếp tục chia cắt, đóng kín.
Doanh nghiệp cần chủ động quản trị và chia sẻ dữ liệu
Một số ý kiến cho rằng, thách thức lớn nhất hiện không hẳn nằm ở việc thiếu quy định pháp luật mà là khoảng cách về nhận thức và khả năng tuân thủ giữa các nhóm đối tượng. Doanh nghiệp cần hiểu rằng dữ liệu không chỉ là tài sản phục vụ hoạt động kinh doanh mà còn đi kèm trách nhiệm pháp lý trong quá trình thu thập, xử lý và khai thác.
Theo ông Đỗ Nhật Phong, Giám đốc điều hành Công ty Cổ phần Công nghệ Zofinity (Hà Nội), để kiểm soát truy cập, giám sát và ngăn chặn rò rỉ dữ liệu, doanh nghiệp cần triển khai đồng bộ nhiều giải pháp kỹ thuật. Trong đó, quan trọng là áp dụng kiến trúc Zero Trust (không mặc định tin cậy), phân quyền truy cập ở mức tối thiểu, bảo đảm mỗi nhân sự chỉ được tiếp cận những dữ liệu thực sự cần thiết cho công việc, kết hợp xác thực đa yếu tố.
Bên cạnh đó, hệ thống cần có khả năng giám sát hoạt động truy cập theo thời gian thực, ghi nhận lịch sử truy vấn và phát hiện những dấu hiệu bất thường. Khi xuất hiện hành vi trích xuất dữ liệu trái phép hoặc vượt quá thẩm quyền, hệ thống có thể cảnh báo, cô lập hoặc ngắt kết nối để hạn chế thiệt hại.
Để khai thác dữ liệu hiệu quả mà vẫn bảo đảm quyền riêng tư, luật sư Nguyễn Hữu Tuấn cho rằng, doanh nghiệp cần thay đổi tư duy từ “thu thập càng nhiều càng tốt” sang “thu thập đúng, đủ và đúng mục đích”.
Trước hết, doanh nghiệp cần kiểm kê dữ liệu đang nắm giữ, xác định nguồn gốc, mục đích thu thập, phạm vi sử dụng, thời hạn lưu trữ và chủ thể chịu trách nhiệm; đồng thời, phải phân loại rõ dữ liệu cá nhân, dữ liệu cá nhân nhạy cảm, dữ liệu quan trọng và dữ liệu cốt lõi theo quy định pháp luật.
“Khi thu thập thông tin khách hàng, doanh nghiệp phải minh bạch về mục đích sử dụng, phạm vi xử lý, việc chia sẻ cho bên thứ 3 và căn cứ pháp lý. Trường hợp pháp luật yêu cầu sự đồng ý, việc lấy ý kiến phải bảo đảm tự nguyện, rõ ràng, đầy đủ thông tin, gắn với mục đích cụ thể; không sử dụng các điều khoản chung chung để mặc nhiên mở rộng phạm vi thu thập, quảng cáo và chia sẻ dữ liệu”, luật sư Nguyễn Hữu Tuấn nhấn mạnh.
Ở góc độ rộng hơn, luật sư Nguyễn Hữu Tuấn cho rằng cần tháo gỡ 2 điểm nghẽn là tình trạng cát cứ, phân tán dữ liệu và tâm lý e ngại trách nhiệm khi chia sẻ, khai thác dữ liệu.
Để thực hiện mục tiêu này, Việt Nam cần hoàn thiện hành lang pháp lý, phân định rõ quyền sở hữu, quyền quản lý và quyền khai thác dữ liệu; xây dựng cơ chế chia sẻ thống nhất, đơn giản hóa thủ tục; thiết lập các thỏa thuận chia sẻ minh bạch; áp dụng quản lý theo mức độ rủi ro và mở rộng cơ chế thử nghiệm có kiểm soát (sandbox), hỗ trợ doanh nghiệp tuân thủ.