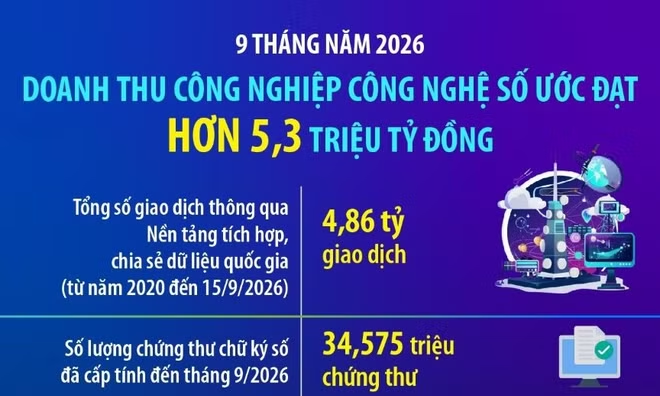
Nghị định số 363/2026/NĐ-CP ngày 19/9/2026 là một bước hoàn thiện quan trọng trong hệ thống pháp luật về dữ liệu, thể hiện rõ “bước chuyển tư duy" từ “bảo vệ” sang “quản trị” nguồn “tài nguyên” quan trọng này.
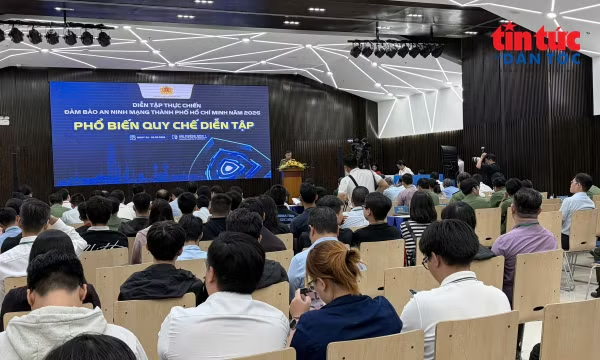
Từ ngày 24 - 28/9, TP Hồ Chí Minh diễn tập ứng phó tấn công mạng trên các hệ thống phục vụ cấp nước, giáo dục và y tế. Hoạt động nhằm kiểm tra khả năng phát hiện, xử lý sự cố và duy trì các dịch vụ thiết yếu.
Ủy ban Bảo vệ Dữ liệu Ireland (DPC), cơ quan quản lý chính về bảo vệ dữ liệu của Liên minh châu Âu (EU) đối với nhiều tập đoàn công nghệ lớn, ngày 21/9 thông báo phạt Google 403 triệu euro sau cuộc điều tra kéo dài 6 năm về việc xử lý dữ liệu vị trí của người dùng.
Trong bối cảnh các nguy cơ tấn công mạng, rò rỉ dữ liệu và tội phạm công nghệ cao ngày càng diễn biến phức tạp, Tây Ninh đang triển khai đồng bộ nhiều giải pháp nhằm nâng cao năng lực phòng ngừa, phát hiện và ứng phó với các nguy cơ trên không gian mạng, hướng đến bảo vệ an toàn hệ thống thông tin, dữ liệu và bí mật nhà nước ngay từ cơ sở.
Ban ngày đó là những tòa nhà văn phòng sáng đèn ở Campuchia và Lào và bên trong là những dãy máy tính, những cuộc họp, ca làm việc được tổ chức như một doanh nghiệp công nghệ. Nhưng phía sau lớp vỏ ấy là các "doanh nghiệp tội phạm" vận hành xuyên biên giới, với hàng trăm con người, nhiều bộ phận chuyên biệt và dòng tiền luân chuyển qua nhiều quốc gia. Cuộc chiến với loại tội phạm này không còn là cuộc truy bắt thông thường, mà là cuộc đấu trí trên không gian mạng, nơi mỗi dữ liệu đều có thể trở thành manh mối để bóc gỡ cả một đường dây.
Trung Quốc bắt đầu siết chặt bảo vệ tài sản số khi dữ liệu và thuật toán AI được xem là “vũ khí cạnh tranh” mới của doanh nghiệp trong kỷ nguyên kinh tế số.
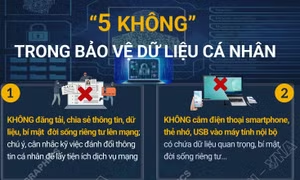
Tại hội thảo chuyên đề trong chương trình Vietnam Security Summit 2026 diễn ra chiều 22/5/2026, tại Hà Nội, chuyên gia đã khuyến cáo “5 không” trong bảo vệ dữ liệu cá nhân.
Chia sẻ tại các hội thảo chuyên đề trong chương trình Vietnam Security Summit 2026 diễn ra chiều 22/5, tại Hà Nội, đại diện cơ quan chức năng và các chuyên gia cùng thảo luận về chiến lược bảo vệ dữ liệu, bảo đảm an ninh hạ tầng số và nâng cao năng lực ứng phó trước các mối đe dọa an ninh mạng.
Trong bối cảnh chuyển đổi số diễn ra sâu rộng, dữ liệu cá nhân ngày càng trở thành loại tài sản có giá trị đặc biệt, gắn trực tiếp với quyền con người, quyền công dân và niềm tin xã hội trong môi trường số. Luật Bảo vệ dữ liệu cá nhân chính thức có hiệu lực từ ngày 1/1/2026 được đánh giá là bước tiến quan trọng trong hoàn thiện hành lang pháp lý.
Theo phóng viên TTXVN tại Bắc Kinh, trung tâm điều phối ứng phó khẩn cấp mạng máy tính quốc gia Trung Quốc (CNCERT/CC) và Hiệp hội an ninh không gian mạng Trung Quốc vừa phối hợp ban hành Hướng dẫn thực hành sử dụng an toàn trợ lý ảo mã nguồn mở OpenClaw.
Trong kỷ nguyên số, mỗi lỗ hổng bảo mật là cơ hội cho hacker xâm nhập. Chuẩn hóa hệ thống, xây dựng quy trình an ninh mạng và phát triển công nghệ nội địa là giải pháp giúp Việt Nam bảo vệ dữ liệu trước các mối nguy đang gia tăng.
Chiều 15/8, Công an tỉnh Lâm Đồng tổ chức chương trình gặp mặt, kết nối KOL (người có tầm ảnh hưởng), quản trị viên các trang, kênh, hội nhóm có ảnh hưởng trên mạng xã hội và ra mắt mô hình “Không gian số Lâm Đồng an toàn, lành mạnh”.
Ngày 16/6 (giờ Brussels), Hội đồng Liên minh châu Âu (EU) dưới sự chủ trì của Ba Lan, quốc gia Chủ tịch luân phiên, cùng Nghị viện châu Âu, đã đạt được thỏa thuận tạm thời về một đạo luật mới nhằm tăng cường hiệu quả thực thi Quy định chung về bảo vệ dữ liệu (GDPR) trong các vụ việc xuyên biên giới.
Ngày 13/6, thông tin từ UBND tỉnh Nghệ An cho biết, tỉnh đã ban hành Kế hoạch số 438/KH-UBND ngày 11/6/2025 về việc triển khai đợt cao điểm 90 ngày, đêm nhằm làm sạch dữ liệu tình trạng hôn nhân, đồng bộ hóa với Cơ sở dữ liệu quốc gia về dân cư và tiến tới cắt giảm các thủ tục hành chính liên quan đến xác nhận tình trạng hôn nhân trên địa bàn tỉnh.
Trong bối cảnh chuyển đổi số ngày càng mạnh mẽ, dữ liệu đã và đang trở thành tài sản cốt lõi của mọi tổ chức. Việc đảm bảo khả năng lưu trữ, khai thác và bảo vệ dữ liệu hiệu quả không chỉ là xu thế mà còn là yếu tố sống còn.
Công nghệ tiên tiến đang mang đến sự tiện lợi và trải nghiệm tốt hơn trong mọi dịch vụ, nhất là dịch vụ tài chính. Tuy nhiên, rủi ro an ninh mạng, lừa đảo trong giao dịch thanh toán vẫn đang rình rập xung quanh. Do đó, bên cạnh việc nâng cao mức độ cảnh giác trước các hành thức lừa đảo ngày càng tinh vi, người dùng cũng cần chịu trách nhiệm với chính dữ liệu cá nhân khi đưa lên môi trường trực tuyến.
Ngày 22/3, theo tờ Guardian, tập đoàn công nghệ Meta - công ty sở hữu Facebook và Instagram - đã đồng ý chấm dứt việc sử dụng dữ liệu cá nhân để hiển thị quảng cáo được điều chỉnh theo hồ sơ người dùng tại Anh.
Cơ quan giám sát dữ liệu của Anh đã mở cuộc điều tra về cách TikTok thu thập và sử dụng thông tin cá nhân của trẻ em để đề xuất nội dung trên nền tảng này.
Sự phát triển của công nghệ và hệ thống tài chính mang lại nhiều tiện ích nhưng cũng kéo theo rủi ro bảo mật ngày càng gia tăng. Đáng chú ý, các cuộc tấn công mạng ngày càng tinh vi, từ đánh cắp tiền mã hóa, tấn công email đến phần mềm độc hại, đặt ra mối lo ngại lớn về an ninh tài chính. Theo cảnh báo từ các chuyên gia bảo mật, nhiều nguy cơ đang đe dọa người dùng cá nhân và doanh nghiệp, đòi hỏi các biện pháp bảo vệ chặt chẽ hơn.
Trong bối cảnh các mối đe dọa an ninh mạng ngày càng tinh vi và đa dạng, việc bảo vệ dữ liệu đã trở thành nhiệm vụ cấp bách đối với các doanh nghiệp và tổ chức tại Việt Nam. Đáng chú ý, lộ lọt dữ liệu, tấn công mã hóa dữ liệu tống tiền (ransomware) và tấn công từ chối dịch vụ (DDoS)… là những nguy cơ nghiêm trọng từ các vụ tấn công mạng mà Việt Nam đang phải đối mặt.