Trong nền kinh tế số, dữ liệu không còn đơn thuần là những thông tin được lưu trữ mà đã thực sự được nhìn nhận như nguồn lực quan trọng của các đơn vị, tổ chức, doanh nghiệp và mỗi cá nhân. Đây là nguyên liệu để phân tích, dự báo, ra quyết định và là “nguyên liệu” quan trọng cho các hệ thống trí tuệ nhân tạo (AI).
Trong những năm qua, hệ thống pháp luật về dữ liệu của nước ta đã từng bước được hoàn thiện. Nghị định 13/2023/NĐ-CP tạo khuôn khổ quan trọng về bảo vệ dữ liệu cá nhân, Luật Dữ liệu số 60/2024/QH15, được ban hành ngày 30/11/2024 và có hiệu lực từ 1/7/2025, tiếp tục xác lập một khung pháp lý rộng hơn đối với dữ liệu. Trong tháng 8/2026, Chính phủ tiếp tục ban hành Nghị định 330/2026/NĐ-CP quy định xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân, có hiệu lực từ ngày 19/8/2026. Đến ngày 19/9/2026, Nghị định 363/2026/NĐ-CP được ban hành, thiết lập khung xử phạt riêng trong lĩnh vực dữ liệu. Nghị định sẽ có hiệu lực từ ngày 11/11/2026, và được đánh giá là một bước hoàn thiện quan trọng trong hệ thống pháp luật về dữ liệu, bởi đã bổ sung một mắt xích quan trọng để các quy định về dữ liệu trong Luật có thể được thực thi trong thực tế.
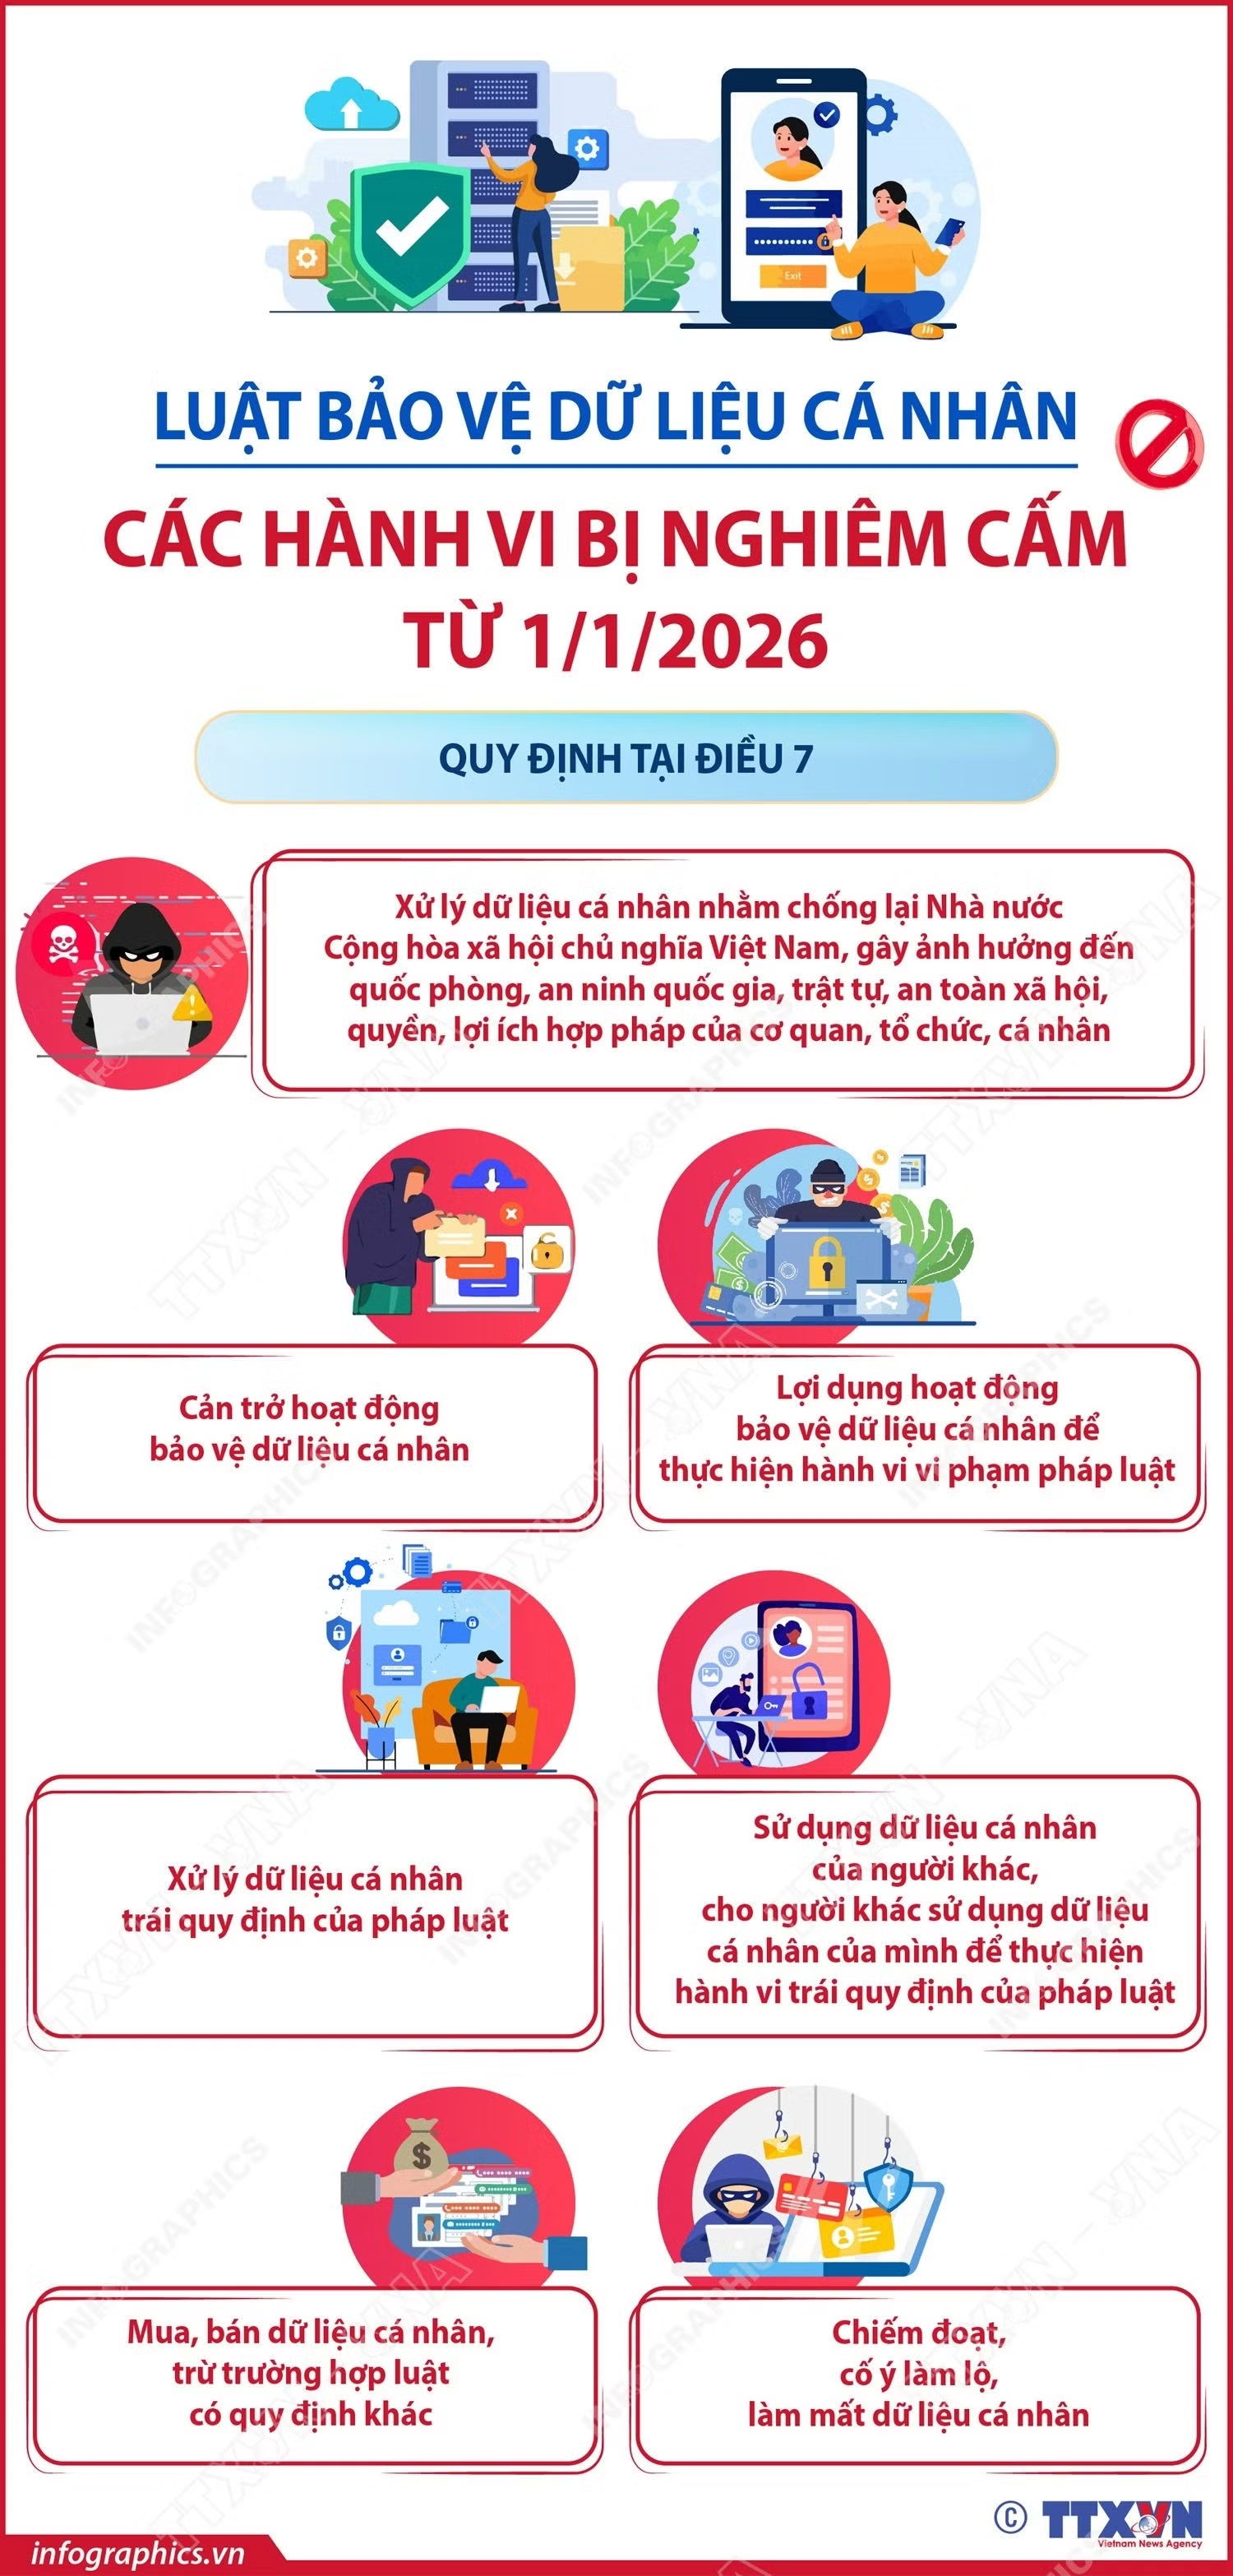
Sự kịp thời của Nghị định 363/2026/NĐ-CP còn thể hiện ở chỗ môi trường dữ liệu đang thay đổi từng ngày với số lượng ngày càng khổng lồ và tốc độ thu thập, xử lý, chia sẻ ngày càng nhanh chóng. Điều đó khiến yêu cầu về trách nhiệm đối với dữ liệu càng phải rõ ràng, bởi một lỗ hổng trong quản trị dữ liệu hôm nay có thể được công nghệ nhân lên với tốc độ rất nhanh. Đôi lúc, rất vô tình, nhưng dữ liệu có thể đã bị xâm phạm. Hãy thử hình dung một tình huống rất đơn giản: Một nhân viên đưa danh sách, địa chỉ và số điện thoại khách hàng lên một công cụ AI trực tuyến để nhờ phân loại và tổng hợp. Không có ý định làm lộ dữ liệu, nhưng người này có biết dữ liệu được lưu ở đâu, được xử lý như thế nào, có được chuyển cho bên thứ ba hay không và ai có thể tiếp cận? Tương tự, một doanh nghiệp có thể thu thập dữ liệu khách hàng cho một mục đích cụ thể nhưng sau đó lại sử dụng cho mục đích khác; một cơ quan có thể chia sẻ một tệp dữ liệu cho đối tác mà chưa xác định rõ phạm vi sử dụng. Những thao tác tưởng như rất bình thường ấy cho thấy rủi ro dữ liệu không chỉ xuất hiện khi có hành vi đánh cắp hoặc làm lộ thông tin, mà có thể nảy sinh ở bất kỳ khâu nào trong vòng đời dữ liệu.
Những câu chuyện tương tự trở nên sáng rõ hơn qua các quy định của Nghị định số 363/2026/NĐ-CP, quy định về xử phạt vi phạm hành chính trong lĩnh vực dữ liệu. Nghị định bao gồm 04 chương và 36 điều, trong đó, Chương II xác định rõ các hành vi vi phạm, mức phạt và biện pháp khắc phục.
Nhìn lại tiến trình các văn bản quy phạm về dữ liệu, cộng với các quy định cụ thể của Nghị định 363/2026/NĐ-CP, có thể thấy, pháp luật không chỉ hướng tới việc bảo vệ dữ liệu để dữ liệu không bị mất, bị lộ hoặc bị truy cập trái phép mà một yêu cầu rộng hơn đang được đặt ra: Dữ liệu phải được quản lý trong toàn bộ vòng đời của nó, từ khi được thu thập, tạo lập cho đến phân loại, lưu trữ, chia sẻ, xử lý, khai thác, giám sát và ứng phó với rủi ro. Nói cách khác, bảo vệ dữ liệu là điều kiện cần, nhưng quản trị dữ liệu mới là yêu cầu rộng hơn của thời đại số. Lý do không gì khác là một dữ liệu được bảo mật nhưng sai lệch vẫn có thể gây tác hại khôn lường; một dữ liệu chính xác nhưng được thu thập trái quy định cũng làm nảy sinh các vấn đề tiêu cực; một dữ liệu được thu thập hợp pháp nhưng bị chia sẻ sai đối tượng, lưu trữ không an toàn hoặc đưa vào một hệ thống xử lý không phù hợp vẫn có thể trở thành nguồn rủi ro.
Một trong những điểm đáng chú ý của Nghị định 363/2026/NĐ-CP là các hành vi vi phạm được đặt trong nhiều khâu khác nhau của vòng đời dữ liệu. Điều này cho thấy trách nhiệm không chỉ phát sinh khi xảy ra sự cố mất an toàn dữ liệu, mà bắt đầu ngay từ quá trình tạo lập và tiếp tục trong suốt quá trình dữ liệu được sử dụng.
Trước hết là thu thập và tạo lập dữ liệu. Việc đặt ra chế tài đối với các hành vi vi phạm trong khâu này, trong đó có yêu cầu về tính xác thực, chất lượng dữ liệu và việc cố ý tạo lập dữ liệu không đúng, dữ liệu giả mạo, có ý nghĩa đặc biệt trong bối cảnh hiện nay. Lý do là dữ liệu đầu vào quyết định rất lớn đến chất lượng của quá trình xử lý phía sau. AI có thể giúp con người tổng hợp và phân tích dữ liệu với tốc độ cao, nhưng không thể biến một nguồn dữ liệu sai thành nguồn dữ liệu đúng. Ngược lại, công nghệ có thể khiến thông tin sai được khuếch đại nhanh hơn.
Điểm đáng chú ý tiếp theo là phân loại dữ liệu. Không phải mọi dữ liệu đều có giá trị và mức độ rủi ro giống nhau. Việc xác định dữ liệu thuộc nhóm nào, đặc biệt đối với dữ liệu quan trọng, dữ liệu cốt lõi, là cơ sở để xác định cách thức bảo vệ, quyền truy cập, phạm vi chia sẻ và phương án xử lý khi xảy ra sự cố.
Một mắt xích khác là lưu trữ, di chuyển, chuyển giao và chia sẻ dữ liệu. Trong môi trường số, một dữ liệu có thể được sao chép và chuyển từ hệ thống này sang hệ thống khác chỉ trong vài giây. Sự thuận tiện của công nghệ, vì vậy, càng đòi hỏi trách nhiệm phải rõ ràng hơn. Chỉ riêng với việc đưa tài liệu lên nền tảng đám mây, sử dụng một công cụ trực tuyến hoặc một ứng dụng AI để hỗ trợ công việc. Nhưng câu hỏi cần đặt ra không chỉ là “công cụ này có tiện lợi hay không”, mà còn là: dữ liệu đưa vào là gì, thuộc về ai, có được phép chia sẻ hay không, được lưu trữ ở đâu, ai có quyền tiếp cận và có thể kiểm soát quá trình xử lý tiếp theo hay không?
Đặc biệt, Nghị định 363/2026/NĐ-CP quy định về chuyển, xử lý dữ liệu xuyên biên giới. Trong bối cảnh các nền tảng số và dịch vụ AI có tính xuyên biên giới ngày càng phổ biến, đây là vấn đề rất thực tế. Một thao tác tưởng như đơn giản của người dùng có thể dẫn tới việc dữ liệu được xử lý trên nhiều hệ thống, thậm chí ở nhiều quốc gia khác nhau. Việc nhận diện và kiểm soát dòng chảy của dữ liệu vì thế trở thành một yêu cầu không thể xem nhẹ.
Một điểm đáng chú ý khác là quản trị rủi ro, giám sát và khả năng truy vết. Nghị định 363/2026/NĐ-CP đặt ra các yêu cầu liên quan đến đánh giá rủi ro, cảnh báo, nhật ký hoạt động xử lý dữ liệu, giám sát, truy vết, kế hoạch ứng phó và thông báo sự cố. Đây là sự thay đổi đáng kể trong tư duy quản lý. Nếu cách tiếp cận đơn giản trước đây là “có sự cố thì xử lý”, thì quản trị dữ liệu hiện đại đòi hỏi phải đi trước một bước: Nhận diện rủi ro, phòng ngừa, giám sát, phát hiện, truy vết, ứng phó và khắc phục. Một tổ chức trưởng thành về dữ liệu không phải là tổ chức tuyệt đối không xảy ra sự cố, mà là tổ chức biết mình đang quản lý dữ liệu gì, rủi ro nằm ở đâu, ai có trách nhiệm và phải hành động thế nào khi sự cố xảy ra.
Nghị định 363/2026/NĐ-CP quy định mức phạt tiền tối đa trong lĩnh vực dữ liệu là 100 triệu đồng đối với cá nhân; tổ chức vi phạm chịu mức phạt bằng hai lần mức phạt đối với cá nhân theo quy định của Nghị định. Những con số này có ý nghĩa răn đe cần thiết. Tuy nhiên, nếu chỉ nhìn Nghị định qua mức phạt thì chưa thấy hết giá trị của văn bản. Điều đáng chú ý hơn là Nghị định tạo sức ép để các tổ chức phải xây dựng một hệ thống quản trị dữ liệu, thay vì chỉ xử lý từng vụ việc khi xảy ra.
Tuy nhiên, một hệ thống chế tài dù đầy đủ đến đâu cũng khó phát huy hiệu quả nếu nhận thức xã hội về dữ liệu chưa theo kịp yêu cầu của thời đại số.
Quản trị dữ liệu không thể chỉ là câu chuyện của bộ phận công nghệ thông tin, mà người thu thập dữ liệu, người tạo lập, người sử dụng, người chia sẻ và người quản lý tổ chức đều có trách nhiệm.
Đối với người dân, cần hiểu rằng dữ liệu cá nhân không phải thứ có thể tùy tiện cung cấp cho mọi ứng dụng, nền tảng hay dịch vụ. Đối với doanh nghiệp, dữ liệu khách hàng, dữ liệu sản xuất, kinh doanh, công nghệ và thị trường cần được nhìn nhận như một nguồn lực phải được quản trị, chứ không chỉ là thông tin để khai thác. Đối với cơ quan, tổ chức, cần hình thành các quy trình rõ ràng về phân loại, phân quyền, lưu trữ, chia sẻ, giám sát và xử lý sự cố.
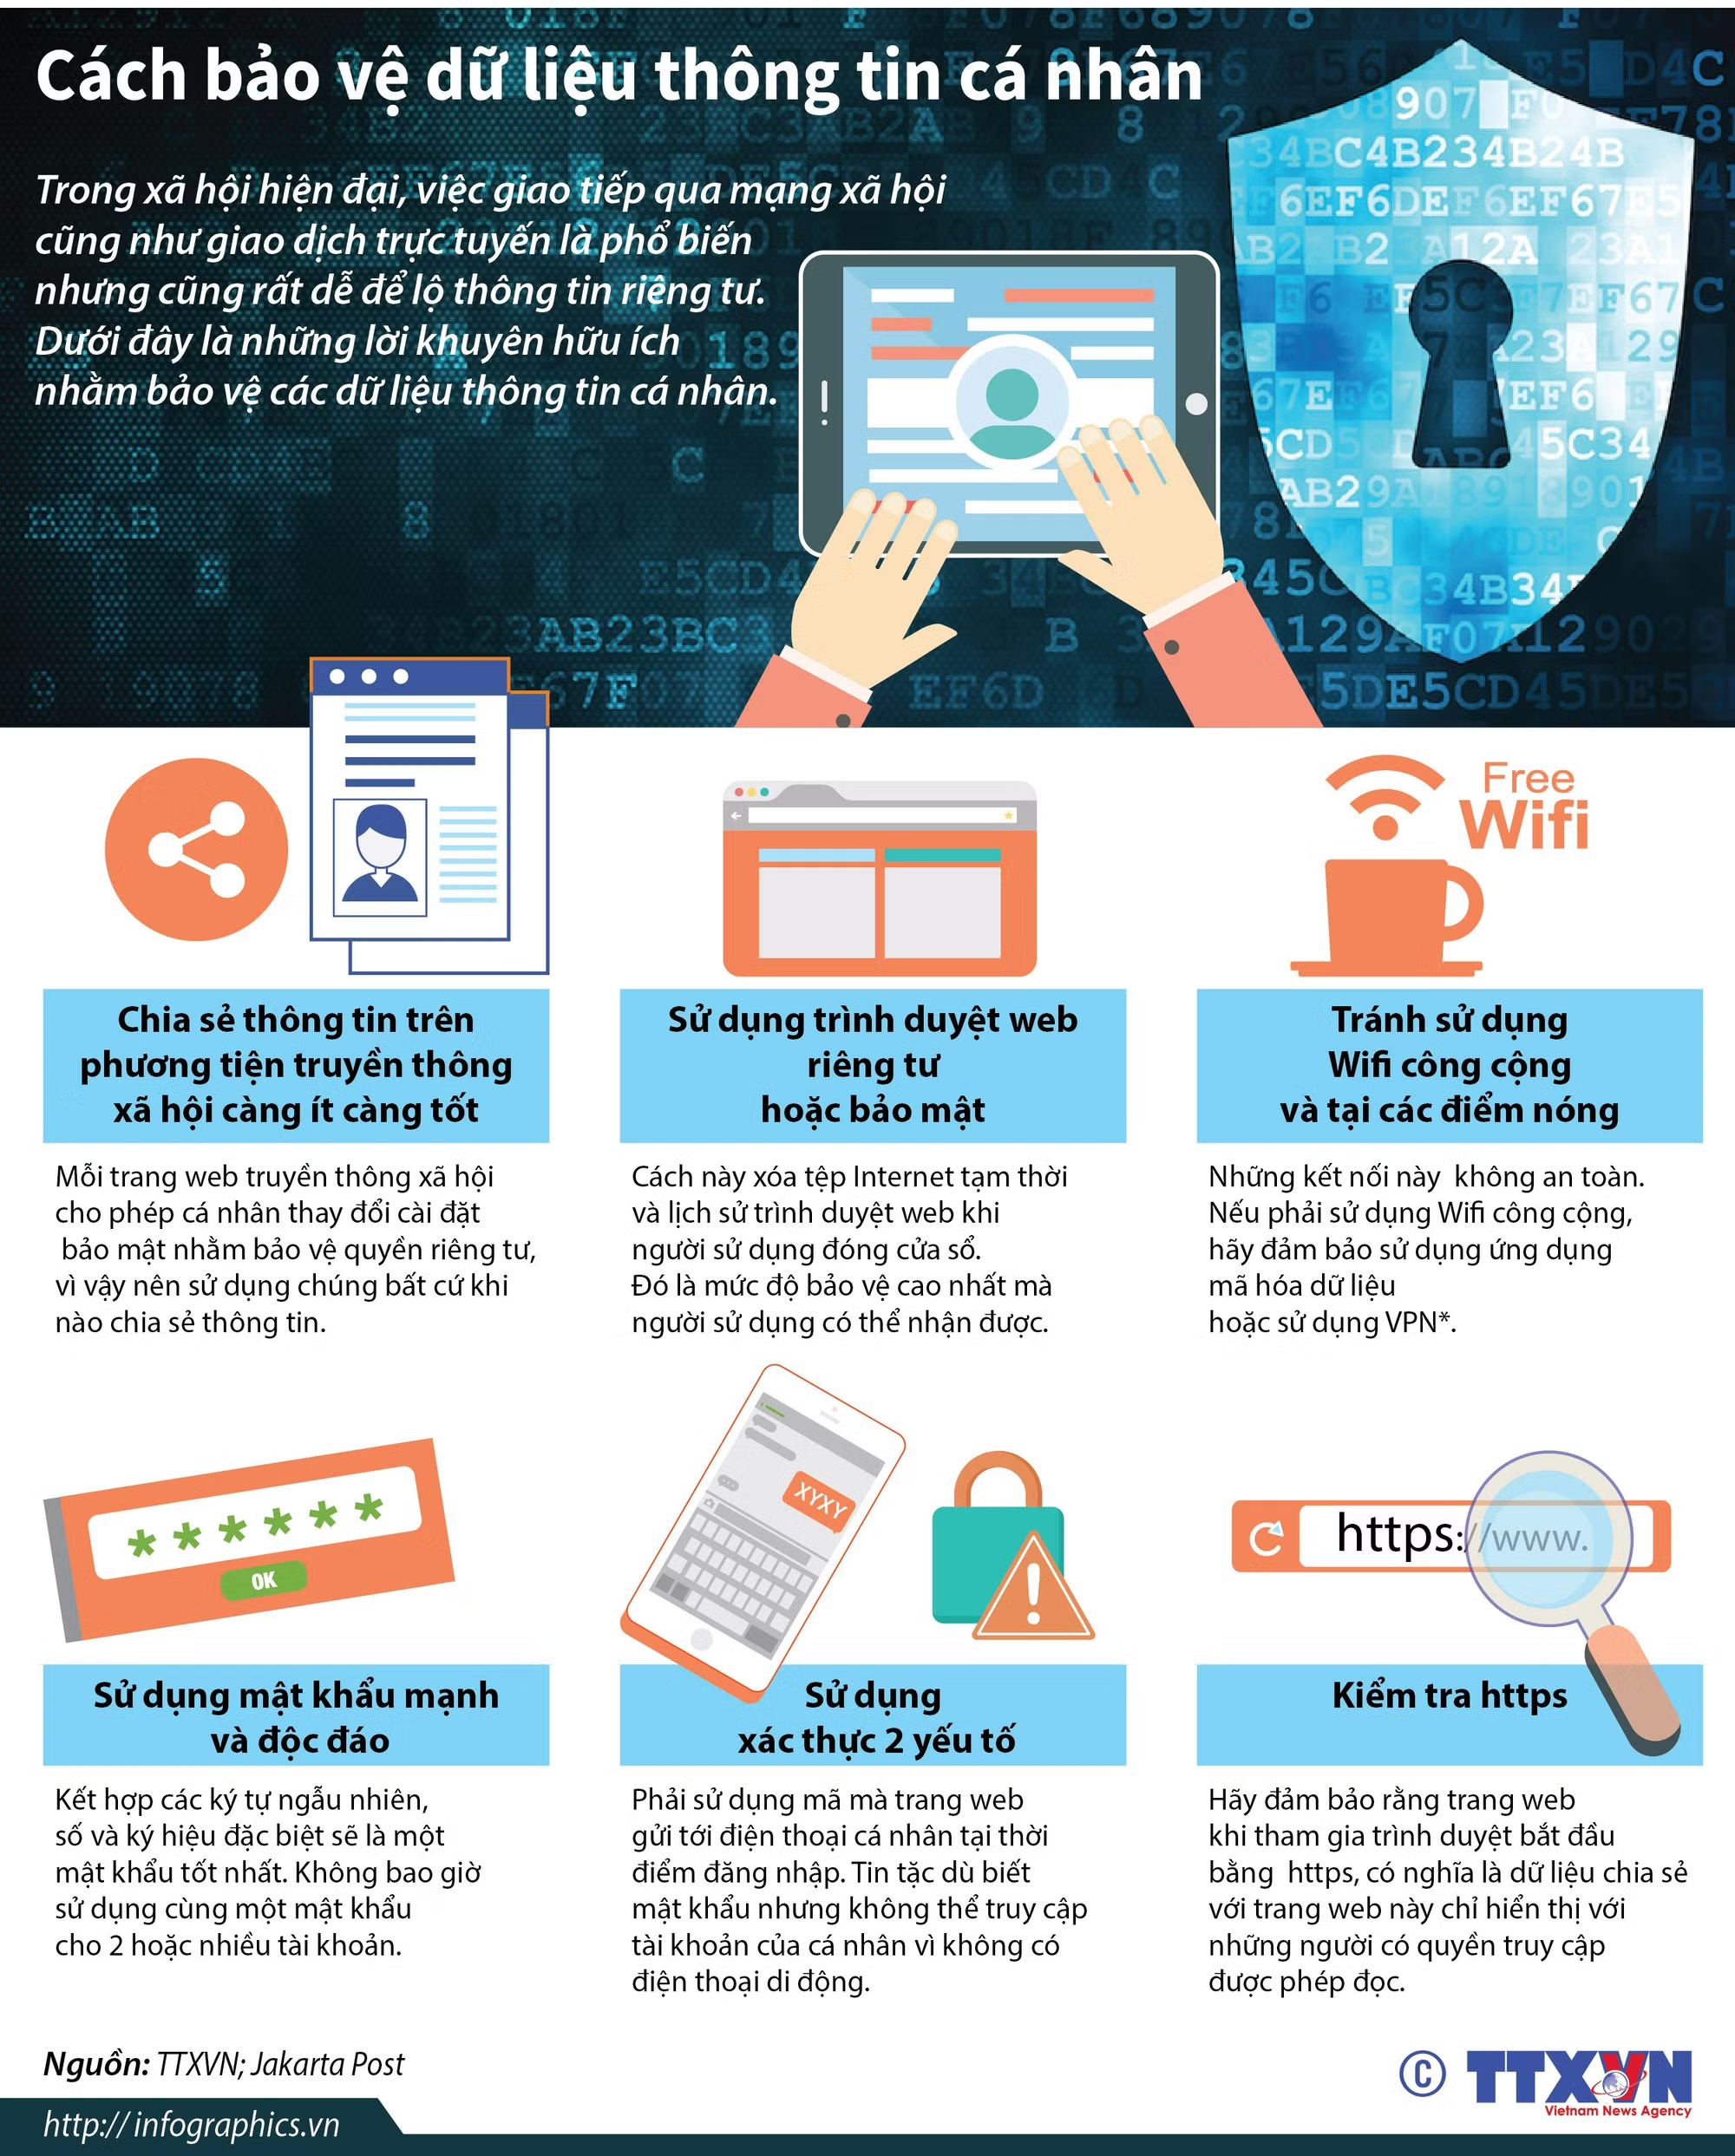
Quan trọng hơn, từ những quy định chặt chẽ của Nghị định 363/2026/NĐ-CP, cần hình thành văn hóa dữ liệu. Nhờ nó, một người có văn hóa dữ liệu sẽ không tùy tiện lấy, sao chép, chia sẻ hoặc đưa dữ liệu lên một nền tảng mà chưa biết rõ dữ liệu sẽ được xử lý như thế nào. Một tổ chức có văn hóa dữ liệu sẽ luôn đặt ra những câu hỏi: Dữ liệu này từ đâu? Có chính xác không? Có được phép sử dụng không? Ai được sử dụng? Được chia sẻ đến đâu? Lưu trữ ở đâu? Nếu xảy ra sự cố thì ai chịu trách nhiệm? Trong thời đại AI, những câu hỏi ấy càng trở nên cần thiết.
Do đó, Nghị định 363/2026/NĐ-CP với các quy định cụ thể về các hành vi trong môi trường số, chính là công cụ giúp mỗi người hiểu giá trị của dữ liệu và trách nhiệm của mình đối với nó. Đó chính là bước then chốt để tư duy quản trị dữ liệu được sâu rễ bền gốc.