Chấm dứt tình trạng yêu cầu kê khai lặp lại
Trong tiến trình chuyển đổi số quốc gia, nguyên tắc “khai một lần, dùng nhiều lần” thể hiện sự thay đổi căn bản từ tư duy quản lý hành chính sang tư duy phục vụ người dân và doanh nghiệp.
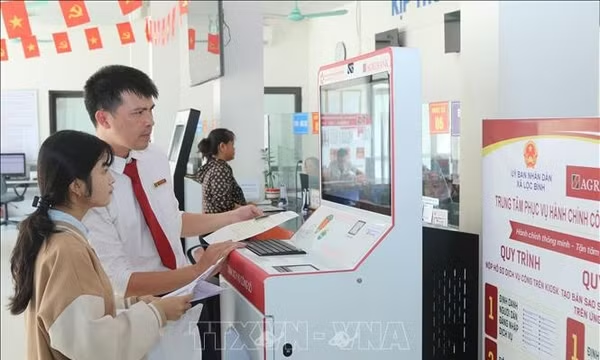
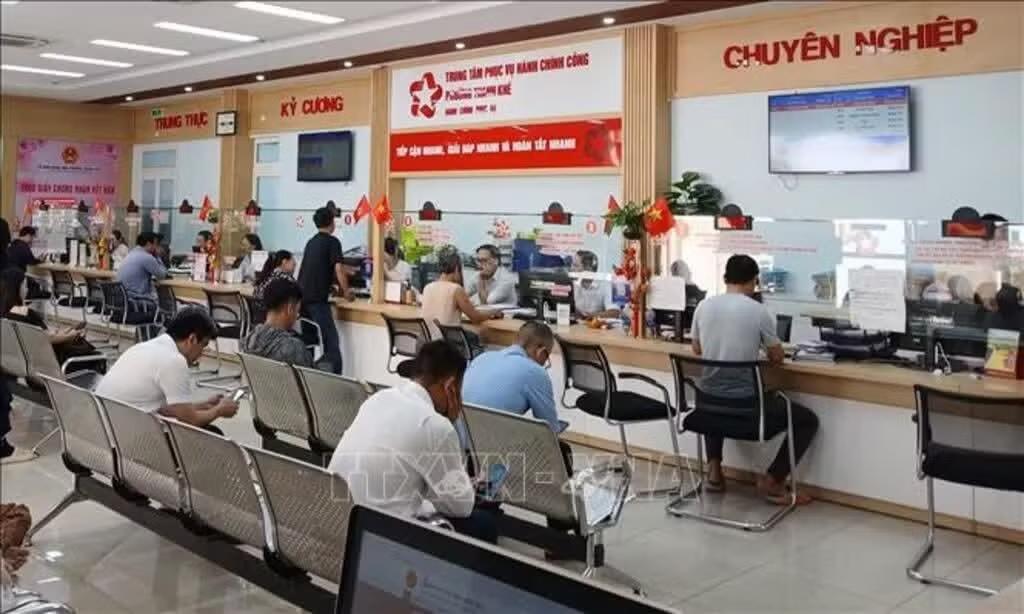
Khi dữ liệu đã được Nhà nước thu thập, xác thực và lưu trữ hợp pháp, cơ quan giải quyết thủ tục phải chủ động khai thác, không yêu cầu người dân cung cấp lại giấy tờ đã có.
Tại phiên chất vấn và trả lời chất vấn mới đây tại Quốc hội, Đại tướng Lương Tam Quang, Ủy viên Bộ Chính trị, Bộ trưởng Bộ Công an cho biết, Bộ Công an được giao chủ trì thực hiện các nhiệm vụ liên quan đến lĩnh vực dữ liệu.
Theo Kế hoạch số 02 của Ban Chỉ đạo Trung ương, đã kết nối 9/12 cơ sở dữ liệu trọng yếu và 80/104 cơ sở dữ liệu chuyên ngành. Cơ sở dữ liệu quốc gia về dân cư kết nối với 17 bộ, ngành và 34 địa phương, phục vụ 2,77 tỷ lượt tra cứu, xác thực, tiết kiệm gần 8.500 tỷ đồng ngân sách.
VNeID hiện có hơn 86,4 triệu tài khoản với 85 tiện ích. Từ ngày 29/5/2026, Bộ Công an tiếp nhận vận hành Cổng Dịch vụ công quốc gia, kết nối 16/16 bộ, ngành và 34/34 địa phương, tiếp nhận gần 35 triệu hồ sơ.
Nhiều ý kiến cho rằng, khi dữ liệu được liên thông, người dân không phải nhiều lần kê khai, xuất trình giấy tờ; doanh nghiệp cũng giảm việc cung cấp lặp lại thông tin về đăng ký, thuế, lao động, bảo hiểm, qua đó tiết kiệm chi phí hành chính, nâng cao năng suất và năng lực cạnh tranh.
Tuy nhiên, trao đổi với phóng viên báo Tin tức và Dân tộc sáng 14/11, Tiến sĩ, luật sư Đặng Văn Cường, Trưởng Văn phòng Luật sư Chính Pháp, Đoàn Luật sư thành phố Hà Nội cho rằng, để nguyên tắc này thực sự đi vào cuộc sống, cần xác định rõ trách nhiệm của từng cơ quan trong cập nhật, chia sẻ và khai thác dữ liệu.
“Phải làm rõ cơ quan nào chủ quản dữ liệu, cơ quan nào được quyền khai thác và thời điểm nào dữ liệu được coi là hợp lệ”, luật sư Đặng Văn Cường nêu.
Nếu dữ liệu chưa chính xác hoặc chưa được kết nối, cơ quan Nhà nước phải có trách nhiệm phối hợp xác minh, cập nhật, không thể mặc nhiên đẩy trách nhiệm khắc phục sang người dân.
Đặc biệt, trường hợp dữ liệu đã có, đủ điều kiện khai thác nhưng cán bộ vẫn yêu cầu người dân cung cấp lại mà không có lý do chính đáng, phải xem xét trách nhiệm.
Luật sư Đặng Văn Cường cho rằng, Việt Nam cần thiết lập cơ chế giám sát bằng công nghệ, ghi nhận và lưu vết mọi hoạt động truy cập, khai thác, chỉnh sửa, chia sẻ dữ liệu. Người dân cần có kênh phản ánh, khiếu nại trực tuyến và được trả lời trong thời hạn cụ thể; đồng thời, phải công khai kết quả thực hiện của từng bộ, ngành, địa phương, lấy mức độ hài lòng của người dân và doanh nghiệp làm tiêu chí đánh giá.
Bảo mật dữ liệu, trách nhiệm đặc biệt của Bộ Công an
Bên cạnh liên thông, chia sẻ dữ liệu, bảo đảm an ninh, an toàn thông tin là yêu cầu thiết yếu. Dữ liệu cá nhân bị lộ lọt hoặc khai thác trái phép có thể xâm phạm quyền riêng tư, gây thiệt hại cho người dân.
Luật sư Đặng Văn Cường phân tích, một thông tin riêng lẻ có thể không quá nhạy cảm, nhưng khi được kết nối với dữ liệu tài chính, sức khỏe, nhân thân, vị trí và các quan hệ xã hội, chúng có thể tạo thành bức tranh toàn diện về đời sống một cá nhân.
Vì vậy, kết nối dữ liệu không đồng nghĩa với việc cơ quan nhà nước được tự do sử dụng, chia sẻ hoặc công khai thông tin cá nhân.
Hiến pháp năm 2013, Điều 38 Bộ luật Dân sự năm 2015 và Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, có hiệu lực từ ngày 1/1/2026, đã đặt ra những nguyên tắc, cơ chế bảo vệ quyền riêng tư.
Báo cáo tại Quốc hội mới đây, Bộ trưởng Lương Tam Quang nhấn mạnh, nguyên tắc quản lý, khai thác dữ liệu phải bảo đảm chính xác, toàn vẹn, bảo mật, an toàn, minh bạch và kiểm toán. Mọi hoạt động xử lý, thay đổi dữ liệu đều phải được ghi nhận, bảo đảm tiêu chuẩn “đúng, đủ, sạch, sống”, thống nhất và dùng chung.
Đáng chú ý, trong giải trình về dự án Luật An ninh dữ liệu, Bộ trưởng Bộ Công an cho biết, Dự thảo thiết kế 5 cấp độ rủi ro an ninh dữ liệu, tương thích với 5 cấp độ hệ thống thông tin theo Luật An ninh mạng.
Nghĩa vụ bảo vệ được xác định theo nguyên tắc rủi ro càng thấp thì thủ tục càng đơn giản. Cấp độ 1 không phát sinh thủ tục; cấp độ 2 chỉ cần phương án bảo vệ rút gọn và có cơ chế miễn đối với hộ kinh doanh, doanh nghiệp siêu nhỏ, doanh nghiệp nhỏ và doanh nghiệp khởi nghiệp sáng tạo. Từ cấp độ 3 mới phải đánh giá tác động và kiểm toán; việc thẩm định chỉ áp dụng với cấp độ 4 và cấp độ 5.
Cách tiếp cận này vừa hướng tới bảo vệ dữ liệu tương xứng với mức độ rủi ro, vừa hạn chế phát sinh nghĩa vụ không cần thiết cho doanh nghiệp. “Chính phủ sẽ quy định bộ tiêu chí định lượng, định tính có thể kiểm chứng để doanh nghiệp, nhất là doanh nghiệp nhỏ và vừa, tự xác định đúng cấp độ rủi ro”, lãnh đạo Bộ Công an cho biết.
Về trách nhiệm quản lý Nhà nước, Bộ trưởng Lương Tam Quang khẳng định Bộ Công an chịu trách nhiệm trước Chính phủ, chủ trì quản lý Nhà nước về an ninh mạng, bảo mật thông tin và an ninh dữ liệu; Bộ Quốc phòng chủ trì quản lý hệ thống thông tin, cơ sở dữ liệu quân sự và cơ yếu thuộc phạm vi quản lý của Bộ Quốc phòng.
Với vai trò cơ quan thường trực Ban Chỉ đạo thực hiện Nghị quyết 57, Bộ Công an tiếp tục đôn đốc, thúc đẩy các bộ, ngành, địa phương làm sạch dữ liệu, đồng thời đánh giá, bảo đảm an ninh, an toàn hệ thống thông tin. Bộ trưởng nhấn mạnh Bộ Công an không làm thay chức năng, nhiệm vụ của các bộ, ngành mà chịu trách nhiệm đôn đốc, thúc đẩy và quản trị trên hiệu quả thực tế.
Theo kế hoạch, dự kiến đến quý II/2027, toàn bộ hệ thống dữ liệu sẽ được hoàn thiện để đưa vào thực hiện. Đây là nhiệm vụ đòi hỏi sự phối hợp chặt chẽ giữa các cơ quan, đặc biệt trong chuẩn hóa, cập nhật và đồng bộ dữ liệu.