Khi những hệ thống quan trọng cùng gặp trục trặc
Theo kênh RT tối 17/11, mạng NSANet được nhân viên Cơ quan An ninh Quốc gia Mỹ (NSA) sử dụng để trao đổi thông tin mật đã bị gián đoạn trong quá trình bảo trì định kỳ, ảnh hưởng đến một số hệ thống nội bộ. NSA khẳng định các năng lực thiết yếu vẫn hoạt động bình thường. Đáng chú ý, thông tin ban đầu không cho thấy dấu hiệu tấn công mạng. Sự cố đặt ra cảnh báo: ngay cả những hệ thống được đầu tư lớn và bảo vệ nghiêm ngặt vẫn có thể gặp gián đoạn trong quá trình bảo trì, cập nhật hoặc thay đổi hệ thống, ngay cả khi chưa ghi nhận dấu hiệu tấn công mạng.
Trước đó, ngày 16/11, JPMorgan Chase, ngân hàng lớn nhất nước Mỹ xét theo tổng tài sản, xác nhận một lỗi phần mềm trong hệ thống phần cứng được vận hành tại chỗ khiến việc xử lý giao dịch chậm hơn bình thường. Một số giao dịch liên quan đến ngân hàng khác cũng bị ảnh hưởng. JPMorgan khẳng định không có bằng chứng sự cố liên quan đến tấn công mạng, khách hàng vẫn có thể tiếp cận tài khoản và tiền gửi, đồng thời nhấn mạnh đây không phải sự cố mang tính hệ thống.
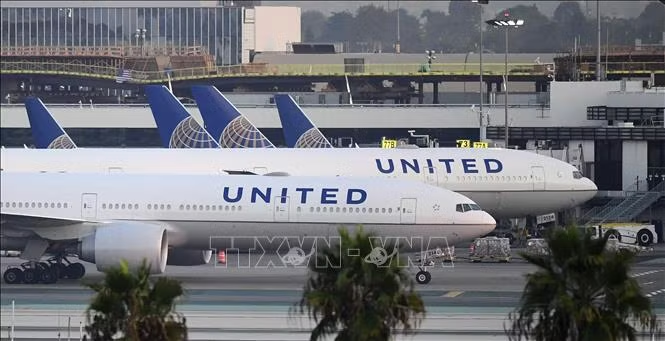
Lĩnh vực hàng không và dịch vụ công nghệ cũng ghi nhận những sự cố đáng chú ý. Ngày 13/11, hệ thống kiểm soát không lưu Mỹ gặp trục trặc liên quan đến mạng viễn thông, khiến Cục Hàng không Liên bang Mỹ (FAA) phải tạm dừng các chuyến bay khởi hành trên toàn quốc trong gần năm giờ. Trước đó một ngày, sự cố kỹ thuật đã ảnh hưởng đến các dịch vụ Microsoft như Outlook, Teams và Copilot. Hãng hàng không United Airlines cũng gặp vấn đề với hệ thống nội bộ, làm chậm một số chuyến bay khởi hành.
Điểm chung đáng chú ý của các sự cố là mức độ phụ thuộc ngày càng lớn của những hoạt động thiết yếu vào hạ tầng công nghệ, trong khi chưa có bằng chứng cho thấy chúng xuất phát từ một cuộc tấn công mạng phối hợp. Các thông tin công bố đến nay không xác nhận những sự cố này có chung nguyên nhân. Tuy nhiên, chúng cùng đặt ra câu hỏi về khả năng duy trì dịch vụ khi một thành phần kỹ thuật gặp lỗi.
Thực hiện Nghị quyết 57: Từ an toàn hệ thống đến khả năng chống chịu
Những sự cố tại Mỹ cho thấy bảo đảm an toàn hạ tầng số không thể chỉ tập trung vào ngăn chặn tin tặc, mà phải bao gồm khả năng phòng ngừa lỗi kỹ thuật, duy trì hoạt động và phục hồi dịch vụ. Đây là vấn đề cần được chú trọng khi Việt Nam đẩy mạnh chuyển đổi số trong các lĩnh vực ngân hàng, giao thông, y tế, năng lượng và quản lý nhà nước.
Nghị quyết 57-NQ/TW ngày 22/12/2024 của Bộ Chính trị xác định phát triển hạ tầng số hiện đại, đồng bộ, an toàn và bảo đảm an ninh mạng, an ninh dữ liệu là những yêu cầu quan trọng trong chuyển đổi số quốc gia. Từ thực tế tại Mỹ, yêu cầu này cần được cụ thể hóa bằng những tiêu chí đo lường khả năng chống chịu, thay vì chỉ đánh giá mức độ đầu tư hoặc số lượng dịch vụ được số hóa.
Trước hết, cần coi quản lý thay đổi công nghệ là một khâu trọng yếu trong bảo đảm an toàn hệ thống. Các hoạt động cập nhật phần mềm, nâng cấp thiết bị, thay đổi cấu hình hoặc tích hợp nền tảng mới đều có thể phát sinh lỗi ngoài dự kiến. Vì vậy, những hệ thống quan trọng cần được kiểm thử trên môi trường mô phỏng trước khi triển khai chính thức, cập nhật theo từng giai đoạn và duy trì khả năng quay lại phiên bản ổn định khi xảy ra sự cố.
Thứ hai, cần tăng cường năng lực dự phòng và phục hồi đối với hạ tầng số trọng yếu. Một hệ thống được bảo vệ tốt trước truy cập trái phép vẫn có thể ngừng hoạt động nếu phụ thuộc vào thiết bị, phần mềm hoặc đường truyền không có phương án thay thế. Do đó, cần rà soát những điểm lỗi đơn lẻ, xây dựng cơ chế chuyển đổi dự phòng và thường xuyên kiểm tra khả năng khôi phục.
Thứ ba, cần kiểm soát nguy cơ gián đoạn dây chuyền trong hệ sinh thái số. Sự cố tại JPMorgan cho thấy hoạt động của một tổ chức có thể ảnh hưởng đến những đối tác kết nối với hệ thống đó. Tại Việt Nam, khi ngân hàng, trung gian thanh toán, thương mại điện tử và dịch vụ công ngày càng liên thông thì việc đánh giá rủi ro không thể chỉ giới hạn trong từng đơn vị.
Thứ tư, cần chuyển từ giám sát an ninh mạng đơn thuần sang giám sát toàn diện khả năng vận hành của hệ thống. Công nghệ AI có thể hỗ trợ phân tích nhật ký, phát hiện dấu hiệu bất thường, dự báo quá tải và cảnh báo nguy cơ gián đoạn. Tuy nhiên, các công cụ tự động phải được kiểm thử, giám sát và có cơ chế can thiệp của con người để tránh phát sinh sự cố mới.
Cuối cùng, cần gắn trách nhiệm của đơn vị vận hành và người đứng đầu với khả năng duy trì dịch vụ số thiết yếu. Các dự án chuyển đổi số không nên chỉ tập trung vào tính năng mới, tốc độ xử lý hoặc khả năng mở rộng, mà phải dành nguồn lực tương xứng cho bảo trì, kiểm thử, sao lưu, dự phòng và diễn tập phục hồi.
Loạt sự cố tại Mỹ là lời cảnh báo rằng hạ tầng số hiện đại không đồng nghĩa với hạ tầng không bao giờ gặp lỗi. Trong thực hiện Nghị quyết 57, Việt Nam cần hướng tới những hệ thống không chỉ có khả năng ngăn chặn tấn công mà còn phát hiện nhanh, cô lập sự cố và phục hồi kịp thời. Bởi thước đo quan trọng của chuyển đổi số không chỉ là công nghệ vận hành hiệu quả trong điều kiện bình thường, mà còn là khả năng duy trì những dịch vụ thiết yếu khi sự cố bất ngờ xảy ra.