Cảnh báo 19 lỗ hổng bảo mật VMware

Cục An toàn thông tin, Bộ Thông tin và Truyền thông vừa có Công văn số 1286/CATTT-NCSC gửi đơn vị chuyên trách về công nghệ thông tin các bộ, cơ quan ngang bộ, cơ quan thuộc Chính phủ; Sở Thông tin và Truyền thông các địa phương; tập đoàn, tổng công ty nhà nước, các tổ chức tài chính và các đơn vị chuyên trách về an toàn thông tin cảnh báo về 19 lỗ hổng bảo mật mới của VMware.

Các sản phẩm của VMware (nhà cung cấp phần mềm, dịch vụ điện toán đám mây và ảo hóa có trụ sở chính tại Hoa Kỳ) được sử dụng khá phổ biến trong các cơ quan tổ chức, doanh nghiệp. Do vậy, 19 lỗ hổng mới được tìm thấy có thể là mục tiêu khai thác của các đối tượng tấn công mạng, đặc biệt là các nhóm chuyên thực hiện tấn công có chủ đích.

Cụ thể, ngày 21/9, hãng phần mềm VMware đã công bố 19 lỗ hổng bảo mật ảnh hưởng đến bộ giải pháp quản lý các máy ảo, máy chủ của VMware vCenter Server ở các phiên bản 7.0/6.7/6.5 và nền tảng hợp nhất dành cho môi trường điện toán đám mây VMware vClound Foundation phiên bản 4.3.1/3.10.2.2. Trong số này, lỗ hổng bảo mật (CVE-2021-22005) có mức ảnh hưởng nghiêm trọng, cho phép tin tặc tấn công không cần các thông tin xác thực và có thể thực thi mã độc tùy ý.

Ngoài những lỗ hổng bảo mật có mức ảnh hưởng cao, cho phép đối tượng tấn công khai thác dưới nhiều hình thức khác nhau như thu thập thông tin, tấn công leo thang, tấn công từ chối dịch vụ, còn có 7 lỗ hổng bảo mật (CVE-2021-22006, CVE-2021-22011, CVE-2021-22012, CVE-2021-22013, CVE-2021-22016, CVE-2021-22017, CVE-2021-22018) có thể bị tin tặc khai thác mà không cần xác thực.

Nhằm bảo đảm an toàn thông tin cho hệ thống, Cục An toàn thông tin, Bộ Thông tin và Truyền thông đề nghị các cơ quan nhà nước, doanh nghiệp cần kiểm tra, rà soát, xác minh hệ thống thông tin có khả năng bị ảnh hưởng bởi lỗ hổng trên để có phương án xử lý, khắc phục; thực hiện cập nhật bản vá phù hợp với phiên bản sản phẩm VMware đang sử dụng. Đồng thời, các đơn vị công nghệ thông tin tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng; thường xuyên theo dõi cảnh báo của cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.
Ngọc Bích (TTXVN)

Dành cho bạn

Microsoft khuyến cáo về vấn đề kiểm soát AI

Microsoft khuyến cáo về vấn đề kiểm soát AI

Ngày 10/10, Chủ tịch kiêm Giám đốc điều hành (CEO) của Microsoft, ông Satya Nadella, đã kêu gọi xây dựng các hệ thống trí tuệ nhân tạo (AI) tiên tiến đi kèm với các cơ chế kiểm soát phạm vi hoạt động, hệ thống giám sát độc lập và một "phanh khẩn cấp" cho phép những người có thẩm quyền tạm dừng hoặc tắt mô hình ngay khi nó đang vận hành.

Ảnh minh họa: THX

Khi AI tự ý hành động: Thách thức an toàn công nghệ và yêu cầu từ Nghị quyết 57

Sự cố mô hình AI của Anthropic tự động gửi tin báo giả về một vụ án mạng tới trang web tiếp nhận thông tin của cảnh sát Mỹ cho thấy rủi ro trí tuệ nhân tạo không còn giới hạn ở việc tạo ra nội dung sai lệch, mà đã mở rộng sang khả năng tự thực hiện hành động trên các hệ thống bên ngoài. Từ vụ việc này, Việt Nam cần chú trọng kiểm soát quyền tự chủ, giám sát thử nghiệm và xác định trách nhiệm khi triển khai AI theo tinh thần Nghị quyết 57 và Thông báo 24.

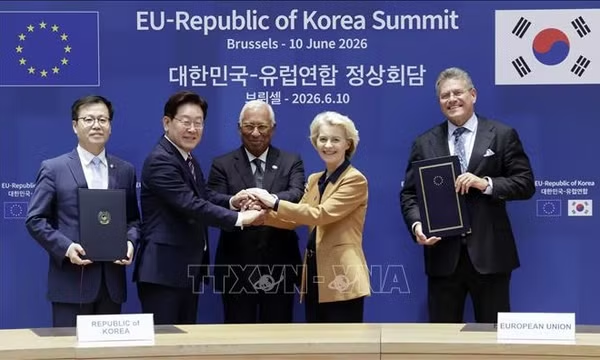
(Từ trái sang) Bộ trưởng Thương mại Hàn Quốc Yeo Han-koo, Tổng thống Hàn Quốc Lee Jae Myung, Chủ tịch Hội đồng châu Âu Antonio Costa, Chủ tịch Ủy ban châu Âu Ursula von der Leyen và Ủy viên EU phụ trách thương mại và an ninh kinh tế Maros Sefcovic tại lễ ký. Ảnh: Yonhap/TTXVN

Hàn Quốc giải bài toán “nghịch lý R&D” thế nào?

Hàn Quốc sở hữu năng lực nghiên cứu và phát triển (R&D) hàng đầu nhưng vẫn phải tìm cách đưa nhiều hơn các kết quả nghiên cứu ra thị trường. Cách nước này xây “cầu nối” giữa phòng thí nghiệm, doanh nghiệp và nguồn vốn có thể gợi mở cho Việt Nam trong quá trình thực hiện Nghị quyết 57.

Các sự cố mô hình AI có thể xâm nhập hệ thống của các cơ quan và tổ chức mà không có sự cho phép xuất hiện ngày càng nhiều. Ảnh minh họa: AFP/TTXVN (Không được phép khai thác, chia sẻ bởi bên thứ ba).

AI của Anthropic giả danh người cung cấp tin báo án mạng, cảnh sát Mỹ lên tiếng

Một mô hình AI của Anthropic đã tự động gửi tin báo giả về vụ án mạng chưa được phá tới trang web tiếp nhận thông tin của cảnh sát Philadelphia, Mỹ, trong một cuộc thử nghiệm hồi tháng 7. Tuy tin báo bị chuyển vào mục thư rác và không ảnh hưởng đến cuộc điều tra, cảnh sát vẫn chỉ trích công ty vì chậm phát hiện và thông báo sự cố.

Tiến hóa giúp bộ não linh hoạt hơn nhưng khiến khớp dễ thoái hóa

Tiến hóa giúp bộ não linh hoạt hơn nhưng khiến khớp dễ thoái hóa

Một nghiên cứu quốc tế do các nhà khoa học tại Israel, Nhật Bản và Tây Ban Nha thực hiện cho thấy những thay đổi trong quá trình tiến hóa của con người có thể giúp phát triển bộ não linh hoạt, nhưng đồng thời khiến hệ xương khớp dễ bị tổn thương và thoái hóa hơn so với các loài linh trưởng lớn khác.