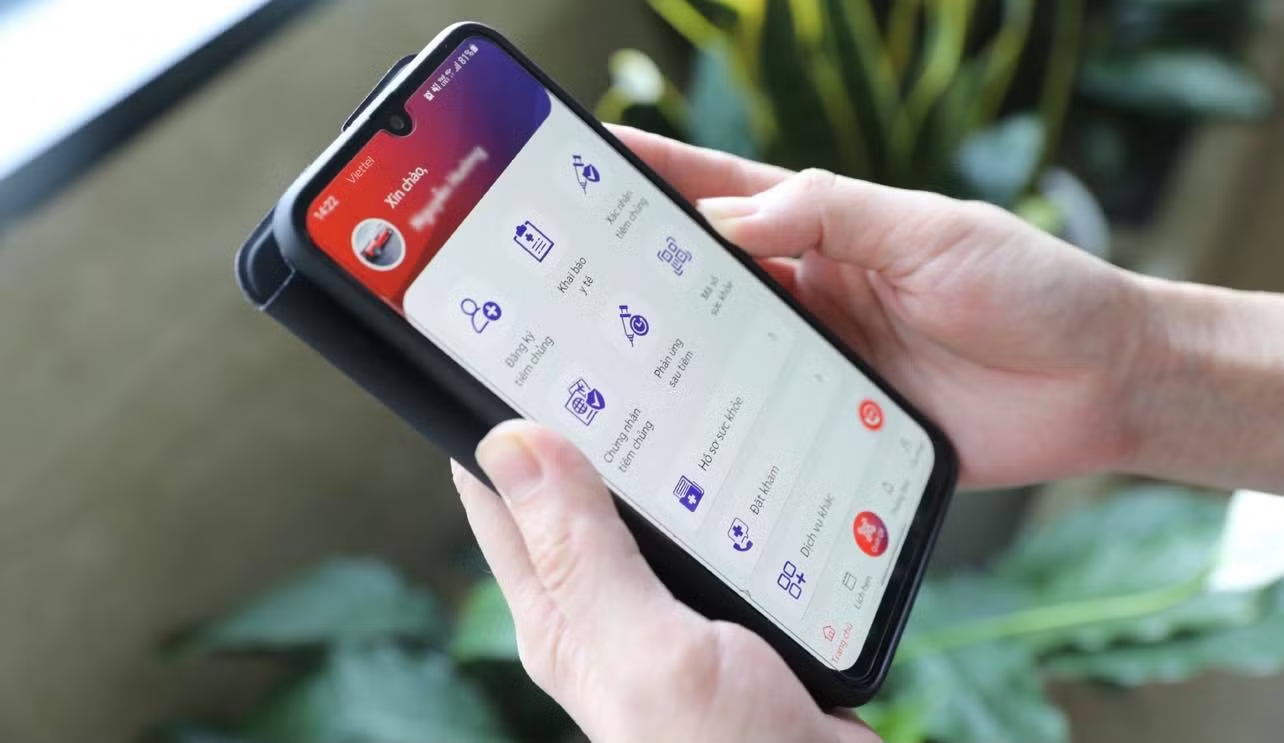
Phạm vi của chương trình này gồm gần 20 nền tảng thành viên của Trung tâm Công nghệ phòng, chống dịch COVID-19 quốc gia, trong đó có nền tảng quản lý tiêm chủng COVID-19; nền tảng hỗ trợ lấy mẫu xét nghiệm và quản lý kết quả xét nghiệm; nền tảng hỗ trợ truy vết; nền tảng quản lý cách ly; nền tảng điều phối nguồn lực y tế; nền tảng kết nối người dân với các bác sỹ, nhân viên y tế và hỗ trợ người khó khăn vì dịch…
Các nền tảng số hỗ trợ công tác phòng, chống dịch COVID-19 trước khi đưa vào vận hành chính thức đều đã được các chuyên gia an toàn thông tin của Bộ Công an, Bộ Quốc phòng, Bộ Thông tin và Truyền thông, các doanh nghiệp thành viên Hiệp hội An toàn thông tin Việt Nam (VNISA) kiểm tra, đánh giá toàn bộ các yếu tố bảo mật, an toàn thông tin của hệ thống. Quá trình hoạt động, việc kiểm tra, giám sát về an toàn, bảo mật thông tin cũng như có giải pháp bảo vệ vẫn thường xuyên được các đơn vị thực hiện.
Dù vậy, theo các chuyên gia, trong bối cảnh công nghệ phát triển nhanh và nóng như hiện nay, bất kỳ một hệ thống thông tin nào cũng phải đối mặt với các nguy cơ tấn công mạng. Việc phát hiện sớm và khắc phục kịp thời các lỗ hổng bảo mật của các ứng dụng, hệ thống sẽ giúp giảm thiểu rủi ro và các thiệt hại.
Thông tin về các lỗ hổng nền tảng sẽ được đưa lên chương trình Bug bounty (tạm dịch là chương trình Săn lỗi nhận tiền thưởng). Bug Bounty là một chương trình bảo mật mà các doanh nghiệp kết nối với cộng đồng chuyên gia để tìm kiếm lỗ hổng bảo mật trong sản phẩm. Với mỗi lỗi tìm ra, doanh nghiệp sẽ trao một khoản tiền thưởng cho người tìm thấy lỗi.
Hiện chương trình tìm kiểm lỗ hổng bảo mật này do NCSC phối hợp triển khai trên Nền tảng BugRank (tại địa chỉ https://bugrank.io/user/NCSC/policy). BugRank là một nền tảng của Bug bounty nguồn mở và phi lợi nhuận được phát triển bởi tổ chức VNSecurity Foundation. Các tổ chức, doanh nghiệp có thể đưa các chương trình của tổ chức mình lên và sẽ được đánh giá, kiểm thử bởi tất cả các nhà nghiên cứu, chuyên gia bảo mật... (Researcher) trên toàn thế giới.
Ngoài ra, BugRank còn có nhiều tính năng nổi bật dành cho các báo cáo và để đảm bảo tối đa về bảo mật cho các Researcher cũng như các tổ chức, doanh nghiệp tham gia vào. Nền tảng BugRank đã được trình bày năm 2020 và đang nhận được sự quan tâm đông đảo của cộng đồng, chuyên gia an toàn, an ninh mạng trên thế giới.