Theo kênh truyền hình RT, Chính quyền Thụy Điển đã mở cuộc điều tra về khả năng nền tảng chính phủ điện tử của nước này bị tin tặc xâm nhập, làm rò rỉ dữ liệu nhạy cảm và thông tin cá nhân.
Nhóm tin tặc tự xưng ByteToBreach thông báo về vụ xâm nhập vào sáng sớm 12/3 và đăng tải một loạt tập tin mà nhóm này cho là thu được từ công ty con tại Thụy Điển của CGI Group - tập đoàn tư vấn và gia công phần mềm công nghệ thông tin toàn cầu.
Theo các thông tin được công bố, các tập tin bị rò rỉ dường như bao gồm mã nguồn của nền tảng chính phủ điện tử, cơ sở dữ liệu nhân viên, các tập tin cấu hình cùng một số tài liệu khác. Nhóm tin tặc cũng rao bán những dữ liệu mà họ mô tả là “cơ sở dữ liệu công dân” và “tài liệu ký điện tử”.
Chính quyền Thụy Điển đã xác nhận đang xem xét vụ việc. Trung tâm quốc gia về các sự cố mạng của Thụy Điển (CERT-SE) cho biết các dữ liệu bị rò rỉ đang được phân tích, đồng thời nhiều cơ quan chính phủ khác cũng tiến hành đánh giá mức độ xâm phạm và thiệt hại tiềm tàng.
Bộ trưởng Quốc phòng Thụy Điển Carl-Oskar Bohlin cho biết chính phủ đang theo dõi sát diễn biến và duy trì liên lạc với các cơ quan liên quan, trong đó có CERT-SE và Trung tâm An ninh mạng quốc gia.
Về phía doanh nghiệp, CGI cho rằng quy mô vụ việc không lớn như các thông tin ban đầu. Người phát ngôn của công ty, bà Agneta Hansson, cho biết kết quả phân tích nội bộ cho thấy không có môi trường sản xuất, dữ liệu sản xuất hay dịch vụ vận hành của khách hàng bị ảnh hưởng.
Theo CGI, sự cố liên quan đến hai máy chủ thử nghiệm nội bộ tại Thụy Điển không còn được sử dụng và chỉ phục vụ thử nghiệm với số lượng khách hàng hạn chế. Một hệ thống chứa phiên bản mã nguồn cũ của một ứng dụng đã bị truy cập trái phép.
Tuy nhiên, một số nhà phân tích độc lập cảnh báo việc rò rỉ mã nguồn có thể tạo điều kiện để các tác nhân độc hại khác xác định những lỗ hổng tiềm tàng, từ đó tiến hành các cuộc tấn công mạng tiếp theo nhằm vào hệ thống dịch vụ chính phủ điện tử của Thụy Điển.
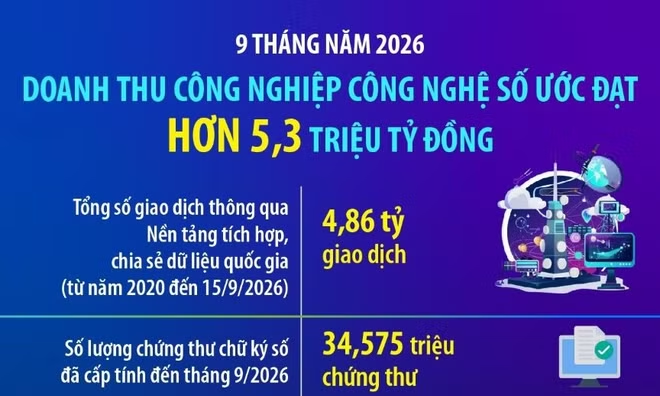
Sự cố tại Thụy Điển cho thấy khi các dịch vụ công ngày càng được số hóa, việc bảo vệ không chỉ dữ liệu mà cả mã nguồn, hệ thống thử nghiệm và các bên cung cấp công nghệ đều có ý nghĩa quan trọng. Đây là vấn đề Việt Nam có thể tham khảo trong quá trình xây dựng và vận hành các nền tảng Chính phủ số, phù hợp với định hướng của Nghị quyết 57-NQ/TW về đẩy mạnh chuyển đổi số và phát triển hạ tầng số. Theo tinh thần Thông báo 24-TB/CQTTBCĐ, quá trình triển khai cần gắn với hiệu quả thực chất và bảo đảm an toàn trong vận hành các hệ thống số.