Theo Kaspersky Lab, nếu như vào tháng 1/2016, cứ mỗi 2 phút lại có một cuộc tấn công, nhưng đến tháng 10/2016 tỷ lệ này là 40 giây. Ở người dùng, tỷ lệ này tăng từ 20 giây lên 10 giây. Với hơn 62 ransomware mới được phát hiện trong năm, mối đe dọa không ngừng tăng lên này đã khiến cho Kaspersky Lab xem nó là vấn đề chủ đạo của năm 2016.
Dựa trên báo cáo thường niên Kaspersky Security Bulletin của Kaspersky Lab về đánh giá các mối đe dọa lớn trong năm qua và đưa ra dự đoán cho năm 2017, các chuyên gia an ninh mạng cho biết mô hình kinh doanh “Ransomware hoạt động như một dịch vụ” đối với những tội phạm mạng thiếu kỹ năng, nguồn lực để tự mình phát triển năm 2016 đang trở nên phức tạp. Sau khi thỏa thuận, những kẻ tạo mã độc sẽ đưa ra những sản phẩm “theo nhu cầu”, bán những phiên bản đã được đặc biệt điều chỉnh cho khách hàng để họ phát tán thông qua spam và trên các trang web, sau đó sẽ trả tiền hoa hồng cho chúng – đây là nguồn thu chính của những kẻ tạo ra mã độc.
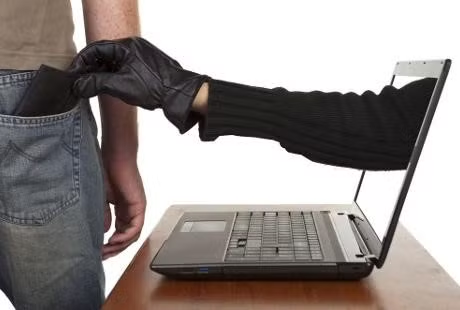 Số lượng các cuộc tấn công từ ransomware nhắm vào doanh nghiệp đã tăng lên gấp 3 lần |
Fedor Sinitsyn, nhà phân tích cấp cao về phần mềm độc hại Kaspersky Lab, cho biết: “Mô hình kinh doanh kết hợp dường như rất phù hợp với ransomware cũng như các loại phần mềm độc hại khác, nạn nhân thường phải trả rất nhiều tiền để hệ thống hoạt động bình thường. Việc này rõ ràng dẫn đến sự xuất hiện của những cryptor mới, dường như là mỗi ngày”.
Thống kê của bản báo cáo cho thấy, trong năm 2016, ransomware tiếp tục hoành hành trên khắp thế giới, chúng trở nên tinh vi và đa dạng hơn, tập trung nhiều hơn vào dữ liệu và thiết bị, người dùng và doanh nghiệp. Theo đó cứ mỗi 5 phút, các doanh nghiệp trên thế giới gặp phải sự cố bảo mật công nghệ thông tin do bị ransomware tấn công và cứ mỗi 5 phút, doanh nghiệp nhỏ không thể lấy lại dữ liệu thậm chí sau khi đã trả tiền chuộc. Nhiều ngành công nghiệp khó bị tấn công hơn những ngành khác, nhưng nghiên cứu của Kaspersky Lab cho thấy không một ngành nào là ít gặp nguy hiểm, với tỷ lệ tấn công cao nhất khoảng 23% (giáo dục) và thấp nhất là 16% (bán lẻ và giải trí).
Phương thức mới dùng để tiến hành tấn công bằng ransomware được phát hiện lần đầu vào 2016 bao gồm mã hóa ổ đĩa, tức là kẻ tấn công ngăn chặn truy cập, hoặc mã hóa không chỉ một số tập tin mà là toàn bộ tất cả tập tin cùng lúc – Petya là ví dụ điển hình. Dcryptor cũng được biết đến với tên gọi Mamba, đã tiến một bước xa hơn: khóa ổ cứng, dùng nhiều mật khẩu để điều khiển máy tính nạn nhân từ xa.
Hiện nay, cả thế giới đã bắt đầu liên kết để chống lại ransomware. Dự án No More Ransom được ra mắt vào tháng 7/2016, kết nối cơ quan lập pháp và công ty bảo mật để theo dõi và ngăn chặn hoạt động của ransomware, giúp người dùng lấy lại dữ liệu và loại bỏ mô hình kinh doanh sinh lời của tội phạm mạng.