Điện thoại thông minh đang lưu giữ ngày càng nhiều dữ liệu nhạy cảm - từ giấy tờ tùy thân, tài khoản ngân hàng đến mật khẩu đăng nhập nhưng thói quen bảo mật của người dùng vẫn chưa theo kịp. Đây là thực trạng được chỉ ra trong khảo sát mới nhất của hãng bảo mật Kaspersky tại khu vực châu Á - Thái Bình Dương, trong đó có Việt Nam.
Nhu cầu mua gói dữ liệu di động và eSIM tăng cao trong mùa du lịch cũng kéo theo sự gia tăng của các chiêu trò lừa đảo trực tuyến. Theo đó, nhiều trang web giả mạo nhà mạng được dựng lên nhằm đánh cắp thông tin cá nhân, tài khoản và dữ liệu thanh toán của người dùng.
Ngày 18/6, Kaspersky xác nhận hàng chục gói hình nền trên Steam Workshop bị cài cắm mã độc, nhắm vào tài khoản game của người dùng tại nhiều quốc gia, trong đó có Việt Nam. Chỉ một thao tác tải hình nền thông thường, người dùng có thể vô tình mở cửa cho tin tặc xâm nhập thiết bị và đánh cắp tài khoản.
Nghiên cứu mới đây của hãng bảo mật Kaspersky và Viện Công nghệ Singapore (SIT) cho thấy, nhiều phụ huynh thường xuyên chia sẻ thông tin, hình ảnh của con trên mạng xã hội lại có xu hướng ít quan tâm hơn đến các biện pháp bảo vệ quyền riêng tư và an toàn số của trẻ.
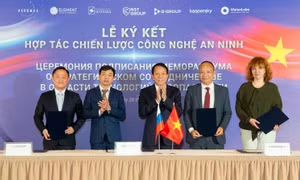
Trong khuôn khổ chuyến thăm Liên bang Nga và dự Diễn đàn An ninh quốc tế lần thứ nhất do Hội đồng An ninh Nga tổ chức của Bộ trưởng Bộ Công an mới đây, Tập đoàn Công nghệ G-Group đã ký kết Biên bản ghi nhớ hợp tác (MOU) cùng đối tác Kaspersky và NST GROUP.
Không còn các cuộc tấn công ồ ạt dễ nhận biết, tội phạm mạng tại Đông Nam Á đang chuyển sang mô hình “xâm nhập âm thầm”, đánh cắp dữ liệu và chiếm quyền kiểm soát hệ thống trong thời gian dài. Trước tình hình trên, doanh nghiệp tài chính số buộc phải tăng tốc đầu tư AI và xây dựng phòng tuyến bảo mật đa lớp để bảo vệ niềm tin số.
Kaspersky vừa phát hiện lỗ hổng PhantomRPC trên cơ chế giao tiếp từ xa (RPC) của Windows, cho phép tin tặc giả mạo máy chủ và nâng quyền truy cập lên cấp hệ thống. Lỗ hổng được đánh giá nguy hiểm do xuất phát từ đặc điểm thiết kế của hệ điều hành và có thể tạo ra nhiều kịch bản tấn công khác nhau.
Ngày 29/4, đội ngũ Kaspersky ICS CERT công bố phát hiện lỗ hổng trong các bộ vi xử lý Qualcomm Snapdragon, có thể cho phép tin tặc truy cập dữ liệu, kiểm soát thiết bị và cài mã độc. Bộ chip này hiện được sử dụng phổ biến trên điện thoại thông minh, máy tính bảng, linh kiện ô tô và nhiều thiết bị kết nối.
Việt Nam ghi nhận mức tăng 202,5% các mối đe dọa an ninh mạng liên quan trò chơi điện tử trong nửa cuối năm 2025, cao nhất Đông Nam Á. Xu hướng này đặt ra cảnh báo về nguy cơ mất an toàn số, đặc biệt với người chơi nhỏ tuổi và các gia đình.
Bộ mã khai thác Coruna được xác định có khả năng tận dụng lỗ hổng trong nhân hệ điều hành iOS, đe dọa nhiều thiết bị Apple chưa cập nhật. Các chuyên gia cảnh báo nguy cơ tấn công diện rộng trước khi làm rõ nguồn gốc liên quan đến chiến dịch Triangulation.
Việt Nam nằm trong nhóm quốc gia chịu ảnh hưởng lớn từ tấn công mạng về chuỗi cung ứng tại châu Á - Thái Bình Dương. Trong khi rủi ro gia tăng nhanh, doanh nghiệp trong nước còn đối mặt nghịch lý: Kỳ vọng cao vào công nghệ như AI nhưng năng lực triển khai thực tế chưa theo kịp.
Kaspersky vừa phát hiện một chiến dịch lừa đảo mới lợi dụng thông báo từ Google Tasks để đánh cắp thông tin đăng nhập của người dùng doanh nghiệp. Thủ đoạn này khai thác sự tin tưởng vào tên miền @google.com nhằm vượt qua các bộ lọc bảo mật email, khiến nạn nhân dễ bị đánh lừa và cung cấp thông tin xác thực tài khoản.
Trào lưu AI tạo tranh biếm họa từ ảnh cá nhân đang lan rộng trên mạng xã hội đầu năm 2026. Tuy nhiên, Kaspersky cảnh báo việc chia sẻ quá nhiều dữ liệu cá nhân có thể vô tình tiếp tay cho hành vi giả mạo danh tính và các chiêu trò lừa đảo được cá nhân hóa.
Ngày 11/2, công ty bảo vệ an ninh mạng và bảo mật kỹ thuật số toàn cầu Kaspersky cho biết đã phát hiện ba chuỗi tấn công riêng biệt liên quan sự cố xâm phạm chuỗi cung ứng Notepad++; trong đó Việt Nam, Philippines và El Salvador chịu ảnh hưởng lớn nhất.
Khảo sát mới của Kaspersky cho thấy, phần lớn doanh nghiệp tại Việt Nam ưu tiên mô hình thuê ngoài hoặc kết hợp khi triển khai Trung tâm Điều hành an ninh mạng (SOC). Xu hướng này phản ánh áp lực ngày càng lớn về bảo vệ an ninh mạng 24/7, tuân thủ pháp lý và bài toán thiếu hụt nhân lực an ninh mạng chất lượng cao.
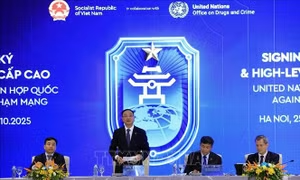
Công ước Hà Nội về chống tội phạm mạng đặt Việt Nam vào vai trò thiết kế “luật chơi” cho hợp tác số toàn cầu. Trọng tâm không còn là mô tả thủ đoạn tấn công, mà là cách biến pháp lý quốc tế thành năng lực thực thi trong nước: Kết nối trung tâm điều hành an ninh (SOC), chuẩn hóa chia sẻ chứng cứ điện tử, bản địa hóa mô hình AI phòng thủ và đào tạo đội ngũ điều tra số, những yếu tố quyết định để Việt Nam kiến tạo lá chắn niềm tin số.
Sự bùng nổ của trí tuệ nhân tạo (AI) đang mở ra một kỷ nguyên mới, nơi công nghệ không chỉ là động lực phát triển mà còn trở thành “vũ khí” trong tay tội phạm. Từ các vụ lừa đảo xuyên quốc gia đến những cuộc tấn công dữ liệu quy mô lớn, Việt Nam đang đối mặt với thách thức bảo vệ không gian số trong bối cảnh AI được sử dụng cả ở hai chiến tuyến: tấn công và phòng thủ.
Theo báo cáo mới công bố của Kaspersky, từ quý 2/2024 đến quý 1/2025 đã ghi nhận hơn 250.000 lượt tấn công mạng được thực hiện thông qua các nội dung giả mạo liên quan đến anime - hình thức giải trí đang được giới trẻ, đặc biệt là thế hệ Gen Z, yêu thích.
Các chuyên gia an ninh mạng cảnh báo, tình trạng rò rỉ mật khẩu và các cuộc tấn công mạng đang gia tăng nhanh chóng, gây nguy hiểm trực tiếp đến tài sản số cũng như dữ liệu cá nhân của người dùng và doanh nghiệp. Việc bảo vệ thông tin trong kỷ nguyên số đòi hỏi sự kết hợp chặt chẽ giữa công nghệ tiên tiến và ý thức cảnh giác cao độ của mỗi cá nhân.