Theo Kaspersky, từ ngày 1/8 đến 18/9/2026, các giải pháp của hãng đã ngăn chặn hơn 31.000 email chứa liên kết bị lợi dụng để chuyển hướng người dùng đến trang web lừa đảo hoặc tải mã độc. Thủ đoạn khai thác cơ chế xác thực của Microsoft từng được Kaspersky cảnh báo từ đầu năm, nhưng tiếp tục xuất hiện với nội dung dụ dỗ mới.
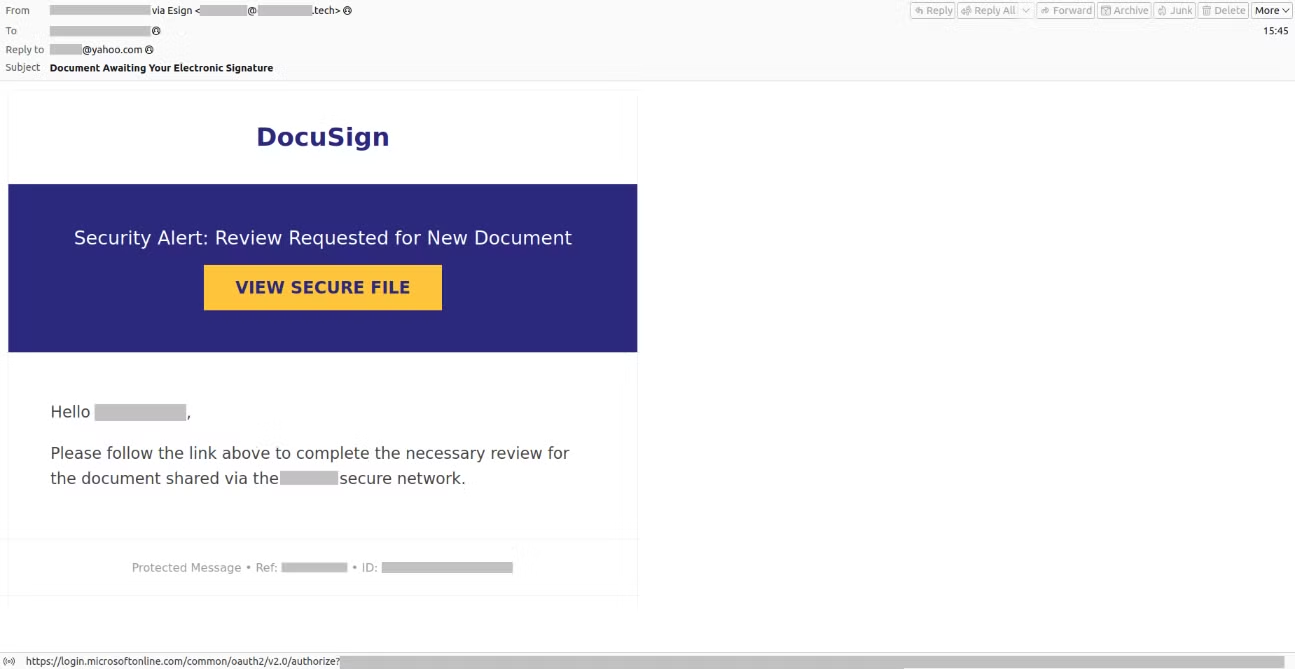
Trong chiến dịch này, kẻ tấn công gửi email giả dạng thông báo chính thức của Microsoft, hối thúc người nhận nhấp vào đường dẫn để “cập nhật thông tin đăng nhập” hoặc “ký duyệt tài liệu điện tử”. Liên kết thuộc dịch vụ hợp lệ khiến người dùng dễ tin tưởng, trong khi địa chỉ được chuyển hướng tới lại do kẻ gian kiểm soát.
Theo phân tích của Kaspersky, để tạo liên kết chuyển hướng, kẻ tấn công đăng ký tài khoản Microsoft, truy cập trung tâm quản trị Microsoft Entra và tạo một ứng dụng mới. Trong quá trình đăng ký, chúng lợi dụng mục thiết lập địa chỉ chuyển hướng (Redirect URI), vốn được dùng để đưa người dùng tới địa chỉ đã khai báo sau khi xác thực thành công.
Thay vì địa chỉ phục vụ ứng dụng hợp lệ, kẻ gian điền liên kết tới trang web độc hại. Sau đó, chúng phát tán email chứa liên kết xác thực của Microsoft, kèm mã định danh ứng dụng và địa chỉ chuyển hướng đã đăng ký. Người nhận nhấp vào đường dẫn có thể bị đưa tới trang web nhằm đánh cắp dữ liệu cá nhân hoặc phát tán mã độc.
Bên cạnh việc lợi dụng liên kết, Kaspersky còn ghi nhận thủ đoạn chèn nội dung lừa đảo trực tiếp vào thông báo thật của dịch vụ Microsoft Entra. Theo nhận định của hãng, kẻ tấn công có thể sử dụng gói bản quyền giá thấp hoặc tài khoản dùng thử để thực hiện hành vi này.
Kẻ gian đưa thông điệp giả mạo vào trường tên trên trang tổng quan, rồi tạo tài khoản người dùng với thông tin bịa đặt. Từ tài khoản đó, chúng truy cập cổng quản lý tài khoản Microsoft và khai báo địa chỉ email của nạn nhân làm hòm thư dự phòng phục vụ khôi phục mật khẩu.
Thao tác này khiến hệ thống gửi mã xác thực tới nạn nhân, dù người nhận không thực hiện yêu cầu nào. Đáng chú ý, thông điệp do kẻ gian cài cắm xuất hiện trong tiêu đề và phần chữ ký của email. Nội dung lừa đảo vì vậy được chuyển tới người dùng qua một thông báo thực sự do dịch vụ Microsoft gửi.
Ông Andrey Kovtun, Quản lý nhóm bảo vệ trước các mối đe dọa qua email tại Kaspersky, cho biết hãng từng ghi nhận việc kẻ gian sử dụng dịch vụ chính thức để phát tán thông điệp và liên kết độc hại. Cách làm này tạo thêm vẻ đáng tin cho email, khiến người nhận khó nhận ra hành vi lừa đảo.
Theo ông Kovtun, các dấu hiệu nhận biết email giả mạo thông thường không còn phát huy hiệu quả như trước trong những tình huống này, bởi liên kết hoặc thông báo có thể xuất phát từ dịch vụ hợp lệ. Điều đó khiến việc phát hiện nguy cơ bằng cách tự kiểm tra trở nên khó khăn hơn.
Kaspersky khuyến nghị người dùng cân nhắc sử dụng giải pháp bảo mật có tính năng chống lừa đảo; các tổ chức tăng cường khả năng phát hiện và ngăn chặn email độc hại. Việc kiểm tra cần tính đến cả nội dung thông điệp và địa chỉ mà liên kết chuyển hướng tới, bởi một đường dẫn thuộc dịch vụ hợp lệ vẫn có thể bị lợi dụng để đưa người nhận vào bẫy.