Ngày 11/8, Hàn Quốc và Mỹ đã công bố cảnh báo an ninh mạng chung về mã độc tống tiền (ransomware) Gunra, trong đó nêu các phương thức tấn công mới nhất và những dấu hiệu xâm nhập của loại mã độc này, đồng thời khuyến nghị các công ty, tổ chức tăng cường bảo vệ hệ thống trước nguy cơ bị tấn công.
Các mô hình trí tuệ nhân tạo (AI) của OpenAI và Anthropic lại tiếp tục vướng vào những rắc rối an ninh mạng mới khi tự ý thực hiện các hành động trái phép trên không gian mạng, thậm chí cố gắng chèn mã độc vào phần mềm trực tuyến. Chuỗi sự cố liên tiếp này càng làm gia tăng mối lo ngại về khả năng kiểm soát công nghệ của các nhà cung cấp AI.
Blackwall, công ty bảo vệ lưu lượng web có trụ sở tại Tallinn (Estonia), vừa công bố quan hệ hợp tác chiến lược với Công ty Cổ phần Giải pháp Công nghệ HOSTVN.
Chiều 25/3, Bkav đã phát đi cảnh báo một chiến dịch mã độc GlassWorm đang tấn công chuỗi cung ứng phần mềm toàn cầu, xâm nhập hàng trăm kho mã nguồn và đe dọa hàng chục nghìn lập trình viên. Tại Việt Nam, nguy cơ lan rộng được cảnh báo khi nhiều doanh nghiệp phụ thuộc vào mã nguồn mở.
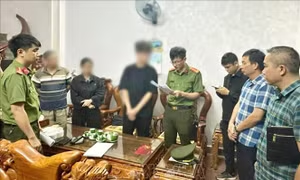
Lực lượng chức năng phát hiện một đường dây phát tán mã độc nhằm đánh cắp dữ liệu người dùng Internet tại nhiều quốc gia trên thế giới, do một học sinh lớp 12 tại tỉnh Thanh Hóa cầm đầu.
Ngày 30/12, Bộ Tư pháp Mỹ (DOJ) cho biết 2 chuyên gia an ninh mạng của nước này đã thừa nhận tội danh cấu kết với một nhóm tin tặc khét tiếng chuyên sử dụng mã độc để tống tiền các doanh nghiệp ở Mỹ.
Hoạt động lừa đảo trực tuyến tiếp tục gia tăng với nhiều kịch bản quen thuộc, nhưng được triển khai tinh vi hơn nhờ công nghệ và dữ liệu bị khai thác. Trong bối cảnh đó, sự tỉnh táo của người dùng trở thành lớp phòng vệ quan trọng. Theo các chuyên gia an ninh mạng và lực lượng Công an chuyên trách, việc nhận diện đúng dấu hiệu bất thường và xử lý bình tĩnh có thể giúp người dân tránh được nhiều rủi ro.
Những kịch bản lừa đảo quen thuộc như mạo danh, tạo tò mò hay thúc ép xử lý “khẩn cấp” vẫn tiếp tục gây thiệt hại, nhưng mức độ tinh vi đã thay đổi rõ rệt. Trí tuệ nhân tạo, deepfake, tự động hóa và mã độc ẩn trong các tệp tin quen thuộc đang khiến chiêu cũ hoạt động mạnh hơn, khó nhận diện hơn. Bên cạnh đó, thói quen tiếp nhận thông tin theo bản năng và văn hóa “hóng biến” của người dùng Việt khiến rủi ro lan nhanh hơn trước.
Trong thời điểm cả nước đang tích cực tham gia đóng góp ý kiến vào các dự thảo Văn kiện trình Đại hội đại biểu toàn quốc lần thứ XIV của Đảng, Cơ quan an ninh phát hiện hình thức tấn công mạng mới, tinh vi; núp bóng dưới các tệp tài liệu.
Lừa đảo qua mạng gia tăng trong thời gian gần đây với các hình thức như giả mạo app dịch vụ công để chiếm quyền điều khiển điện thoại, đánh cắp OTP để chuyển tiền. Phóng viên báo Tin tức và Dân tộc có cuộc trao đổi với chuyên gia an ninh mạng Ngô Minh Hiếu (Hiếu PC), người sáng lập dự án Chống lừa đảo xung quanh chủ đề trên.
Đã xuất hiện các website giả mạo Ngân hàng Nhà nước có chứa mã độc, tiềm ẩn nguy cơ mất an toàn thông tin cá nhân. Đây là thông tin được nhiều ngân hàng như Ngân hàng Nông nghiệp và Phát triển Nông thôn (Agribank), Ngân hàng TMCP Đầu tư và Phát triển Việt Nam (BIDV) và Ngân hàng TMCP Tiên Phong (TPBank) đồng loạt đăng tải trên website chính thức để cảnh báo tới khách hàng.
Sáng 7/8, Bkav cảnh báo một chiến dịch tấn công có chủ đích nhắm vào người dùng Android tại Việt Nam, do tin tặc Trung Quốc thực hiện, sử dụng mã độc RedHook để đánh cắp dữ liệu và chiếm quyền kiểm soát thiết bị.
Các chuyên gia bảo mật từ Kaspersky vừa phát hiện một phần mềm gián điệp Trojan mới mang tên SparkKitty. Mã độc này được thiết kế để tấn công các thiết bị sử dụng hệ điều hành iOS và Android, lấy cắp hình ảnh và thông tin thiết bị từ điện thoại bị nhiễm sau đó gửi về máy chủ của kẻ tấn công.
Cục Điều tra liên bang Mỹ (FBI) cùng với Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) đã đưa ra cảnh báo về nguy cơ tấn công từ mã độc tống tiền (ransomware) Medusa, một phần mềm tấn công mạng nguy hiểm đã hoạt động từ năm 2021.
Đại diện Trung tâm Phát triển thương mại điện tử (Ecomviet) - Cục Thương mại điện tử và Kinh tế số (Bộ Công Thương) đưa ra cảnh báo việc lừa đảo qua mạng sẽ tiếp tục diễn biến phức tạp trong thời gian tới. Dự báo, hai nguy cơ chính người dùng mạng xã hội sẽ phải đối mặt đó là mã độc giám sát, đánh cắp thông tin và lừa đảo trực tuyến biến thể.
Công an phường Vĩnh Tuy (Hoàng Mai, Hà Nội) vừa thông báo qua các nhóm Zalo cộng đồng chiêu thức lừa đảo mới: Giả danh ‘người thứ ba’, gửi link video chứa mã độc.
Theo Hiệp hội An ninh mạng quốc gia, lừa đảo trực tuyến đang tiếp tục gia tăng báo động, cứ 220 người dùng điện thoại thông minh có 1 người trở thành nạn nhân của lừa đảo; thiệt hại ước tính trong năm 2024 lên đến 18.900 tỷ đồng.
Theo Công an thành phố Hà Nội, từ đầu năm 2024 đến nay đã xảy ra một số sự cố an toàn thông tin mạng, đặc biệt là các sự cố tấn công mã độc mã hóa tống tiền (ransomeware) gây thiệt hại và làm gián đoạn dịch vụ trực tuyến của các cơ quan, tổ chức, doanh nghiệp.