Tăng khả năng bảo vệ dữ liệu
AI đang làm thay đổi sâu sắc hoạt động ngân hàng, từ cung cấp dịch vụ, xử lý dữ liệu đến hỗ trợ ra quyết định. Song, các đối tượng tấn công cũng có thể tận dụng công nghệ này để gia tăng tốc độ, quy mô và mức độ tinh vi của những cuộc tấn công mạng.
“Rủi ro càng gia tăng khi các ngân hàng mở rộng kết nối với đối tác, nhà cung cấp công nghệ và sử dụng dịch vụ bên thứ ba. Phạm vi kết nối càng lớn, các điểm có nguy cơ bị khai thác càng nhiều, khiến công tác bảo vệ hệ thống phức tạp hơn”, ông Lê Quang Hà, Phó Giám đốc Công ty TNHH MTV An ninh mạng Viettel chia sẻ.
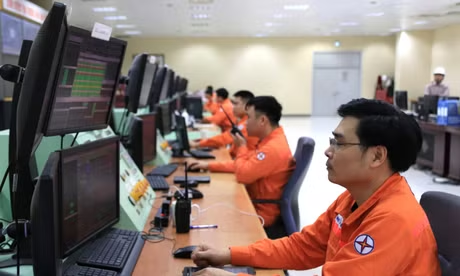
Theo ông Lê Quang Hà, yêu cầu đặt ra không chỉ là phát hiện, ngăn chặn mọi cuộc tấn công, mà còn phải xây dựng năng lực chống chịu, bảo đảm các dịch vụ trọng yếu duy trì hoạt động ngay cả khi xảy ra sự cố. Theo đó, ngân hàng cần giới hạn phạm vi ảnh hưởng, ngăn sự cố tại một khu vực lan rộng toàn hệ thống, đồng thời nâng cao tốc độ phát hiện, phân tích và xử lý.
Một trong những hướng tiếp cận được chuyên gia đề xuất là kiến trúc bảo mật Zero Trust (không tin cậy mặc định), trong đó hệ thống được phân chia thành các khu vực nhỏ hơn nhằm hạn chế khả năng di chuyển của đối tượng tấn công. Cùng với đó, AI có thể được ứng dụng để tự động hóa hoạt động phòng thủ có kiểm soát, hỗ trợ phát hiện, xử lý và cô lập sự cố nhanh hơn.
Ở góc độ quản lý, dự thảo Thông tư thay thế Thông tư 09/2020/TT-NHNN mới nhất của Ngân hàng Nhà nước Việt Nam (NHNN) cũng đặt ra nhiều yêu cầu mới trước sự phát triển của điện toán đám mây, AI, Open API (Giao diện lập trình ứng dụng mở) và hoạt động thuê ngoài công nghệ.
Các nội dung đáng chú ý gồm phân loại, bảo vệ, mã hóa dữ liệu; triển khai giải pháp chống thất thoát dữ liệu (DLP); sử dụng công nghệ lưu trữ bất biến hoặc cơ chế chống xóa, sửa đổi trái phép đối với bản sao lưu được lưu trữ tách biệt về địa lý. Đây là những giải pháp nhằm tăng khả năng bảo vệ dữ liệu, đặc biệt trước các cuộc tấn công bằng mã độc tống tiền.
Dự thảo cũng tăng cường quản trị hoạt động thuê ngoài công nghệ số, yêu cầu đánh giá rủi ro trước khi lựa chọn nhà cung cấp, kiểm soát cả nhà cung cấp thứ cấp và xây dựng, kiểm thử phương án chấm dứt hoặc rút lui đối với dịch vụ thuê ngoài trọng yếu.
Bên cạnh đó, NHNN đề xuất mở rộng yêu cầu vận hành trung tâm điều hành an ninh mạng (SOC), triển khai hệ thống quản lý thông tin và sự kiện an ninh (SIEM) để thu thập nhật ký tập trung. Các tổ chức cung ứng dịch vụ trung gian thanh toán và Mobile Money dự kiến phải thực hiện yêu cầu này từ ngày 1/1/2028.
Quản trị AI có trách nhiệm, bảo vệ niềm tin khách hàng
Nếu an toàn hệ thống là điều kiện để ngân hàng duy trì hoạt động thì niềm tin khách hàng là nền tảng của sự phát triển bền vững. Trong môi trường số, khách hàng không chỉ giao phó tài sản mà còn cung cấp dữ liệu cá nhân, đồng thời kỳ vọng các quyết định liên quan đến quyền lợi của mình được thực hiện an toàn, minh bạch.
Theo TS. Lý Hoàng Vũ, Chuyên gia kinh tế thuộc Trung tâm Pháp - Việt Đào tạo về Quản lý (CFVG), AI đang làm thay đổi những căn cứ truyền thống trong xác minh thông tin và tạo dựng niềm tin. Hình ảnh, giọng nói hay sự xác nhận của người có thẩm quyền vốn được xem là dấu hiệu nhận diện đáng tin cậy nay đều có thể bị làm giả.
"Niềm tin trong hoạt động ngân hàng đang chịu sức ép từ một thách thức mới: AI. Khi giọng nói có thể bị sao chép, khuôn mặt có thể bị làm giả, việc xác minh tính tin cậy trong các giao dịch từ xa trở nên khó khăn hơn", đại diện CFVG chia sẻ.
Năm 2024, Arup Group Limited xác nhận văn phòng tại Hồng Kông là nạn nhân của một vụ lừa đảo sử dụng deepfake, gây thiệt hại khoảng 200 triệu đô la Hồng Kông, tương đương 25,6 triệu USD. Một nhân viên tài chính đã chuyển tiền sau khi tham gia cuộc họp trực tuyến có hình ảnh giả mạo giám đốc tài chính và nhiều đồng nghiệp.
Thực tế này cho thấy, ngân hàng không chỉ cần ứng dụng AI để nâng cao hiệu quả mà còn phải kiểm soát chặt chẽ rủi ro công nghệ. Các biện pháp xác minh độc lập, kiểm soát nhiều lớp và xử lý giao dịch bất thường cần được triển khai phù hợp với mức độ rủi ro.
Đặc biệt, khi AI tham gia ngày càng sâu vào hoạt động ngân hàng, vai trò và trách nhiệm của con người phải được duy trì rõ ràng. AI có thể hỗ trợ phân tích dữ liệu, đưa ra khuyến nghị nhưng không thể thay thế trách nhiệm đối với các quyết định nghiệp vụ.
Tinh thần này được thể hiện tại khoản 3 Điều 3 Thông tư 53/2026/TT-NHNN với quy định: “AI không thay thế thẩm quyền và trách nhiệm của con người”. Thông tư cũng đặt ra yêu cầu hệ thống AI phải được thiết kế, triển khai và vận hành an toàn, tin cậy, bảo đảm an toàn thông tin, an toàn dữ liệu và tính liên tục trong hoạt động ngân hàng.
Theo TS. Lý Hoàng Vũ, quản trị ngân hàng trong bối cảnh AI phát triển cần gắn với nâng cao năng lực chuyên môn, phân định rõ trách nhiệm giữa các bộ phận nghiệp vụ, công nghệ và kiểm soát rủi ro; đồng thời duy trì sự giám sát của con người đối với những quyết định ảnh hưởng đến khách hàng.
Theo ông Phùng Việt Thắng, Giám đốc Quốc gia Intel Việt Nam (SMG), hạ tầng tính toán trong ngân hàng hiện đại cần đáp ứng đồng thời 3 yêu cầu: Tính mở, bảo mật và khả năng phục hồi nhanh sau sự cố.
Trong đó, việc xây dựng hạ tầng mở giúp ngân hàng giảm phụ thuộc vào các nền tảng công nghệ đóng, chủ động hơn trong vận hành và khôi phục hệ thống; đồng thời, cần tăng cường bảo vệ dữ liệu ngay trong quá trình tính toán, xử lý, đặc biệt khi các ứng dụng AI khai thác thông tin từ nhiều nguồn.