Chiều 25/3, Bkav đã phát đi cảnh báo một chiến dịch mã độc GlassWorm đang tấn công chuỗi cung ứng phần mềm toàn cầu, xâm nhập hàng trăm kho mã nguồn và đe dọa hàng chục nghìn lập trình viên. Tại Việt Nam, nguy cơ lan rộng được cảnh báo khi nhiều doanh nghiệp phụ thuộc vào mã nguồn mở.
Ngày 16/1, Bkav cảnh báo hạ tầng botnet quy mô lớn Kimwolf đang lợi dụng TV Box và Smart TV giá rẻ, bảo mật kém để chiếm quyền kiểm soát. Hơn 2 triệu thiết bị trên toàn cầu đã bị lây nhiễm, trong đó Việt Nam thuộc nhóm quốc gia chịu ảnh hưởng nặng, tiềm ẩn rủi ro an ninh mạng và pháp lý cho người dùng.
Ngày 25/12, Bkav phát đi cảnh báo gần 8.000 hệ thống n8n đang hoạt động tại Việt Nam có nguy cơ bị tin tặc tấn công và chiếm quyền kiểm soát do tồn tại một lỗ hổng bảo mật đặc biệt nghiêm trọng.
Kế hoạch “60 ngày cao điểm chuyển đổi mô hình từ thuế khoán sang kê khai đối với hộ kinh doanh” đang được ngành Thuế, một số doanh nghiệp công nghệ, viễn thông triển khai mạnh mẽ.
Hàng triệu hộ kinh doanh đang đứng trước bước chuyển quan trọng khi Nghị định 70/2025 và chiến dịch “60 ngày cao điểm” của Cục Thuế đặt mục tiêu xóa bỏ thuế khoán và bắt buộc sử dụng hóa đơn điện tử từ ngày 1/1/2026. Các doanh nghiệp công nghệ số đã nhanh chóng đưa ra giải pháp quản lý bán hàng, kê khai thuế tích hợp, tặng miễn phí phần mềm và hóa đơn điện tử, giúp hộ kinh doanh đáp ứng quy định mới.
Chiều 3/11, các chuyên gia an ninh mạng Bkav đã phát đi cảnh báo hơn 95.000 máy chủ Magento (Adobe Commerce) trên toàn cầu đang bị tấn công bởi một lỗ hổng nghiêm trọng có tên gọi Session Reaper. Đáng lo ngại, Việt Nam nằm trong nhóm quốc gia có nguy cơ cao bị tấn công bởi lỗ hổng này.
Sáng 7/8, Bkav cảnh báo một chiến dịch tấn công có chủ đích nhắm vào người dùng Android tại Việt Nam, do tin tặc Trung Quốc thực hiện, sử dụng mã độc RedHook để đánh cắp dữ liệu và chiếm quyền kiểm soát thiết bị.
Có tới 4 lỗ hổng zero-day nghiêm trọng tồn tại trên các phiên bản SharePoint Server 2016, 2019 và Subscription Edition, cho phép tin tặc chiếm quyền điều khiển hệ thống từ xa mà không cần xác thực.
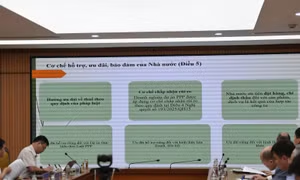
Theo Bộ trưởng Bộ Tài chính Nguyễn Văn Thắng, lần đầu tiên có hợp tác công tư trong lĩnh vực khoa học công nghệ (KHCN) nên cần phải quyết tâm từ khâu thể chế, văn bản quy phạm pháp luật phải đầy đủ nhất. Bộ trưởng cũng yêu cầu đảm bảo tiến độ ban hành Nghị định trong tháng 6/2025 theo kết luận của Ban Chỉ đạo Trung ương về triển khai Nghị quyết 57.
Trong bối cảnh công nghệ ngày càng phát triển mạnh mẽ, bảo mật mạng đã trở thành một vấn đề cấp thiết đối với mọi tổ chức và doanh nghiệp. Tuy nhiên, một thực tế đáng lo ngại tại Việt Nam là hơn 60% doanh nghiệp chưa được trang bị đủ giải pháp bảo mật, tạo điều kiện cho các cuộc tấn công mạng ngày càng gia tăng, gây hệ quả nghiêm trọng.
Cập nhật lương hưu, VssID 4.0, xác thực sinh trắc học ngân hàng, cài đặt ứng dụng thuế, dẫn dụ đường link xem Olympic Paris 2024… là những hình thức lừa đảo của tội phạm mạng khiến nhiều người bị mắc bẫy do mất cảnh giác.
Chỉ trong quý 1/2024, tần suất của các cuộc tấn công mạng đã gia tăng với các phương thức cực kỳ tinh vi. Đáng lo ngại, những cuộc tấn công này nhắm vào các tổ chức trong lĩnh vực tài chính và chứng khoán cùng với một số sự cố mất mát tài chính gần đây từ các tài khoản ngân hàng cá nhân.
Theo Bkav, các máy chủ Linux tại Việt Nam đang có nguy cơ bị tấn công đánh cắp thông tin và trở thành mạng lưới botnet bởi hàng loạt biến thể của virus từng hoành hành tại Trung Quốc.
Một loại virus lợi dụng tiến trình chuẩn svchost.exe trên máy tính để ăn sâu vào hệ thống và “tái sinh” có dấu hiệu tăng cao tại Việt Nam. Hệ thống giám sát và cảnh báo mã độc của Bkav ghi nhận, có gần 96.000 máy bị nhiễm loại virus này, chỉ tính riêng trong tháng 8.
Một lỗ hổng nghiêm trọng vừa được phát hiện trong hệ điều hành MikroTik RouterOS, cho phép kẻ tấn công, đã được xác thực, chiếm toàn quyền kiểm soát thiết bị và biến chúng thành các botnet, tấn công DDoS. Tại Việt Nam, tính đến ngày 26/7, số thiết bị MikroTik đang kết nối internet lên đến hàng chục nghìn, đều có nguy cơ bị khai thác.
Một chiến dịch tấn công bằng virus mới có tên SPECTRALVIPER vừa được phát hiện, nhắm vào máy tính của hàng loạt doanh nghiệp lớn và người dùng tại Việt Nam qua lỗ hổng SMB. Theo đó, có khoảng 1,5 triệu máy tính Việt Nam đứng trước nguy cơ bị virus tấn công.
Các lỗ hổng bao gồm: 2 lỗi thực thi mã từ xa, 1 lỗi leo thang đặc quyền và 1 lỗi vượt qua tính năng bảo mật Secure Boot. Trong điều kiện lý tưởng, hacker có thể kết hợp 4 lỗ hổng tạo thành chuỗi tấn công hoàn hảo.
Một chiến dịch tấn công chuỗi cung ứng nghiêm trọng nhằm vào bản cập nhật của 3CXDesktopApp, một phần mềm của Công ty 3CX (Mỹ) trên cả Windows và macOS vừa được phát hiện. Hơn 300 doanh nghiệp và tổ chức tài chính lớn của Việt Nam có thể đã là nạn nhân của cuộc tấn công APT vào 3CX.