Thưa ông, ông đánh giá thế nào về nguy cơ bị tấn công mạng đối với các doanh nghiệp Việt Nam trên môi trường số hiện nay?
Môi trường số tại Việt Nam đang phát triển từng ngày, bề mặt tấn công cũng mở rộng rất nhiều. Doanh nghiệp là một trong những đối tượng bị các nhóm hacker nhắm đến, nên rủi ro rất cao.
Trong quý I/2024, Trung tâm ghi nhận có hơn 150 triệu cảnh báo về các nguy cơ bảo mật. Sau khi phân tích và phát hiện, có hơn 300.000 nguy cơ tấn công mạng, nhằm vào các hệ thống thông tin trên toàn quốc.
Tấn công mã hoá dữ liệu – ransomware không phải là hình thức mới. Tuy nhiên, vừa qua, tin tặc dùng hình thức này để tấn công vào VNDirect và PVOIL. Vụ việc được nhiều người biết tới do công khai thông tin và liên quan đến quyền lợi của nhiều người. Tấn công ransomware không phải là mới, nhưng hai vụ việc trên được nhắc tới do liên quan tới quyền lợi của nhiều người dùng và phải công khai tới dư luận.
Các vụ tấn công cho thấy các doanh nghiệp chưa quan tâm nhiều đến an toàn thông tin, nên rủi ro cao. Bên cạnh đó, các đơn vị doanh nghiệp cũng chưa được đảm bảo an toàn thông tin đúng theo quy phạm pháp luật mà Chính phủ đã đưa ra.
Để hạn chế những rủi ro này, theo ông, các đơn vị, doanh nghiệp cần thực hiện giải pháp nào?
Để hạn chế tấn công mã hoá dữ liệu, có những giải pháp kỹ thuật như doanh nghiệp phải thường xuyên sao lưu dữ liệu; thường xuyên rà quét, phát hiện sớm những rủi ro.
Sao lưu dữ liệu là phương án tốt nhất để phòng ngừa tấn công mã hóa dữ liệu, nhưng phải đúng cách. Việc sao lưu dữ liệu này phải thường xuyên, sao lưu có kế hoạch. Việc sao lưu dữ liệu do doanh nghiệp chủ động lựa chọn chiến lược phù hợp với điều kiện, khả năng của đơn vị. Về phía Cục An toàn thông tin khuyến cáo với dữ liệu quan trọng nên theo chiến thuật 3 : 2 : 1. Tức là sao lưu ít nhất 3 bản, trên 2 định dạng khác nhau và ít nhất có 1 bản offline.
Cuộc tấn công mạng vừa qua vào doanh nghiệp cho thấy hacker mã hoá luôn cả bản sao lưu. Chính vì vậy, khi bị hacker tấn công, thì doanh nghiệp mất hết dữ liệu. Thực trạng này tồn tại với nhiều doanh nghiệp.
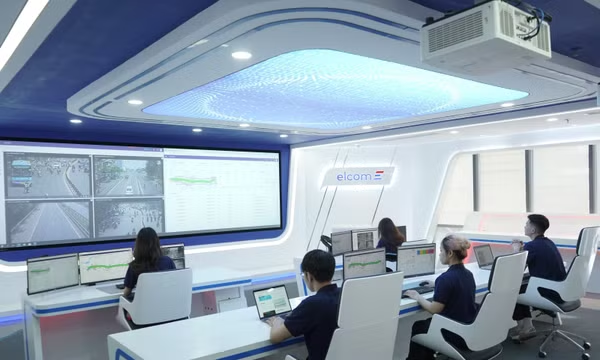
Bên cạnh sao lưu, các đơn vị, doanh nghiệp cũng phải có biện pháp giám sát liên tục. Việc này cũng như lắp camera giám sát để sớm phát hiện trộm vào nhà, từ đó có giải pháp ứng phó.
Cũng từ vụ việc tấn công mạng vừa qua cho thấy, hacker theo dõi hành vi của hệ thống và tấn công vào lúc mọi người ít ngờ nhất. Như vụ việc vừa qua, hacker tấn công vào lúc 0 giờ, thời điểm nhiều người đã đi ngủ. Do đó, phòng chống tội phạm không gian mạng cần đội ngũ chuyên nghiệp xử lý 24/7, phát hiện sớm để ngăn chặn.
Việc rà quét hệ thống phát hiện sớm, mở rộng theo từng ngày, giờ. Có hệ thống giám sát từ bên ngoài để cùng với đội ngũ của đơn vị, doanh nghiệp phát hiện sớm.
Bên cạnh đó, các đơn vị có diễn tập nhiều hơn cho công tác đảm bảo an toàn thông tin.
Về dài hạn, các đơn vị, các doanh nghiệp cần phải chú ý hơn về an toàn thông tin; phải đáp ứng những yêu cầu của Nhà nước, đặc biệt là an toàn thông tin theo cấp độ.
Vậy theo ông, các doanh nghiệp có cần thiết xây dựng lực lượng chuyên trách về an toàn thông tin hay chưa? Việc đầu tư cho hệ thống đảm bảo an toàn thông tin đã được các doanh nghiệp thực hiện như thế nào?
Đảm bảo an toàn thông tin cho một tổ chức nhiều yếu tố như con người, quy trình và công nghệ. Đầu tư về quy trình và công nghệ thì dễ dàng nhưng đầu tư về con người cần thơi gian dài, đầu tư nhiều và rất quan trọng.
Đầu tư của các doanh nghiệp cho việc đảm bảo an toàn thông tin hiện rất chắp vá, không tổng thể. Trước đây, các đơn vị chỉ quan tâm đầu tư hệ thống thông tin nên khi xảy ra sự cố mới bắt đầu quan tâm theo kiểu “vá” từ bên ngoài, không có bản tổng thể. Do đó, ngay từ khâu thiết kế ban đầu, có sự quan tâm về an toàn thông tin.
Xin cám ơn ông!