Cụ thể, đối tượng tấn công giả mạo email từ các nền tảng đặt phòng như Booking.com, Expedia… gửi “xác nhận đặt phòng”, “khiếu nại”, “hủy đặt phòng” kèm link hoặc tệp Excel chứa mã độc, khiến người nhận dễ mất cảnh giác và có nguy cơ bị chiếm quyền thiết bị, đánh cắp dữ liệu và xâm nhập sâu vào hệ thống.
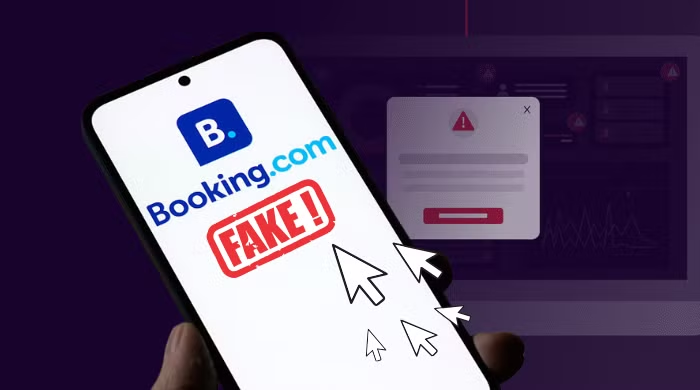
Đáng lo ngại, do email giả mạo khó phân biệt email thật, giả nên người dùng dễ mất cảnh giác. Theo đó, chỉ cần nhấp vào một liên kết hoặc mở tệp đính kèm là mã độc sẽ kích hoạt. Sau đó, tin tặc có thể chiếm quyền điều khiển thiết bị, đánh cắp dữ liệu khách hàng dẫn đến rò rỉ thông tin cá nhân hoặc cài thêm phần mềm gián điệp để xâm nhập sâu vào hệ thống.
Theo nghiên cứu của các chuyên gia Bkav, chiến dịch tấn công ClickFix sử dụng PureRAT, một dạng mã độc giành quyền truy cập từ xa (RAT - Remote Access Trojan) nhằm giám sát hoạt động người dùng, đánh cắp mật khẩu, mở rộng phạm vi tấn công nội bộ, ẩn náu lâu dài và khó phát hiện.
Đặc biệt, ClickFix có dấu hiệu vận hành theo mô hình “Attack-as-a-Service”, nghĩa là tin tặc có thể mua sẵn công cụ và tấn công mà không cần kỹ thuật cao siêu.
Trong khi đó, Việt Nam có hàng chục nghìn cơ sở lưu trú đang có mặt trên nền tảng đặt phòng nổi tiếng như Booking.com, Agoda, Traveloka, Airbnb… Đây cũng chính là nhóm dễ trở thành nạn nhân bởi nhân viên lễ tân và bộ phận đặt phòng thường chưa được đào tạo bài bản về an ninh mạng, dễ bị đánh lừa bởi các email đặt phòng giả mạo có giao diện gần như thật.
Hiện kỳ nghỉ Tết Dương lịch và Tết Nguyên đán đang đến gần, nhu cầu đặt phòng du lịch tăng cao, do đó các chuyên gia an ninh mạng khuyến cáo người dân và đội ngũ nhân viên cơ sở lưu trú cần cảnh giác cao độ: Kiểm tra kỹ địa chỉ email gửi đến; không mở tệp đính kèm, link lạ; ưu tiên truy cập các nền tảng đặt phòng bằng ứng dụng hoặc trang chủ chính thức.
Đồng thời, người dân cũng nên cài đặt hệ thống giám sát email, phần mềm diệt virus, giải pháp chống mã độc toàn diện vì các phần mềm có sẵn kèm hệ điều hành chỉ được thiết kế để đáp ứng nhu cầu bảo vệ ở mức cơ bản của khách hàng, không đủ khả năng chống lại các ransomware, virus hiện đại được thiết kế nằm vùng lâu dài, ăn sâu vào hệ thống.