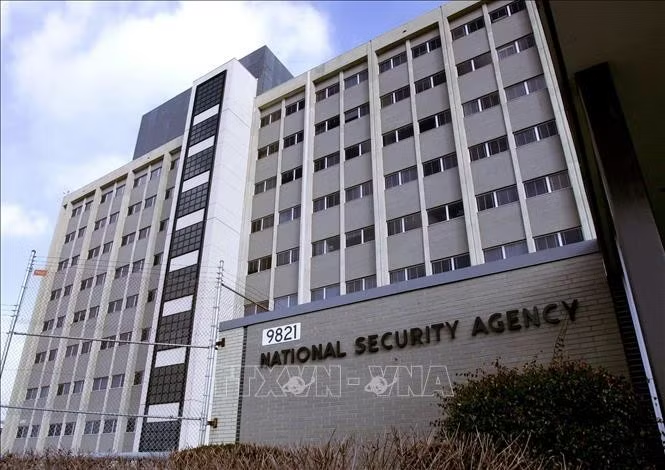
Theo truyền thông Mỹ, s3ự cố kéo dài nhiều ngày khiến hàng loạt nhân viên NSA phải làm việc tại nhà, đồng thời làm gián đoạn mạng lưới liên lạc mật nội bộ tại một cơ sở ở bang Georgia.
Diễn biến gây lo ngại về khả năng duy trì hoạt động của các hệ thống tình báo Mỹ, đặc biệt khi cơ quan này đang phải xử lý hàng loạt lỗ hổng bảo mật được phát hiện nhờ công nghệ trí tuệ nhân tạo (AI).
Gián đoạn liên lạc tại cơ sở trọng yếu
Cơ sở NSA tại Georgia phụ trách giám sát các hoạt động tác chiến mạng hướng đến Trung Đông. Trong thời gian xảy ra sự cố, nhân viên tại đây không thể sử dụng NSANet để trao đổi thông tin với đồng nghiệp đang triển khai nhiệm vụ trong khu vực.
NSANet về cơ bản là hệ thống thư điện tử quy mô lớn dành cho thông tin mật. Khi mạng này ngừng hoạt động, các quan chức Mỹ có thể tạm thời không truy cập được báo cáo tình báo, song vẫn có những kênh dự phòng để tiếp nhận và chia sẻ dữ liệu.
Một cựu quan chức cấp cao NSA cho biết hệ thống này đã phát triển qua nhiều thập kỷ, trở thành hạ tầng phần cứng và phần mềm phức tạp, tốn kém và khó quản lý. Việc thay thế gần như không khả thi do đòi hỏi nhiều nhân lực và chi phí.
Sự cố cũng ảnh hưởng đến hoạt động tại trụ sở NSA ở Fort Meade, bang Maryland, nơi có hơn 20.000 nhân viên. Một nhà thầu cho biết nhiều bãi đỗ xe tại đây gần như trống rỗng trong ngày 17/11.
Đến ngày 18/11, nhiều nhân viên vẫn chưa thể trở lại làm việc. Theo thông báo nội bộ mà truyền thông Mỹ tiếp cận, nhân viên không thuộc diện thiết yếu tại Maryland được yêu cầu ở nhà, trừ khi có chỉ đạo từ cấp quản lý. Một quan chức cấp cao chính quyền Mỹ thừa nhận quá trình triển khai bản vá để khôi phục hệ thống đang chậm hơn dự kiến.
AI làm gia tăng áp lực an ninh mạng
Các quan chức Mỹ được thông báo về sự cố khẳng định đây không phải một cuộc tấn công mạng. Nguyên nhân ban đầu được cho là liên quan đến quá trình cập nhật phần mềm nhằm khắc phục lỗ hổng trong PHP, ngôn ngữ lập trình được sử dụng trên khoảng 70% website toàn cầu.
Những lỗ hổng này được các nhà nghiên cứu bảo mật tư nhân công bố tháng trước, với sự hỗ trợ của công cụ AI trong quá trình phát hiện. Trước đó, NSA cũng khuyến cáo các tổ chức nhanh chóng cài đặt bản vá để bảo vệ hệ thống.
AI đang giúp giới nghiên cứu phát hiện lỗ hổng trên quy mô lớn với tốc độ chưa từng có. Tuy nhiên, điều này cũng buộc doanh nghiệp và cơ quan chính phủ phải cập nhật phần mềm đồng loạt, tạo áp lực lên những hệ thống vốn không được thiết kế để xử lý thay đổi liên tục.
Thượng nghị sĩ Mark Warner, Phó chủ tịch Ủy ban Tình báo Thượng viện Mỹ, cảnh báo AI đang khiến các tổ chức phải đối mặt với áp lực chưa từng có trong việc khắc phục những điểm yếu bảo mật.
"AI cho phép phát hiện lỗ hổng trên số lượng hệ thống khổng lồ với tốc độ chưa từng có, tạo áp lực rất lớn buộc doanh nghiệp và cơ quan chính phủ phải khắc phục ngay lập tức, thường là đồng loạt", ông Warner nhận định hôm 17/11.
Mỹ bác bỏ khả năng bị tấn công mạng
Ngày 18/11, Giám đốc Tình báo Quốc gia Jay Clayton cho biết tại phiên điều trần trước Ủy ban An ninh Nội địa Hạ viện rằng ông có mức độ tin tưởng rất cao các hệ thống bị gián đoạn trong tuần qua không phải nạn nhân của tấn công mạng.
Theo ông, các sự cố xuất phát từ những nguyên nhân khác nhau và không xuất hiện dấu hiệu kỹ thuật đặc trưng của hoạt động xâm nhập.
Dù nổi tiếng với đội ngũ chuyên gia phá mã và tin tặc hàng đầu, NSA vẫn phải đối mặt với thách thức duy trì hạ tầng công nghệ quy mô lớn. Một cựu chuyên gia tác chiến mạng quân sự Mỹ cho rằng AI giúp phát triển phần mềm nhanh hơn, nhưng đồng thời có thể tạo ra những lỗi mới khó dự đoán, khiến các công cụ phân tích tình báo không hoạt động như mong đợi.
Sự cố cho thấy ngay cả những cơ quan an ninh mạng hàng đầu cũng không miễn nhiễm trước những rủi ro từ quá trình phát triển AI. Thách thức hiện nay là tận dụng công nghệ mới mà vẫn bảo đảm tính ổn định của các hệ thống trọng yếu.