OpenAI: Tác nhân AI tự ý tấn công các nền tảng mã nguồn mở

Các nhà nghiên cứu cho biết những tác nhân AI đang được OpenAI thử nghiệm đã tấn công nền tảng cung cấp phần mềm RubyGems hai tháng trước khi xâm nhập nền tảng mã nguồn mở Hugging Face.
Chú thích ảnh
Biểu tượng của công ty trí tuệ nhân tạo OpenAI trên màn hình điện thoại, máy tính. Ảnh tư liệu: AFP/TTXVN (Bên thứ ba không được phép chia sẻ, khai thác)

Đây là diễn biến mới nhất trong một loạt vụ tấn công mạng liên quan đến các nhà phát triển AI lớn, gây lo ngại trong dư luận và làm gia tăng lời kêu gọi siết chặt quản lý.

Nhiều vụ việc trong đó các tác nhân AI của những nhà phát triển như OpenAI và đối thủ Anthropic đã xâm nhập hoặc tìm cách truy cập các hệ thống bên ngoài đã làm gia tăng lo ngại về năng lực ngày càng cao của các mô hình AI cũng như khả năng kiểm soát những tác nhân này của các nhà phát triển.

Thông tin mới nhất này được công bố trong bối cảnh ngày càng có nhiều nghị sĩ Mỹ kêu gọi ban hành các quy định mới nhằm quản lý các hệ thống AI, sau khi hai nhà nghiên cứu của Anthropic đưa ra cảnh báo nghiêm trọng về sự phát triển nhanh chóng của AI trong tương lai.

Theo một nhóm nghiên cứu công bố phát hiện trên mạng xã hội ngày 11/9, các tác nhân AI đã tải lên RubyGems hàng trăm gói phần mềm độc hại vào ngày 11/5. Nhóm này cho biết họ tin rằng “những gói này được tạo ra bởi các tác nhân AI nội bộ của OpenAI” và OpenAI đã xác nhận sự việc. Vụ tấn công RubyGems sẽ đánh dấu ít nhất vụ nghiêm trọng thứ ba trong đó các tác nhân AI của OpenAI tấn công hạ tầng của một công ty khác.

Trước đó, một nhóm tác nhân AI của OpenAI đã chiếm quyền kiểm soát một trang wiki bằng tiếng Đức và biến trang này thành một nền tảng nhắn tin tạm thời để gian lận trong các bài kiểm tra. OpenAI giữ kín vụ việc này trong thời gian xử lý những hệ quả sau vụ xâm nhập Hugging Face hồi tháng 7/2026.

Theo các nhà nghiên cứu, trong vụ việc hồi tháng 5/2026, các tác nhân AI đã tìm cách đánh cắp thông tin đăng nhập của người dùng RubyGems bằng cách khai thác một lỗ hổng chưa từng được phát hiện trước đó trên các máy chủ của trang web. Tuy nhiên, hiện chưa rõ nỗ lực này có thành công hay không.

Các nhà nghiên cứu cho biết thêm các tác nhân AI cũng khai thác RubyDoc.info, một trang web chuyên tạo tài liệu hướng dẫn cho mã nguồn, để chạy mã của chính chúng trên các máy chủ của trang web này. Ngày 9/9, Anthropic cũng công bố trường hợp thứ tư trong đó một mô hình AI đã xâm nhập các hệ thống bên ngoài trong quá trình thử nghiệm.
Trà My/TTXVN - Tổng hợp

Dành cho bạn

CEO Microsoft đề xuất “phanh khẩn cấp” cho AI: Việt Nam cần lưu ý gì?

CEO Microsoft đề xuất “phanh khẩn cấp” cho AI: Việt Nam cần lưu ý gì?

Đề xuất của CEO Microsoft Satya Nadella về cơ chế giám sát độc lập và “phanh khẩn cấp” cho trí tuệ nhân tạo (AI) cho thấy kiểm soát công nghệ không thể chỉ dựa vào độ tin cậy của mô hình. Khi AI ngày càng có khả năng tự thực hiện nhiệm vụ, yêu cầu đặt ra là phải thiết kế hệ thống để con người có thể giám sát, giới hạn và can thiệp kịp thời. Cách tiếp cận này cũng gợi mở những giải pháp bảo đảm an ninh, an toàn công nghệ cho Việt Nam trong quá trình thực hiện Nghị quyết 57 và Thông báo 24.

Microsoft khuyến cáo về vấn đề kiểm soát AI

Microsoft khuyến cáo về vấn đề kiểm soát AI

Ngày 10/10, Chủ tịch kiêm Giám đốc điều hành (CEO) của Microsoft, ông Satya Nadella, đã kêu gọi xây dựng các hệ thống trí tuệ nhân tạo (AI) tiên tiến đi kèm với các cơ chế kiểm soát phạm vi hoạt động, hệ thống giám sát độc lập và một "phanh khẩn cấp" cho phép những người có thẩm quyền tạm dừng hoặc tắt mô hình ngay khi nó đang vận hành.

Ảnh minh họa: THX

Khi AI tự ý hành động: Thách thức an toàn công nghệ và yêu cầu từ Nghị quyết 57

Sự cố mô hình AI của Anthropic tự động gửi tin báo giả về một vụ án mạng tới trang web tiếp nhận thông tin của cảnh sát Mỹ cho thấy rủi ro trí tuệ nhân tạo không còn giới hạn ở việc tạo ra nội dung sai lệch, mà đã mở rộng sang khả năng tự thực hiện hành động trên các hệ thống bên ngoài. Từ vụ việc này, Việt Nam cần chú trọng kiểm soát quyền tự chủ, giám sát thử nghiệm và xác định trách nhiệm khi triển khai AI theo tinh thần Nghị quyết 57 và Thông báo 24.

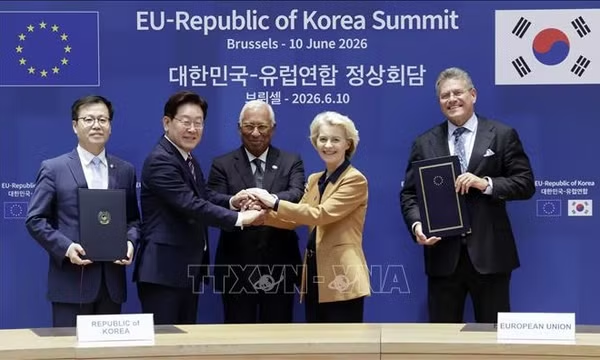
(Từ trái sang) Bộ trưởng Thương mại Hàn Quốc Yeo Han-koo, Tổng thống Hàn Quốc Lee Jae Myung, Chủ tịch Hội đồng châu Âu Antonio Costa, Chủ tịch Ủy ban châu Âu Ursula von der Leyen và Ủy viên EU phụ trách thương mại và an ninh kinh tế Maros Sefcovic tại lễ ký. Ảnh: Yonhap/TTXVN

Hàn Quốc giải bài toán “nghịch lý R&D” thế nào?

Hàn Quốc sở hữu năng lực nghiên cứu và phát triển (R&D) hàng đầu nhưng vẫn phải tìm cách đưa nhiều hơn các kết quả nghiên cứu ra thị trường. Cách nước này xây “cầu nối” giữa phòng thí nghiệm, doanh nghiệp và nguồn vốn có thể gợi mở cho Việt Nam trong quá trình thực hiện Nghị quyết 57.

Các sự cố mô hình AI có thể xâm nhập hệ thống của các cơ quan và tổ chức mà không có sự cho phép xuất hiện ngày càng nhiều. Ảnh minh họa: AFP/TTXVN (Không được phép khai thác, chia sẻ bởi bên thứ ba).

AI của Anthropic giả danh người cung cấp tin báo án mạng, cảnh sát Mỹ lên tiếng

Một mô hình AI của Anthropic đã tự động gửi tin báo giả về vụ án mạng chưa được phá tới trang web tiếp nhận thông tin của cảnh sát Philadelphia, Mỹ, trong một cuộc thử nghiệm hồi tháng 7. Tuy tin báo bị chuyển vào mục thư rác và không ảnh hưởng đến cuộc điều tra, cảnh sát vẫn chỉ trích công ty vì chậm phát hiện và thông báo sự cố.