Nhóm Nghiên cứu và Phân tích toàn cầu (GReAT) của hãng bảo mật Kaspersky vừa phát hiện chiến dịch phát tán mã độc quy mô lớn nhắm vào người dùng WhatsApp Desktop và WhatsApp Web. Kẻ tấn công lợi dụng các tài khoản WhatsApp đã bị chiếm quyền để gửi tệp độc hại đến danh bạ quen thuộc, với nạn nhân được ghi nhận tại Malaysia, Brazil, Singapore, Đài Loan và Việt Nam.
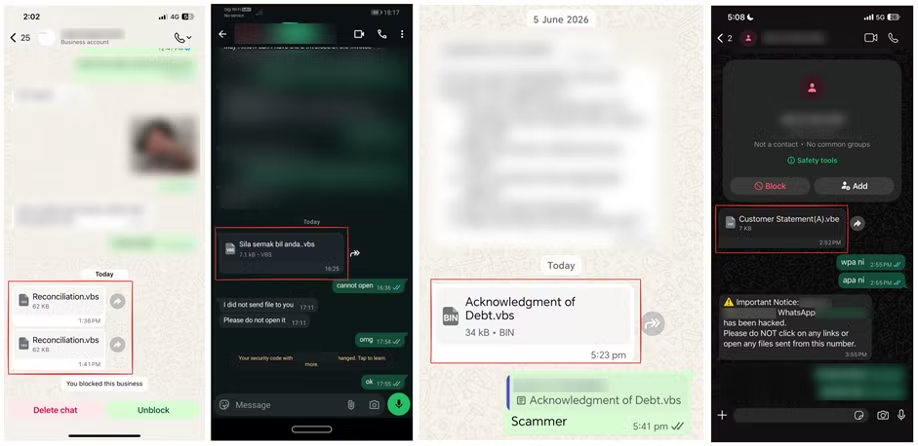
Chiến dịch được GReAT phát hiện vào tháng 6/2026. Theo Kaspersky, điểm nguy hiểm của chiến dịch này nằm ở cách thức phát tán: Kẻ tấn công không dùng tài khoản lạ mà chiếm quyền các tài khoản WhatsApp thật để gửi tệp độc hại đến người trong danh bạ của chính chủ tài khoản đó. Người nhận thấy tin nhắn đến từ bạn bè, đồng nghiệp quen thuộc nên mất cảnh giác và mở tệp.
Các tệp độc hại được ngụy trang dưới dạng tài liệu công việc thông thường như hóa đơn thanh toán, sao kê ngân hàng hoặc thông báo công nợ. Tên tệp được bản địa hóa sang tiếng Anh, Bồ Đào Nha, Pháp, Đức và Mã Lai - cho thấy chiến dịch được triển khai đồng thời tại nhiều quốc gia. Các tệp VBScript còn chứa lượng lớn chú thích, siêu dữ liệu giả mạo thành phần hợp pháp của Microsoft Windows Update để qua mặt người dùng.
Ông Fareed Radzi, nhà nghiên cứu bảo mật thuộc Kaspersky GReAT, cho biết: "Trong chiến dịch này, kẻ tấn công khai thác yếu tố niềm tin trên các nền tảng nhắn tin bằng cách sử dụng những tài khoản WhatsApp đã bị chiếm quyền để gửi tệp đính kèm có mã độc. Vì các tệp này được gửi đi từ những liên lạc quen thuộc, người nhận dễ có xu hướng mở chúng hơn. Khi được mở, các tệp này sẽ kích hoạt một chuỗi lây nhiễm nhiều giai đoạn, âm thầm tải xuống và thực thi thêm các thành phần độc hại từ hạ tầng do kẻ tấn công kiểm soát".
Sau khi người dùng mở tệp, chuỗi lệnh tự động kích hoạt: Tập lệnh tạo thư mục tại C:\Users\Public\Documents, tải thêm các tập lệnh từ máy chủ bên ngoài và thực thi chúng qua Windows Script Host. Cuối cùng, một phần mềm giám sát và quản lý từ xa (RMM) được tải xuống và cài đặt ngầm - cho phép kẻ tấn công truy cập toàn quyền vào máy tính nạn nhân từ xa.
Malaysia ghi nhận số lượng nạn nhân cao nhất. Kaspersky khuyến nghị người dùng thận trọng với mọi tệp đính kèm nhận qua WhatsApp, kể cả khi đến từ liên hệ quen thuộc. Người dùng không nên mở các tệp dạng tập lệnh hoặc tệp thực thi như .vbs, .exe, .bat, .js, .ps1 khi chưa xác minh nguồn gốc, đồng thời nên cài đặt phần mềm bảo mật đáng tin cậy trên tất cả thiết bị để phát hiện và ngăn chặn mã độc trước khi gây hại.