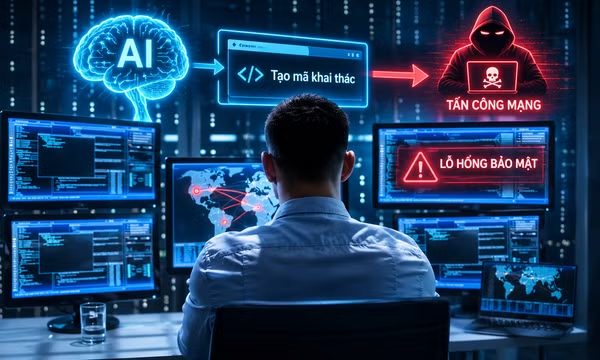
Công ty đã phát hiện vụ việc một cuộc điều tra nhóm tin tặc mà họ cho là đã thực hiện vụ tấn công lớn tại Microsoft và công ty công nghệ phần mềm giám sát mạng SolarWinds năm 2020.
Microsoft đã cảnh báo các khách hàng bị ảnh hưởng. Cảnh báo cho biết kẻ tấn công thuộc nhóm mà Microsoft gọi là Nobelium và nhóm này đã đột nhập thông tin vào nửa cuối tháng 5 vừa qua. Microsoft cảnh báo khách hàng bị ảnh hưởng nên cẩn trọng về các thông tin liên quan đến các giao dịch và cân nhắc thay đổi tên tài khoản (usename) và địa chỉ hòm thư điện tử, cũng như xóa các usename cũ khỏi màn hình truy cập.
Microsoft cho biết có 3 thực thể tham gia thủ đoạn gửi thư điện tử giả mạo trong vụ tấn công mạng này.
Trong vụ tấn công SolarWinds, nhóm tin tặc đã đổi mã công ty để truy cập khách hàng của công ty này, trong đó có 9 cơ quan liên bang Mỹ. Bộ An ninh nội địa Mỹ cho biết với khách hàng của SolarWinds cũng như các công ty khác, tin tặc cũng lợi dụng điểm yếu trong cách thức định dạng các chương trình của Microsoft. Sau này, Microsoft cho biết nhóm tin tặc trên đã tạo tài khoản nhân viên riêng và dùng các chỉ dẫn phần mềm để quản lý cách Microsoft xác minh người dùng.
Vụ tấn công mạng SolarWinds được phát hiện vào tháng 12/2020 nhưng có thể đã bắt đầu được tiến hành từ tháng 3 trước đó. Với mục đích lan truyền chương trình độc hại tới hàng loạt công ty Mỹ và mạng nội bộ của các cơ quan chính phủ, tin tặc đã cài đặt cái gọi là "cửa hậu" vào phần mềm Orion phổ biến của SolarWinds Corp - công ty có trụ sở tại bang Texas. Theo thời gian, phần mềm nhiễm độc đã giúp tin tặc tìm thấy đường vào máy chủ một số khách hàng của SolarWinds. Ngoài ra, tin tặc còn cài đặt mã độc trong các bản cập nhật của phần mềm SolarWinds, khiến khoảng 18.000 khách hàng trở thành nạn nhân của mã độc này.
Cơ quan An ninh mạng và Cơ sở hạ tầng (CISA) thuộc Bộ An ninh Nội địa Mỹ (DHS) xác nhận vụ tấn công trên ảnh hưởng đến mạng doanh nghiệp trên khắp chính quyền liên bang, bang và địa phương cũng như các cơ quan cơ sở hạ tầng quan trọng cùng các tổ chức khu vực tư nhân khác. Cho đến nay, ít nhất 100 công ty và 9 cơ quan liên bang đã được xác định là nạn nhân của vụ tấn công này, trong đó có Bộ Ngoại giao, Bộ Tài chính, Bộ An ninh Nội địa, Bộ Thương mại và Bộ Năng lượng của Mỹ.