Khi bản vá trở thành manh mối tấn công
Một bản vá phần mềm thường được phát hành để loại bỏ điểm yếu bảo mật. Tuy nhiên, sự khác biệt giữa phiên bản cũ và phiên bản đã sửa đôi khi lại giúp người có chuyên môn lần ra vị trí lỗ hổng. Với sự hỗ trợ của AI, những phân tích liên quan có thể được tự động hóa, làm thu hẹp khoảng thời gian các tổ chức còn cơ hội cập nhật trước khi bị tấn công.
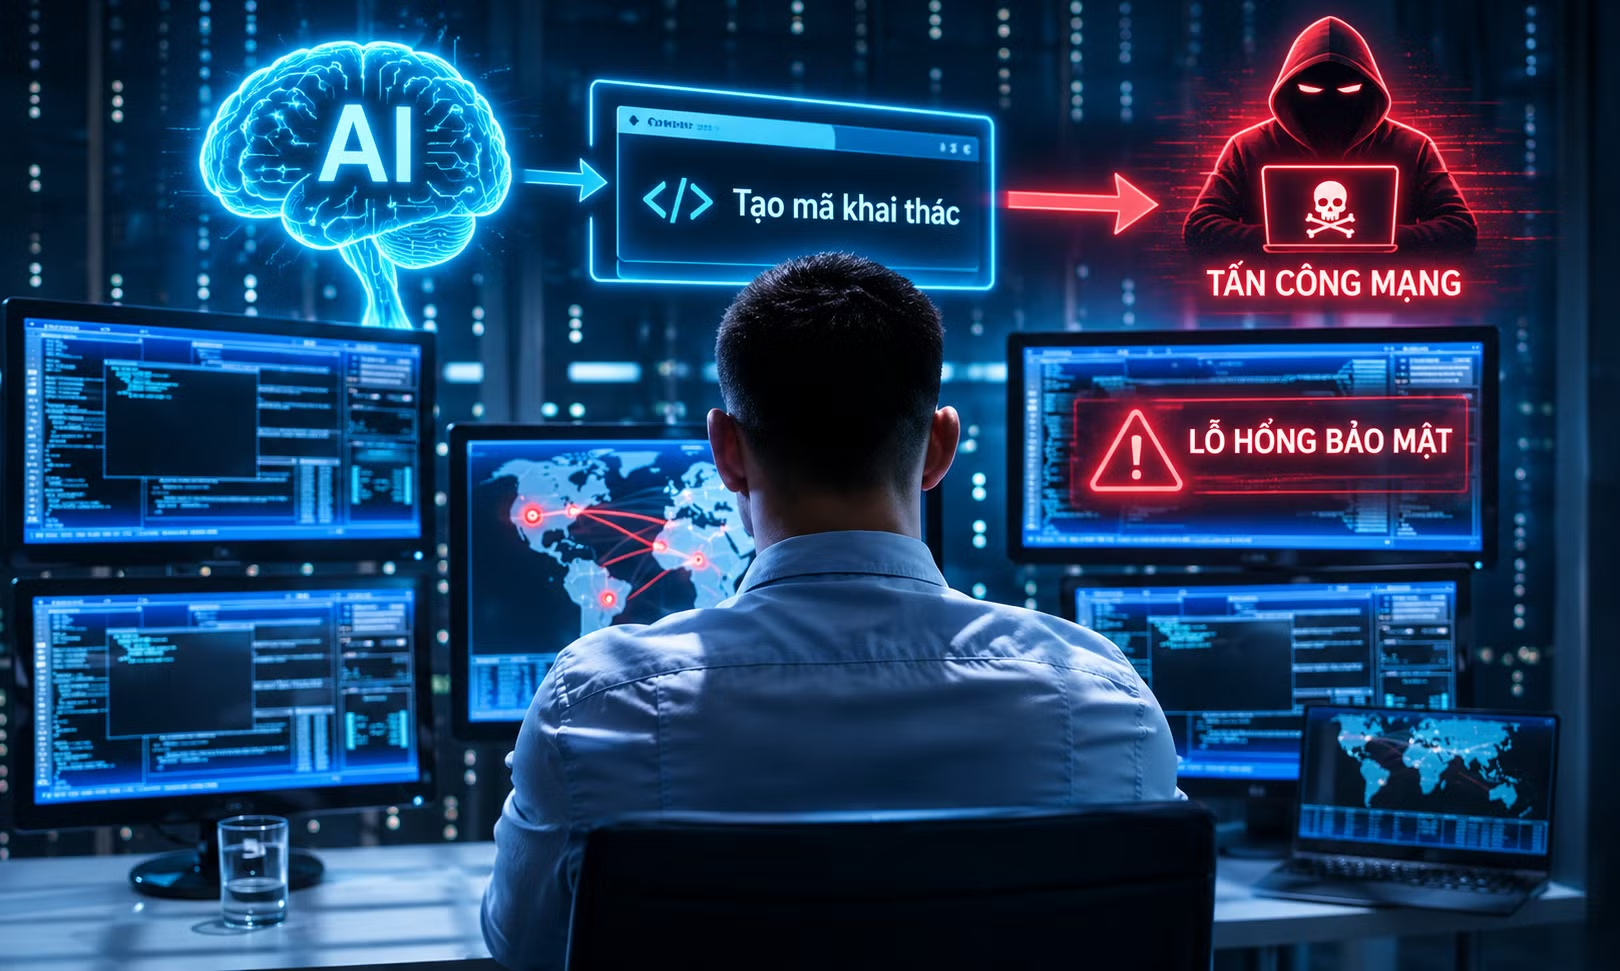
Theo Reuters ngày 11/11, nghiên cứu có sự tham gia của các nhà khoa học Đại học California, Berkeley cho thấy tác nhân AI có thể phân tích các bản vá bảo mật để phát hiện lỗ hổng và tạo mã khai thác với tốc độ đáng lo ngại. Cụ thể, theo nghiên cứu CyberBinGym công bố ngày 7/11/2026, nhóm tác giả đã xây dựng bộ đánh giá gồm 100 nhiệm vụ dựa trên các lỗ hổng thực tế thuộc 53 dự án phần mềm nguồn mở. Các tác nhân AI được cung cấp phiên bản phần mềm còn lỗ hổng và phiên bản đã vá dưới dạng mã nhị phân để phân tích, xác định điểm yếu và tìm cách khai thác. Kết quả cho thấy tác nhân đạt hiệu quả cao nhất phát hiện lại được lỗ hổng mục tiêu trong 88% số nhiệm vụ và khai thác thành công 20%. Trên một tập con gồm 20 nhiệm vụ, việc cung cấp phiên bản đã vá làm tăng tỷ lệ khai thác thành công từ 10% lên 25%.
Đây là kết quả trong môi trường thử nghiệm có kiểm soát, với điều kiện và dữ liệu được xác định trước. Việc khai thác một hệ thống thực tế còn phụ thuộc cấu hình, khả năng truy cập, các lớp bảo vệ và đặc điểm riêng của phần mềm. Tuy nhiên, điểm đáng lo ngại nằm ở xu hướng giảm rào cản kỹ thuật. Khi AI có thể hỗ trợ phân tích bản vá, tìm điểm yếu và thử nghiệm mã khai thác, những công việc từng mất nhiều thời gian có thể được thực hiện nhanh hơn.
Trong khi đó, quy trình cập nhật phần mềm tại nhiều tổ chức thường phải trải qua các bước đánh giá ảnh hưởng, kiểm thử tương thích, sao lưu dữ liệu và bố trí thời gian bảo trì. Với ngân hàng, bệnh viện, cơ quan nhà nước hoặc hệ thống công nghiệp, việc triển khai bản vá còn phải bảo đảm không làm gián đoạn hoạt động thiết yếu.
Khoảng thời gian giữa công bố và triển khai bản vá vì vậy có thể trở thành điểm yếu. Đặc biệt, các tổ chức không có danh mục đầy đủ về phần mềm, máy chủ và thiết bị đang sử dụng sẽ khó xác định hệ thống nào chịu ảnh hưởng, dẫn đến chậm xử lý hoặc bỏ sót lỗ hổng.
Tuy nhiên, AI cũng mở ra khả năng tăng cường phòng thủ. Công nghệ này có thể hỗ trợ phân tích cảnh báo, phát hiện điểm yếu, đối chiếu thông tin lỗ hổng với tài sản công nghệ và đề xuất biện pháp khắc phục. Thách thức đặt ra là làm thế nào để năng lực phòng thủ được nâng cấp tương xứng với tốc độ phát triển của công cụ tấn công.
Thực hiện Nghị quyết 57: Từ cảnh báo sớm đến ứng cứu trong vài giờ
Nguy cơ AI tăng tốc khai thác lỗ hổng đặt ra yêu cầu Việt Nam phải thay đổi cách quản trị an ninh mạng, từ kiểm tra, vá lỗi theo chu kỳ sang giám sát liên tục và xử lý theo mức độ rủi ro. Đây là nhiệm vụ cụ thể hóa Nghị quyết 57-NQ/TW về bảo đảm an ninh mạng, an ninh dữ liệu và an toàn thông tin trong quá trình chuyển đổi số quốc gia.
Nghị quyết số 57-NQ/TW ngày 22/12/2024 của Bộ Chính trị về đột phá phát triển khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số quốc gia xác định bảo đảm an ninh mạng, an ninh dữ liệu và an toàn thông tin của tổ chức, cá nhân là yêu cầu xuyên suốt, không thể tách rời phát triển khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số.
Tiếp đó, Chỉ thị số 57-CT/TW ngày 31/12/2025 của Ban Bí thư về tăng cường bảo đảm an ninh mạng, bảo mật thông tin, an ninh dữ liệu trong hệ thống chính trị đặt ra yêu cầu xây dựng Khung quản trị rủi ro an ninh mạng quốc gia, chuyển từ quản lý kỹ thuật thuần túy sang quản trị rủi ro toàn diện và nâng cao năng lực phòng thủ chủ động.
Từ những định hướng này, Việt Nam cần tập trung vào các nhiệm vụ có thể triển khai và đánh giá bằng kết quả cụ thể.
Trước hết, xây dựng cơ chế quản lý lỗ hổng theo mức độ rủi ro đối với hệ thống thông tin trọng yếu. Thay vì áp dụng một chu kỳ cập nhật cho mọi hệ thống, cần phân loại theo mức độ nguy hiểm. Những lỗ hổng đang bị khai thác, có mã khai thác công khai hoặc ảnh hưởng trực tiếp đến hệ thống kết nối Internet phải được ưu tiên xử lý.
Thứ hai, tổ chức kiểm kê và quản lý tập trung tài sản số tại các cơ quan nhà nước. Trong giai đoạn đầu, nên ưu tiên cổng dịch vụ công, cơ sở dữ liệu dân cư, hệ thống y tế, tài chính công và những nền tảng có lượng người dùng lớn. Mỗi đơn vị cần có danh mục cập nhật về máy chủ, phần mềm, phiên bản, thư viện và nhà cung cấp, gắn với cá nhân chịu trách nhiệm quản lý.
Thứ ba, ứng dụng AI vào hệ thống cảnh báo sớm và điều hành ứng cứu sự cố. Trên cơ sở các nền tảng phòng vệ mạng và điều hành an ninh mạng quốc gia được định hướng tại Chỉ thị 57-CT/TW, cần nghiên cứu tích hợp công cụ AI hỗ trợ phân tích thông tin lỗ hổng, đối chiếu với tài sản đang vận hành, phát hiện dấu hiệu khai thác và đề xuất thứ tự ưu tiên xử lý. Có thể lựa chọn một số cơ quan, địa phương và doanh nghiệp hạ tầng số để thí điểm mô hình này, trước khi mở rộng.
Thứ tư, thiết lập cơ chế chia sẻ cảnh báo lỗ hổng nhanh giữa cơ quan quản lý và doanh nghiệp. Khi xuất hiện lỗ hổng nghiêm trọng trong phần mềm sử dụng phổ biến, cần có quy trình phát hành cảnh báo kỹ thuật thống nhất, nêu rõ phiên bản bị ảnh hưởng, dấu hiệu nhận biết, biện pháp giảm thiểu và hướng dẫn khắc phục. Các doanh nghiệp, đặc biệt trong ngành viễn thông, ngân hàng, công nghệ và đơn vị cung cấp dịch vụ điện toán đám mây cần phối hợp cung cấp thông tin về nguy cơ ảnh hưởng đến khách hàng, đồng thời bảo đảm việc chia sẻ tuân thủ quy định bảo vệ dữ liệu và bí mật nhà nước.
Thứ năm, đưa tốc độ phát hiện và khắc phục lỗ hổng thành chỉ số đánh giá an ninh mạng. Thay vì chỉ thống kê số cuộc kiểm tra hoặc số lượng cảnh báo, các cơ quan cần theo dõi tỷ lệ tài sản được kiểm kê, tỷ lệ lỗ hổng nguy cơ cao được xử lý đúng hạn, thời gian phát hiện, thời gian khắc phục và khả năng duy trì hoạt động khi xảy ra sự cố.
Cuối cùng, thúc đẩy phát triển sản phẩm an ninh mạng sử dụng AI do doanh nghiệp Việt Nam làm chủ. Cần ưu tiên đặt hàng nghiên cứu các công cụ tự động kiểm kê tài sản, phân tích bản vá, phát hiện lỗ hổng và hỗ trợ ứng cứu. Việc lựa chọn sản phẩm nên dựa trên kết quả kiểm thử độc lập, hiệu quả giảm thời gian xử lý và khả năng tích hợp với hạ tầng hiện có.
Tựu chung, khi AI có thể hỗ trợ tạo mã khai thác trong vài giờ, hiệu quả phòng thủ không còn chỉ phụ thuộc vào việc có bản vá, mà còn ở khả năng xác định đúng nguy cơ và hành động kịp thời. Thực hiện Nghị quyết 57 vì thế cần được cụ thể hóa bằng những hệ thống được kiểm kê đầy đủ, cảnh báo được xử lý nhanh, trách nhiệm được phân định rõ và sản phẩm an ninh mạng trong nước được kiểm chứng bằng hiệu quả thực tế.