Các nhà nghiên cứu đã phát hiện ra rằng, nhóm gián điệp mạng nói tiếng Nga - Sofacy, còn được biết với tên APT28 hay Fancy Bear đôi khi chồng chéo với các mối đe dọa khác, bao gồm cả Turla nói tiếng Nga và Danti nói tiếng Trung Quốc về nạn nhân mục tiêu.
Điểm thú vị nhất là họ đã tìm thấy backdoor của Sofacy trên một máy chủ trước đó bị chiếm quyền bởi mối đe dọa nói tiếng Anh đứng sau Lamberts. Máy chủ thuộc tập đoàn quân sự và hàng không vũ trụ ở Trung Quốc.
 Nhóm gián điệp nói tiếng Nga - Sofacy đang chuyển hướng tấn công sang quốc phòng và ngoại giao Viễn Đông. Ảnh minh họa |
Vào tháng 2, Kaspersky Lab đã công bố tổng quan các hoạt động của Sofacy vào năm 2017, tiết lộ bước đi dần dần từ các mục tiêu liên quan đến NATO tới Trung Đông, Trung Á và hơn thế nữa.
Sofacy sử dụng các công cụ lừa đảo để ăn cắp thông tin, bao gồm thông tin tài khoản, thông tin nhạy cảm và tài liệu. Nó cũng bị nghi ngờ là phân phối các dữ liệu vận chuyển nguy hiểm đến các mục tiêu khác nhau.
Các phát hiện mới cho thấy, Sofacy không phải là kẻ săn mồi duy nhất theo dõi các khu vực này và điều này đôi khi dẫn đến sự chồng chéo giữa các đối tượng đe dọa rất khác nhau.
Tuy nhiên, chồng chéo nhất có lẽ là giữa Sofacy và mối đe dọa nói tiếng Anh đứng sau Lamberts. Kết nối này đã được phát hiện sau khi các nhà nghiên cứu phát hiện ra sự hiện diện của Sofacy trên một máy chủ đã xác định trước đó là bị tổn hại bởi phần mềm độc hại Gray Lambert. Máy chủ này thuộc về một tập đoàn Trung Quốc, chuyên thiết kế và sản xuất các công nghệ hàng không và vũ trụ.
Tuy nhiên, trong ví dụ này, giao diện SPLM gốc cho Sofacy vẫn là ẩn số. Điều đó đưa ra một số khả năng giả thuyết, bao gồm cả thực tế là Sofacy có thể sử dụng một cách khai thác mới và chưa bị phát hiện hoặc một đường mới của backdoor; hoặc Sofacy đã bằng cách nào đó đã quản lý để khai thác các kênh truyền thông của Gray Lambert để tải phần mềm độc hại của nó.
Các nhà nghiên cứu tin rằng, câu trả lời chắc chắn nhất là một tập lệnh PowerShell mới hoặc ứng dụng web hợp pháp nhưng dễ bị xâm nhập đã được khai thác để tải và thực thi mã SPLM trong trường hợp này. Nghiên cứu vẫn đang được tiến hành.
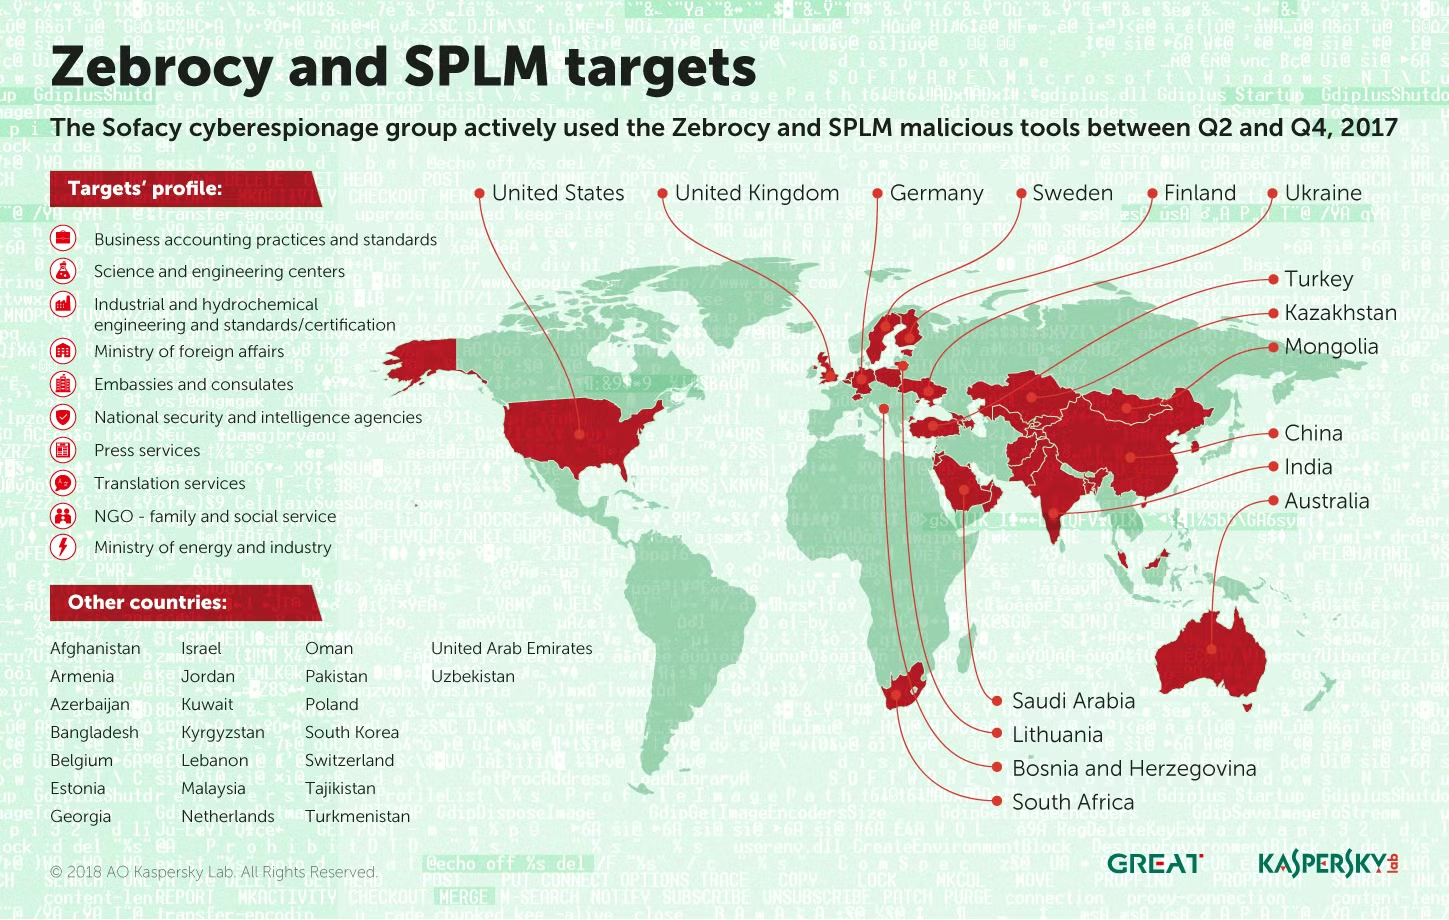 Những nơi phát hiện nhóm gián điệp "săn mồi". |
Ông Kurt Baugartner, trưởng nhóm nghiên cứu bảo mật, Kaspersky Lab cho biết: “Sofacy đôi khi được miêu tả là hoang dã và liều lĩnh, nhưng theo những gì chúng tôi thấy, nhóm có thể thực tế, cẩn thận và nhanh nhẹn. Hoạt động của chúng ở phương Đông phần lớn đã được báo cáo, nhưng rõ ràng đây không phải là nhân tố đe dọa duy nhất quan tâm đến khu vực này, hoặc thậm chí trong các mục tiêu tương tự”.
Tất cả các sản phẩm của Kaspersky Lab phát hiện và ngăn chặn thành công các cuộc tấn công của Sofacy được biết đến, một số khả năng nhiều thách thức hơn có thể yêu cầu khởi động lại.
Với các tổ chức có các hoạt động quân sự, quốc phòng và các vấn đề liên quan đến ngoại giao ở các khu vực bị ảnh hưởng, Kaspersky Lab khuyến nghị nên sử dụng giải pháp bảo mật cấp doanh nghiệp đã được kiểm chứng kết hợp với các công nghệ chống tấn công.
Giải pháp này có khả năng phát hiện và ngăn chặn những cuộc tấn công nhắm mục tiêu nâng cao bằng cách phân tích các dị thường trên mạng, cung cấp cho các nhóm an toàn mạng toàn màn hình thông qua mạng và tự động hóa phản hồi.
Nếu phát hiện các dấu hiệu đầu tiên của cuộc tấn công mục tiêu, hãy xem xét các dịch vụ bảo vệ được quản lý cho phép bạn phát hiện các mối đe dọa cấp cao, giảm thời gian chờ và sắp xếp phản hồi kịp thời.