Khi trợ lý AI hiểu người dùng hơn những gì họ chia sẻ
Sự phát triển của trợ lý AI đang làm thay đổi cách dữ liệu cá nhân được thu thập và sử dụng, khi các hệ thống không chỉ ghi nhận thông tin người dùng cung cấp mà còn có khả năng suy luận về đời sống, hành vi và đặc điểm cá nhân từ những cuộc trò chuyện. Điều này đặt ra thách thức mới đối với quyền riêng tư và khả năng kiểm soát dữ liệu.
Theo Le Monde ngày 10/11, Hội đồng AI và Công nghệ số (CIANum) của Pháp đã trình báo cáo lên Tổng thống Emmanuel Macron, đề xuất tăng cường quản lý các trợ lý AI như ChatGPT, Gemini và Grok “ngay từ bây giờ”, đặc biệt khi trẻ vị thành niên có thể tiếp cận chúng. Báo cáo cảnh báo nguy cơ các nền tảng khai thác năng lực nhận thức, phản ứng cảm xúc và hồ sơ tâm lý của người dùng thông qua quá trình cá nhân hóa tương tác. Đáng chú ý, CIANum đề nghị tăng cường các thông báo nhắc nhở người dùng rằng họ đang tương tác với AI, đồng thời kiểm soát chặt chẽ những cơ chế thúc đẩy sự phụ thuộc và làm mờ ranh giới giữa con người với máy móc.
Trên thực tế, một trợ lý AI có thể tiếp nhận thông tin về công việc, tài chính, sức khỏe và các mối quan hệ trong cùng một cuộc trò chuyện. Khi được kết nối với thư điện tử, lịch làm việc hoặc tài liệu cá nhân, hệ thống còn có khả năng tổng hợp thông tin từ nhiều nguồn để đưa ra gợi ý phù hợp hơn.
Tuy nhiên, sự tiện lợi của cá nhân hóa cũng có thể làm gia tăng nguy cơ mất quyền kiểm soát thông tin. Từ lịch sử tương tác, AI có thể suy luận sở thích, khả năng chi tiêu hoặc trạng thái cảm xúc. Những nhận định này có thể thiếu chính xác nhưng vẫn ảnh hưởng đến nội dung người dùng tiếp nhận hoặc cách họ được phân loại.
Nguy cơ càng lớn khi dữ liệu được lưu giữ lâu hơn mức cần thiết, sử dụng cho mục đích khác hoặc chia sẻ giữa các ứng dụng mà người dùng không nhận thức đầy đủ. Với các tác nhân AI được cấp quyền truy cập tài liệu, thư điện tử và dịch vụ trực tuyến, một chỉ dẫn độc hại cũng có thể tìm cách khiến hệ thống tiết lộ thông tin ngoài phạm vi nhiệm vụ.
Báo cáo của CIANum còn đề xuất mặc định vô hiệu hóa các tính năng khiến AI mang dáng dấp con người và những cơ chế tâng bốc người dùng quá mức, tăng tính minh bạch đối với nội dung chịu ảnh hưởng thương mại và chú trọng bảo vệ trẻ em. Những đề xuất này chưa phải quy định pháp luật mới có hiệu lực, nhưng phản ánh sự chuyển dịch trong tư duy quản trị: bảo vệ dữ liệu không thể chỉ dựa vào điều khoản sử dụng và sự đồng ý ban đầu.
Vấn đề cốt lõi không phải trợ lý AI biết bao nhiêu về người dùng, mà là thông tin được thu thập, suy luận, lưu giữ và sử dụng đến đâu, dưới sự kiểm soát của ai. Vì vậy, quyền riêng tư cần trở thành yêu cầu trong thiết kế sản phẩm, thay vì chỉ được xử lý khi xảy ra sự cố.
Thực hiện Nghị quyết 57: Đưa bảo vệ dữ liệu vào thiết kế AI
Từ cảnh báo của Pháp, Việt Nam cần coi bảo vệ dữ liệu từ thiết kế là một yêu cầu quan trọng trong phát triển và ứng dụng AI, đặc biệt đối với các hệ thống xử lý thông tin cá nhân trong dịch vụ công, y tế, giáo dục và tài chính. Đây là hướng cụ thể hóa Nghị quyết 57-NQ/TW về phát triển khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số gắn với bảo đảm an ninh mạng, an ninh dữ liệu.
Nghị quyết 57-NQ/TW ngày 22/12/2024 của Bộ Chính trị xác định bảo đảm an ninh mạng, an ninh dữ liệu và an toàn thông tin là yêu cầu xuyên suốt quá trình chuyển đổi số. Việt Nam cũng đã ban hành Luật Bảo vệ dữ liệu cá nhân và Nghị định số 356/2025/NĐ-CP, có hiệu lực từ ngày 1/1/2026, cùng các quy định liên quan đến phát triển và sử dụng AI. Vấn đề đặt ra là chuyển yêu cầu pháp lý thành những tiêu chí kỹ thuật và trách nhiệm cụ thể trong từng sản phẩm.
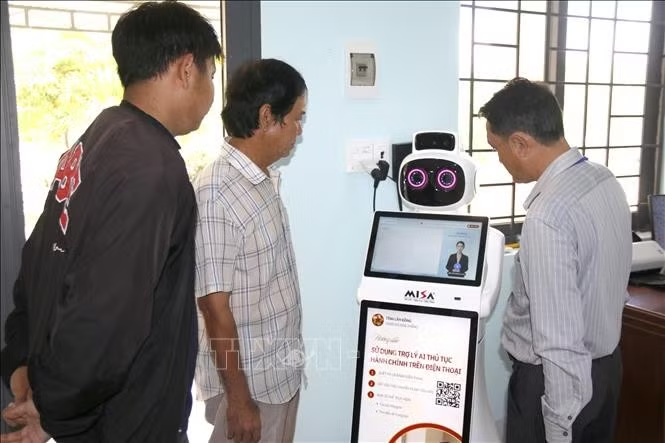
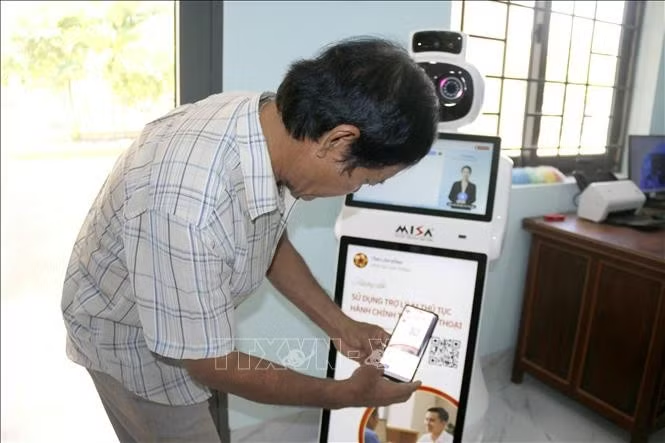
Trước hết, cần áp dụng nguyên tắc thu thập dữ liệu tối thiểu và giới hạn mục đích xử lý. Trợ lý AI chỉ nên tiếp cận thông tin cần thiết để thực hiện nhiệm vụ. Các chức năng ghi nhớ lâu dài, truy cập dữ liệu nhạy cảm hoặc kết nối ứng dụng bên ngoài cần có cơ chế thông báo, phân quyền và kiểm soát phù hợp. Chẳng hạn, trợ lý hỗ trợ giải đáp thủ tục hành chính không cần mặc nhiên tiếp cận toàn bộ hồ sơ công dân. Tương tự, hệ thống hỗ trợ học tập không nên thu thập thông tin sức khỏe hoặc hoàn cảnh gia đình nếu không phục vụ trực tiếp mục đích đã xác định.
Thứ hai, cần trao cho người dùng quyền kiểm soát dữ liệu và thông tin suy luận. Các nền tảng nên cung cấp công cụ để người dùng xem, chỉnh sửa, xóa dữ liệu được lưu giữ và quản lý quyền kết nối với ứng dụng khác. Việt Nam có thể nghiên cứu cơ chế minh bạch đối với những hồ sơ do AI suy luận, nhất là khi chúng được sử dụng để đưa ra quyết định ảnh hưởng đến quyền lợi cá nhân.
Thứ ba, cần đưa đánh giá tác động bảo vệ dữ liệu vào quy trình phát triển và triển khai AI. Trước khi đưa hệ thống vào sử dụng, đơn vị phát triển phải xác định nguồn dữ liệu, mục đích xử lý, thời hạn lưu trữ, nguy cơ rò rỉ và trách nhiệm của các bên theo quy định áp dụng. Hoạt động kiểm thử cần bao gồm tình huống AI tiết lộ thông tin ngoài phạm vi được phép, bị thao túng bởi chỉ dẫn độc hại hoặc truy cập dữ liệu không cần thiết. Với những hệ thống có rủi ro cao, cần duy trì cơ chế giám sát của con người và khả năng thu hồi quyền truy cập.
Thứ tư, cần đưa tiêu chí bảo vệ dữ liệu từ thiết kế vào hoạt động mua sắm, lựa chọn và vận hành giải pháp AI trong khu vực công. Cơ quan sử dụng phải yêu cầu nhà cung cấp làm rõ nơi lưu trữ dữ liệu, quyền truy cập của bên thứ ba, cơ chế xóa thông tin, ghi nhật ký và ứng phó sự cố. Việc đánh giá sản phẩm không nên chỉ dựa vào tốc độ, độ chính xác hoặc chi phí, mà còn phải xem xét khả năng kiểm soát dữ liệu và mức độ phụ thuộc vào nhà cung cấp.
Cuối cùng, cần thúc đẩy doanh nghiệp Việt Nam phát triển công nghệ AI bảo vệ quyền riêng tư. Những hướng ưu tiên gồm xử lý dữ liệu tại thiết bị, ẩn danh thông tin, phân quyền truy cập và phát hiện hành vi sử dụng dữ liệu bất thường. Đây vừa là yêu cầu bảo mật, vừa là cơ hội phát triển sản phẩm công nghệ trong nước.
Bảo vệ dữ liệu từ thiết kế không phải rào cản đối với đổi mới sáng tạo, mà là điều kiện để AI được ứng dụng bền vững. Trong thực hiện Nghị quyết 57, Việt Nam cần chuyển từ tư duy bảo vệ dữ liệu sau khi hệ thống vận hành sang kiểm soát rủi ro ngay từ khâu thiết kế, bảo đảm người dùng có khả năng quyết định thông tin nào được thu thập, lưu giữ và sử dụng. Khi AI ngày càng hiểu sâu về con người, niềm tin vào công nghệ phải được xây dựng trên quyền riêng tư, tính minh bạch và trách nhiệm của nhà cung cấp.