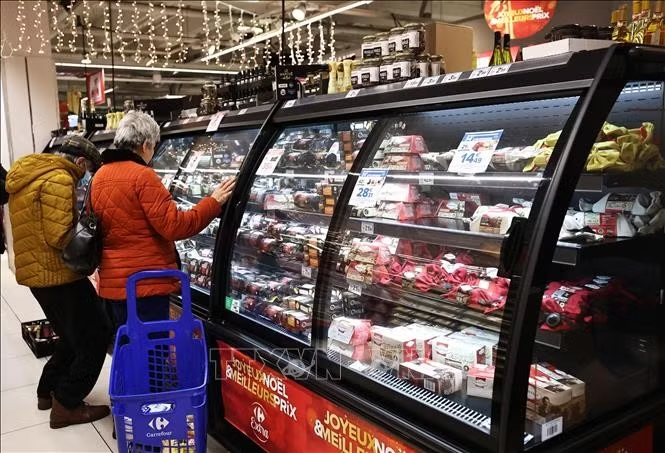
Các siêu thị tại Bỉ, Estonia, Ireland, Luxembourg và Thụy Điển đều ghi nhận nhiệt độ trong hệ thống làm lạnh tăng vọt qua đêm. Ngày 2/11, giới bán lẻ và nhà chức trách nghi ngờ tấn công mạng dẫn đến những sự cố này, đồng thời cảnh báo về tính dễ bị tổn thương của các hệ thống trước đây chủ yếu hoạt động bằng cơ chế cơ học.
Người đứng đầu trung tâm an ninh mạng quốc gia Thụy Điển - ông John Billow ngày 2/11 xác nhận rằng trung tâm đang ứng phó với nhiều sự cố ảnh hưởng đến hệ thống làm mát. Ông nói: “Trong những tuần gần đây, chúng tôi đã xác định rằng tại Thụy Điển có khá nhiều thiết bị công nghệ vận hành bị phơi nhiễm trước các nguy cơ an ninh mạng. Chúng tôi đã cảnh báo rõ về sự cần thiết phải cập nhật phần mềm hoặc vá các lỗ hổng bảo mật trên những thiết bị này”.
Các nhà điều hành ICA và Coop cho biết nhiệt độ tủ đông tại một số siêu thị ở Thụy Điển tăng đột ngột chỉ sau một đêm. SuperValu, chuỗi siêu thị lớn thứ ba của Ireland, thông báo hệ thống làm lạnh đã chịu ảnh hưởng bởi “sự cố mạng” tại 13 trong số 223 cơ sở của hãng.
Một siêu thị Thụy Điển ngày 2/11 nhận định rằng nhiệt độ của tủ lạnh và tủ đông của họ đã được đặt ở cùng mức nhiệt lên tới 50 độ C như trong vụ tấn công mạng ở Pháp xảy ra vào tháng 10.
Chưa có tổ chức hay cá nhân nào nhận trách nhiệm về vụ tấn công mạng ngày 2/11, cũng như vụ việc xảy ra trước đó tại Pháp.
Ngày 12/10, hệ thống làm lạnh tại hàng trăm siêu thị tại Pháp đã trở thành mục tiêu của các cuộc tấn công mạng chưa từng có tiền lệ, khiến hàng tấn thực phẩm bị hư hỏng và làm dấy lên lo ngại về lỗ hổng bảo mật trong hệ thống cung ứng thực phẩm vốn ngày càng phụ thuộc vào công nghệ hiện đại.
Tin tặc xâm nhập hệ thống làm lạnh qua mạng và điều chỉnh từ xa để tăng nhiệt độ trong tủ đông và tủ mát lên mức 50°C vào ban đêm, khi các cửa hàng đã đóng cửa. Lượng thực phẩm bị hỏng có trị giá lên tới hàng triệu euro. Trong một số trường hợp, việc tăng nhiệt độ đã gây ra hỏa hoạn hoặc làm tan chảy thiết bị.
Cơ quan an ninh mạng của Pháp đã khuyến nghị các công ty đang sử dụng những mẫu tủ đông bị ảnh hưởng cần ngắt kết nối chúng khỏi internet ngay lập tức, hoặc hạn chế quyền truy cập vào các thiết bị này, đồng thời tiến hành cập nhật phần mềm. Theo cơ quan an ninh mạng chính phủ Pháp, các hệ thống bị nhắm mục tiêu do nhà sản xuất Danfoss của Đan Mạch chế tạo. Các mẫu thiết bị làm lạnh bị tấn công bao gồm AK-SM800 và AK-SC355.
Danfoss cho biết biết rằng phần lớn các hệ thống điều khiển bị ảnh hưởng là những sản phẩm "đời cũ". Công ty cho biết trước đó họ đã khuyến nghị các siêu thị thực hiện cập nhật cho những hệ thống này.
Siêu thị là mục tiêu dễ bị tấn công và hậu quả có thể lan rộng. Giới phân tích cho rằng các siêu thị ngày càng dễ bị tấn công do đặc thù hàng hóa của họ, trong bối cảnh hệ thống thực phẩm và nông nghiệp ngày càng được số hóa.
Do các cuộc tấn công mạng ngày càng tinh vi nên cả người dân thường lẫn các doanh nghiệp địa phương hay bên thứ ba phụ thuộc vào chuỗi siêu thị lớn cũng đều trở thành nạn nhân khi các cuộc tấn công gây gián đoạn chuỗi cung ứng.
Chuyên gia phân tích công nghệ và an ninh mạng Steven Lachance đánh giá các thiết bị thông minh có kết nối internet sẽ luôn tiềm ẩn rủi ro, bởi tin tặc thường lợi dụng lỗ hổng bảo mật để xâm nhập hệ thống từ xa và kích hoạt các tính năng độc hại. Ông Lachance đồng thời lưu ý rằng tấn công mạng có thể biến tướng để nhắm vào những hệ thống quan trọng như y tế hay năng lượng.