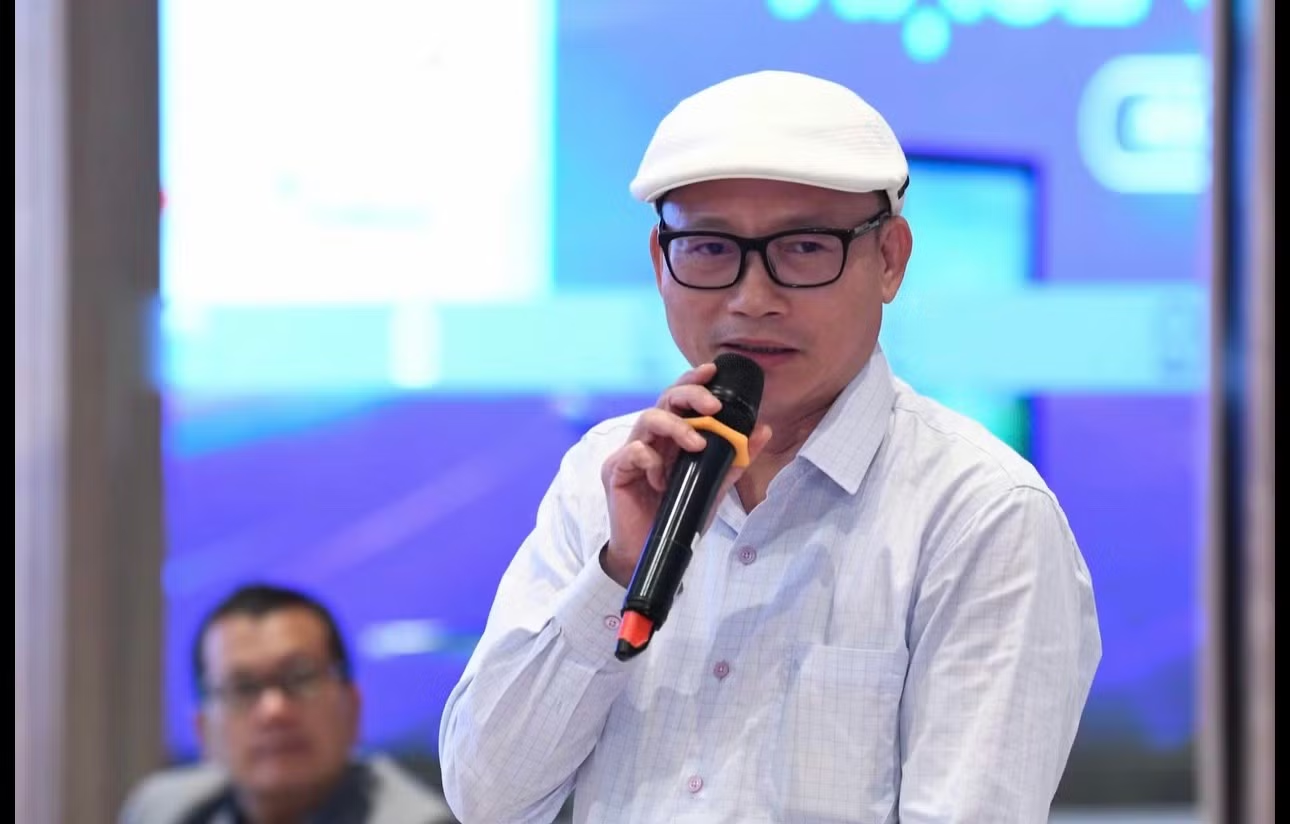
Dưới đây là nội dung bài phỏng vấn:
AI đang “công nghiệp hóa” lừa đảo và thao túng niềm tin
Phóng viên: Ông đánh giá thế nào về sự thay đổi của các hình thức lừa đảo trực tuyến tại Việt Nam, đặc biệt khi trí tuệ nhân tạo hay còn gọi là AI ngày càng được sử dụng để giả mạo danh tính, tạo website và thao túng nạn nhân?
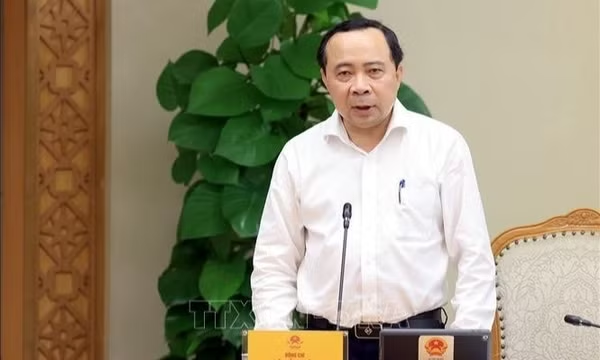
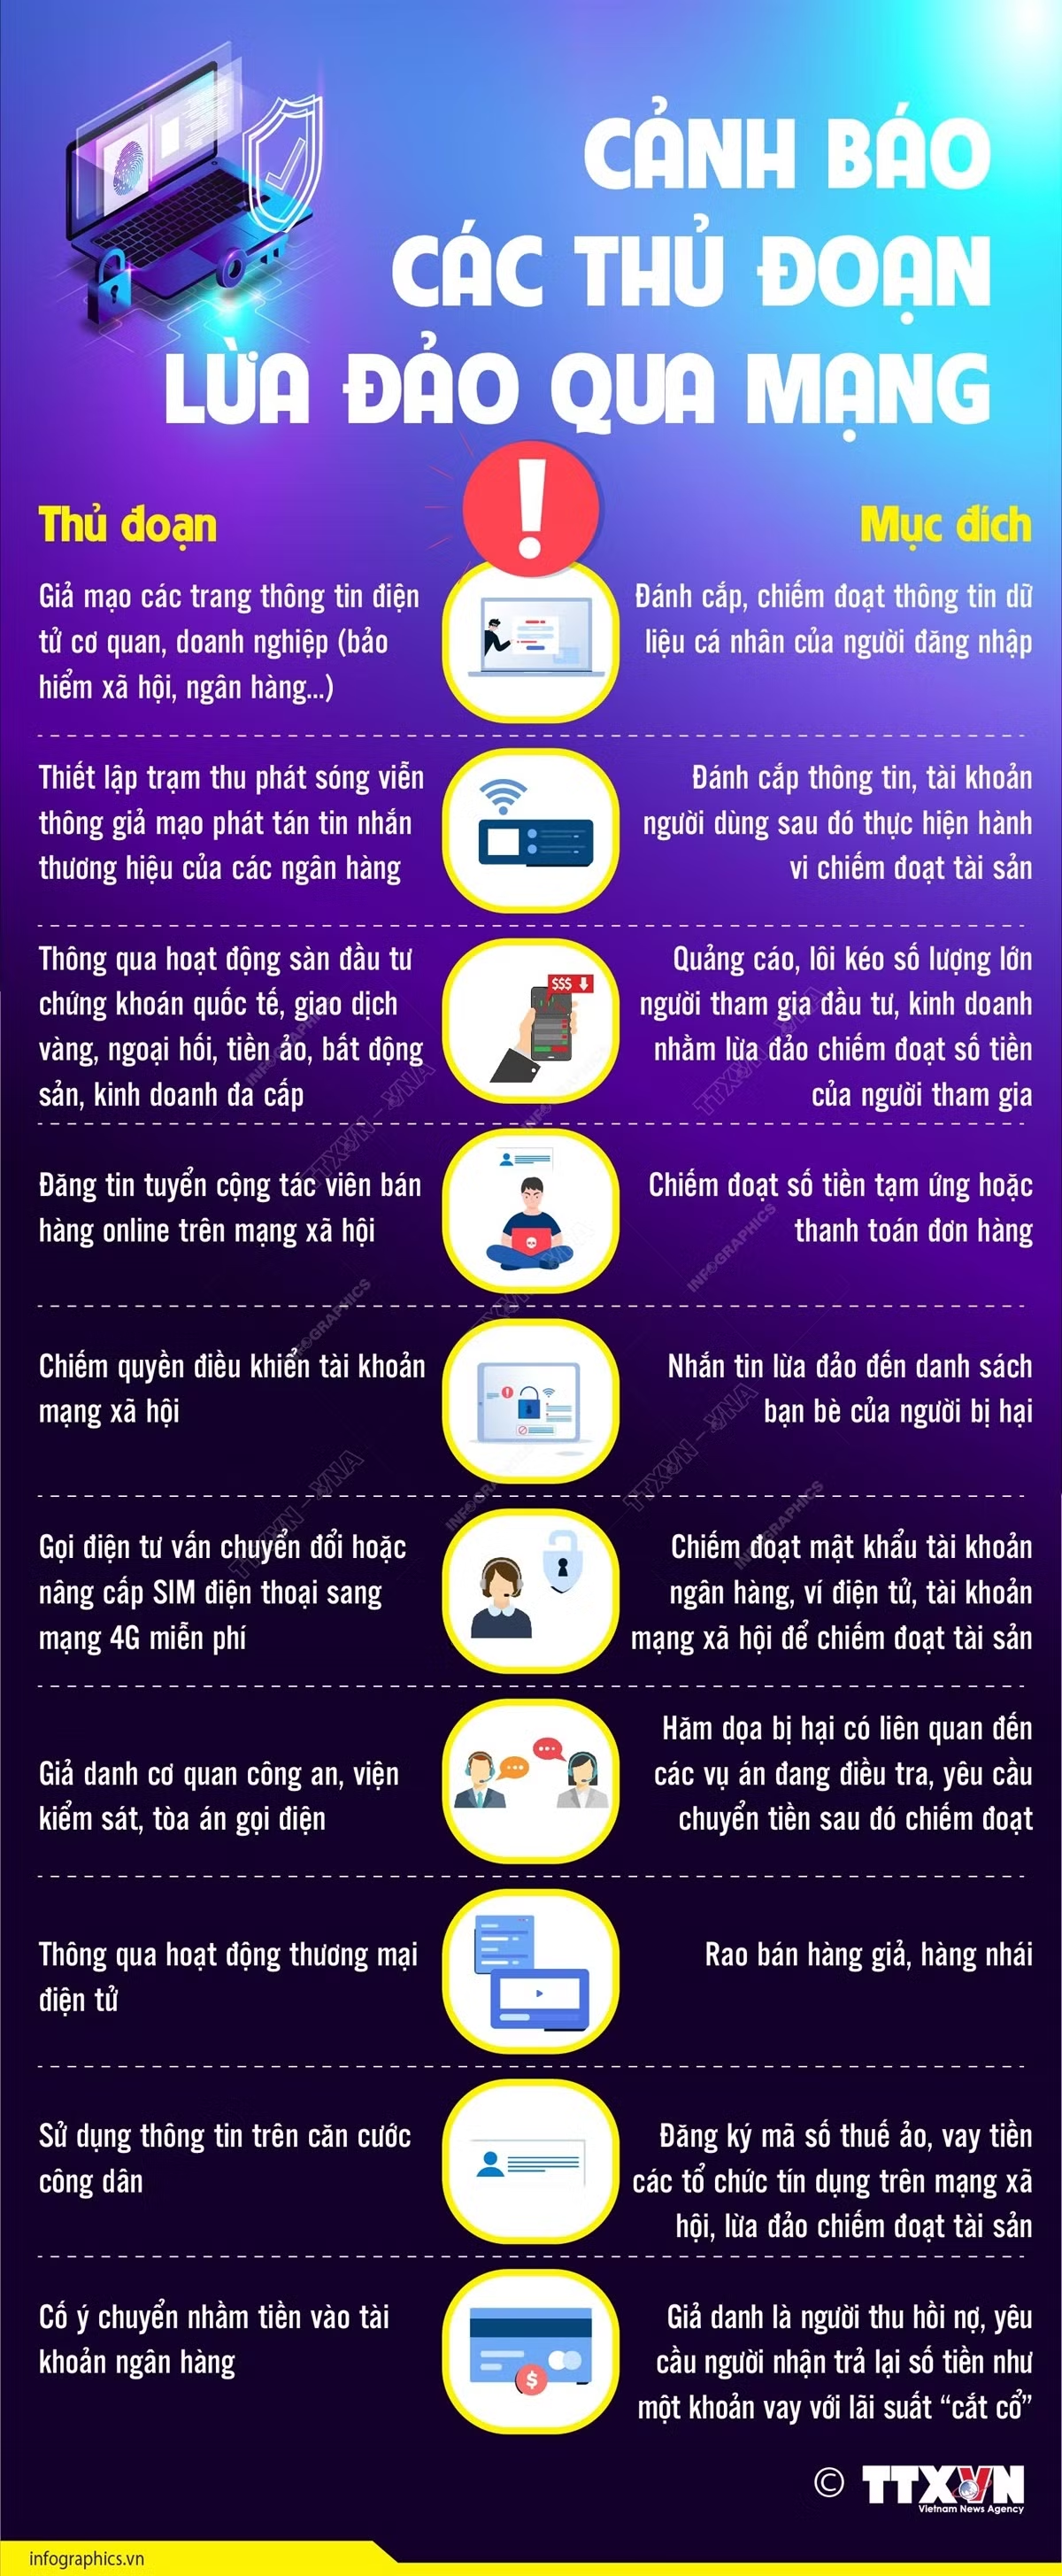
Tiến sĩ Đào Trung Hiếu: Dưới góc nhìn tội phạm học, tôi cho rằng sự thay đổi đáng chú ý nhất hiện nay không chỉ là mức độ tinh vi của thủ đoạn, mà là sự biến đổi trong phương thức tổ chức và thực hiện hành vi phạm tội. AI đang giúp tội phạm chuyển từ lừa đảo đại trà sang lừa đảo cá nhân hóa, từ giả mạo thông tin sang giả mạo danh tính và các mối quan hệ tin cậy, từ hoạt động thủ công sang tự động hóa trên quy mô lớn.
Với AI, đối tượng có thể tạo ra giọng nói, hình ảnh, video, website và những cuộc hội thoại giả có sức thuyết phục cao. Nguy hiểm hơn, khi khai thác được dữ liệu cá nhân, chúng có thể xây dựng kịch bản phù hợp với hoàn cảnh, nhu cầu và trạng thái tâm lý của từng nạn nhân. Một cuộc gọi giả danh người thân, một thông báo mang danh cơ quan nhà nước hay một lời mời đầu tư được thiết kế công phu đều có thể trở thành công cụ chiếm đoạt tài sản.
Về cơ chế tâm lý, tội phạm thường khai thác ba yếu tố: tạo dựng lòng tin, kích hoạt cảm xúc và gây áp lực thời gian. Khi nạn nhân rơi vào trạng thái sợ hãi, kỳ vọng lợi ích hoặc lo lắng cho người thân, khả năng kiểm chứng thông tin và cân nhắc hậu quả có thể suy giảm. Đối tượng lợi dụng chính thời điểm ấy để thúc đẩy quyết định chuyển tiền, cung cấp mã xác thực hoặc trao quyền kiểm soát thiết bị.
Đáng chú ý, AI còn tạo điều kiện cho hoạt động lừa đảo được chuyên môn hóa theo từng công đoạn, từ thu thập dữ liệu, tạo danh tính giả, tiếp cận nạn nhân đến che giấu và luân chuyển dòng tiền. Điều này làm giảm chi phí thực hiện hành vi, mở rộng phạm vi tiếp cận và gia tăng nguy cơ phạm tội xuyên biên giới.
Có thể nói, AI không chỉ giúp tội phạm giả mạo con người mà còn giúp chúng công nghiệp hóa sự lừa dối và thao túng niềm tin. Vì vậy, phòng ngừa lừa đảo trực tuyến ngày nay phải vượt ra ngoài việc nhận diện những thủ đoạn riêng lẻ, hướng tới nhận diện và vô hiệu hóa cả chuỗi hoạt động phạm tội.
Không thể đặt toàn bộ gánh nặng chống lừa đảo lên vai người dân
Phóng viên: Vậy theo ông, đâu là những điểm hạn chế đáng chú ý nhất trong khả năng tự bảo vệ của người dân, hệ thống cảnh báo lừa đảo và cơ chế phối hợp giữa các tổ chức hiện nay?
Tiến sĩ Đào Trung Hiếu: Theo tôi, điểm yếu căn bản nằm ở sự mất cân đối giữa tốc độ phát triển của các phương thức phạm tội và năng lực phòng ngừa của xã hội.
Trước hết là khoảng cách giữa kỹ năng sử dụng công nghệ và năng lực tự bảo vệ trên không gian mạng. Nhiều người có thể sử dụng thành thạo điện thoại thông minh, ngân hàng số, mạng xã hội nhưng lại thiếu kỹ năng xác minh danh tính, nhận diện thao túng tâm lý và xử lý tình huống bất thường. Thành thạo công nghệ không đồng nghĩa với khả năng miễn nhiễm trước lừa đảo.
Thứ hai là độ trễ của hệ thống cảnh báo và ngăn chặn. Trong khi đối tượng có thể thay đổi tài khoản, số điện thoại, tên miền và dịch chuyển dòng tiền rất nhanh, thông tin cảnh báo giữa các ngân hàng, doanh nghiệp viễn thông, nền tảng số và cơ quan chức năng chưa phải lúc nào cũng được kết nối, xử lý kịp thời. Khoảng thời gian từ phát hiện dấu hiệu nghi vấn đến triển khai biện pháp ngăn chặn có thể trở thành cơ hội để tội phạm tiếp tục gây thiệt hại.
Thứ ba, và cũng là vấn đề cần được nhìn nhận nghiêm túc, là khoảng trống trong phân định trách nhiệm phòng ngừa. Người dân thường được yêu cầu phải cảnh giác, trong khi các tổ chức cung cấp dịch vụ lại nắm giữ phần lớn dữ liệu, hạ tầng kỹ thuật và công cụ nhận diện rủi ro. Không thể đặt toàn bộ gánh nặng tự bảo vệ lên vai chủ thể có ít thông tin và khả năng kiểm soát nhất trong hệ sinh thái số.
Từ kinh nghiệm nghiên cứu và thực tiễn đấu tranh với tội phạm, tôi cho rằng không nên đơn giản quy nguyên nhân người dân bị lừa cho sự nhẹ dạ hay thiếu hiểu biết. Nhiều vụ việc là kết quả của quá trình thao túng tâm lý có chủ đích, trong đó nạn nhân bị dẫn dắt từng bước đến những quyết định trái với lợi ích của chính mình. Bởi vậy, cần chuyển từ tư duy phòng ngừa dựa chủ yếu vào sự cảnh giác cá nhân sang cơ chế phòng ngừa dựa trên trách nhiệm chung của toàn bộ hệ sinh thái số. Người dân cần được trang bị kỹ năng, nhưng ngân hàng, nhà mạng, nền tảng công nghệ và cơ quan chức năng cũng phải thực hiện đầy đủ trách nhiệm phát hiện, cảnh báo, ngăn chặn theo chức năng và thẩm quyền.
An toàn của hệ thống không đồng nghĩa với an toàn của người sử dụng
Phóng viên: Khi Việt Nam đẩy mạnh chuyển đổi số theo Nghị quyết 57, theo ông, những rủi ro an ninh mạng nào cần được ưu tiên kiểm soát để không làm suy giảm niềm tin của người sử dụng?
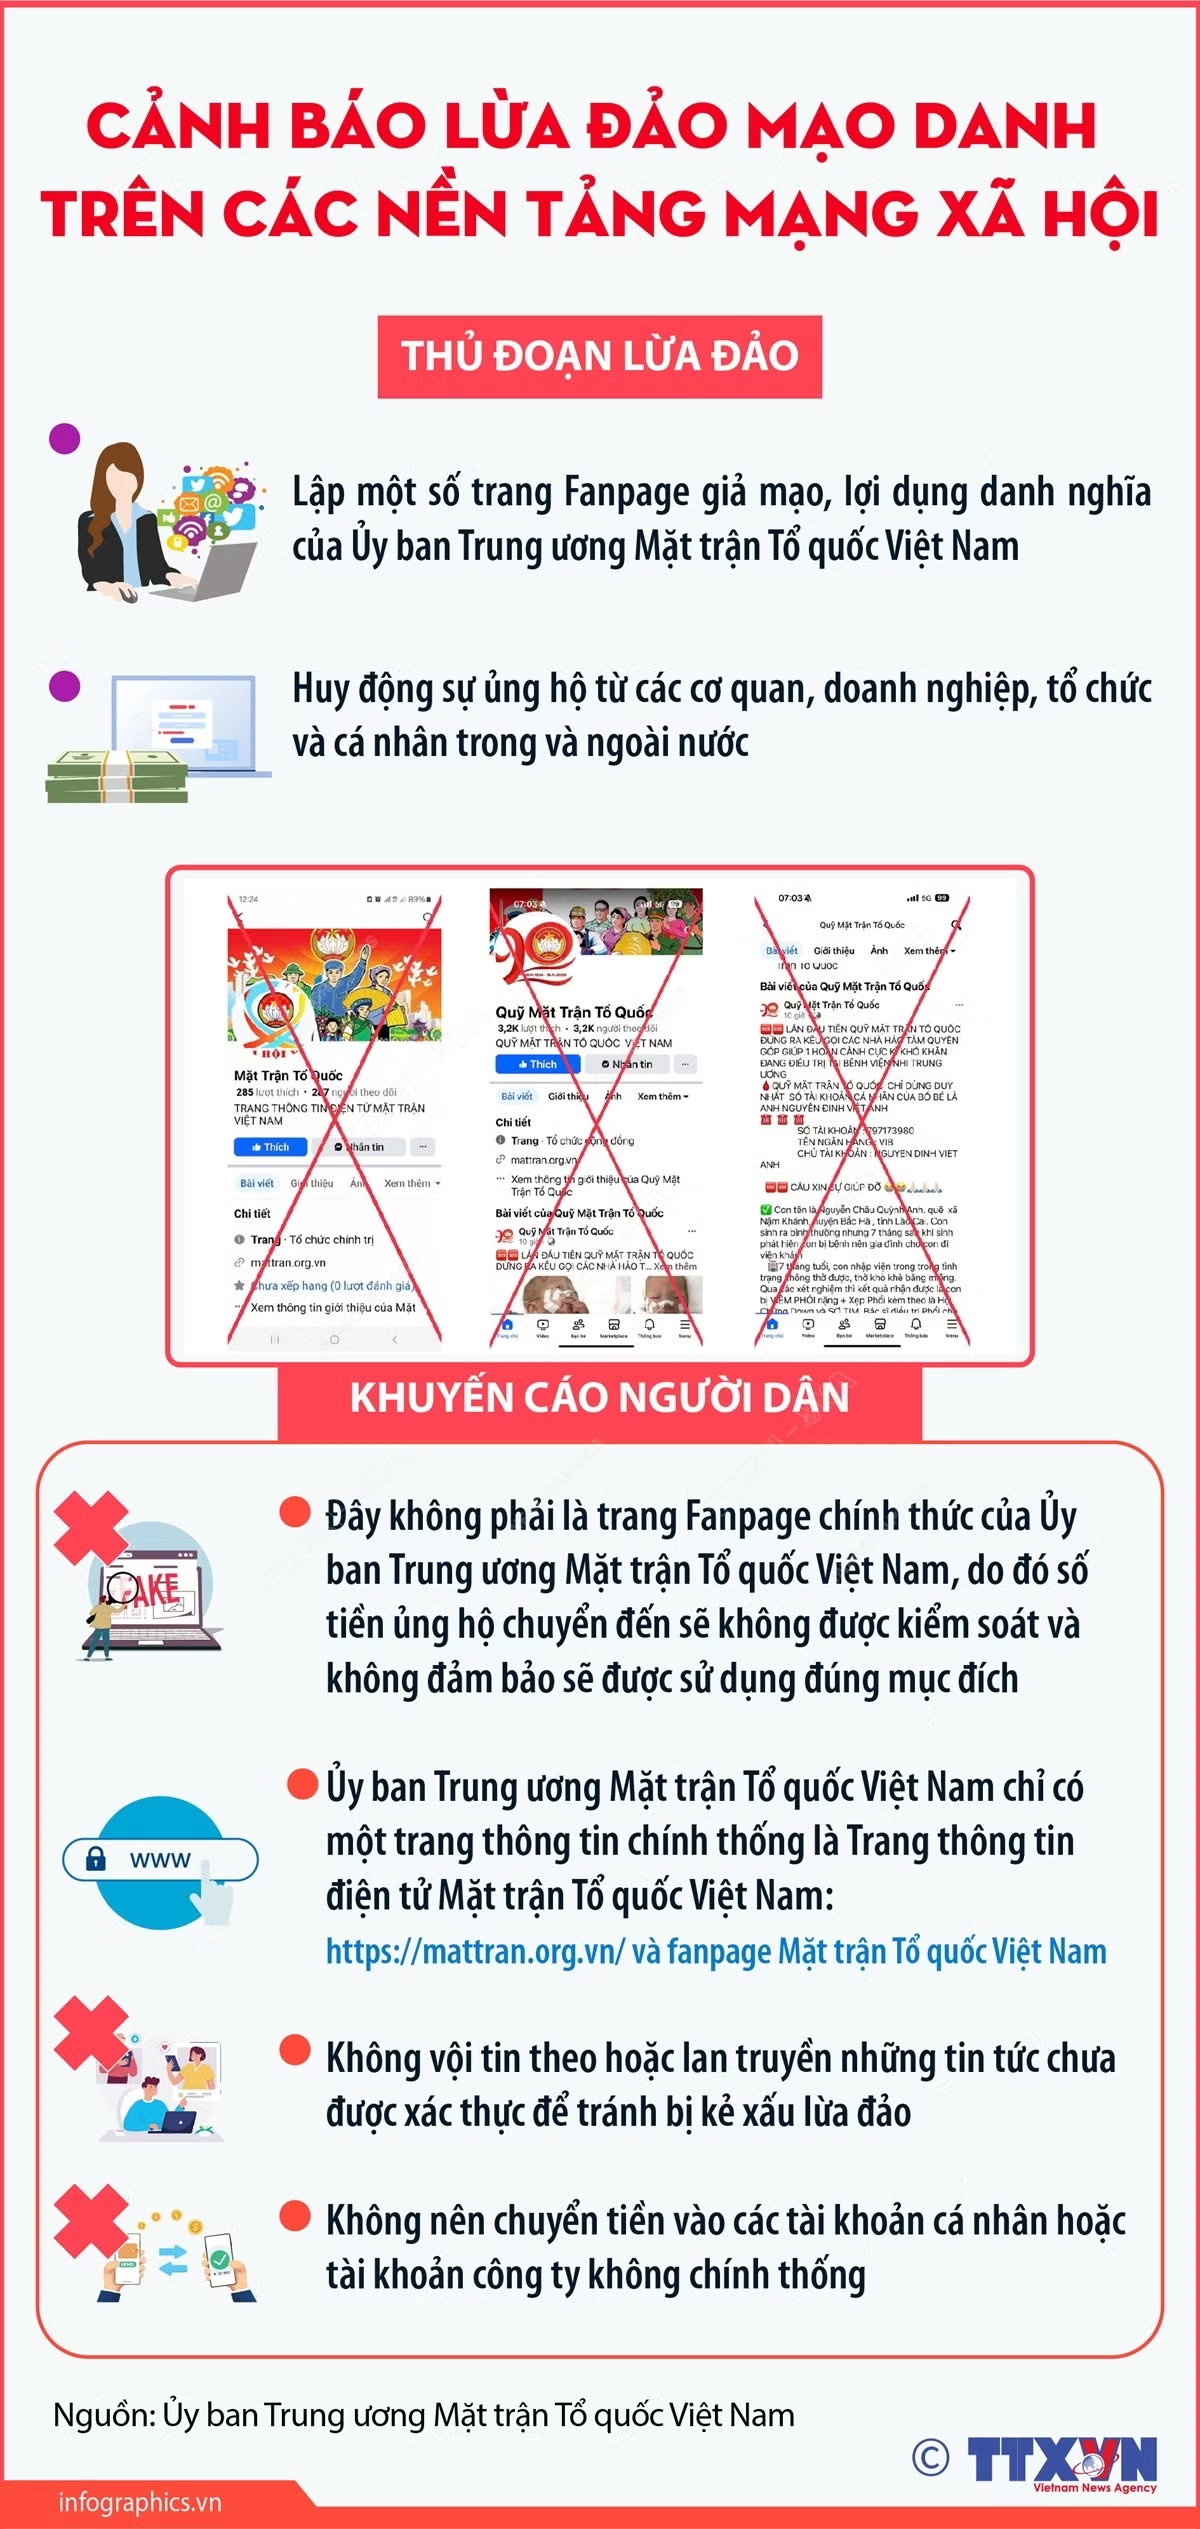
Tiến sĩ Đào Trung Hiếu: Nghị quyết 57-NQ/TW xác định khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số là những động lực quan trọng của phát triển đất nước. Tuy nhiên, chuyển đổi số càng sâu rộng thì mức độ phụ thuộc của đời sống kinh tế, xã hội vào hạ tầng công nghệ và dữ liệu càng lớn. Khi đó, an ninh mạng không còn là vấn đề kỹ thuật thuần túy mà trở thành một bộ phận của an ninh kinh tế và an ninh con người. Theo tôi, cần đặc biệt quan tâm đến nguy cơ lộ lọt, mua bán và lạm dụng dữ liệu cá nhân; giả mạo danh tính số; chiếm đoạt tài khoản, tài sản trong giao dịch điện tử; giả mạo dịch vụ công và các thiết chế có uy tín; cùng với nguy cơ tấn công, làm gián đoạn hoặc sai lệch dữ liệu của những hệ thống thông tin thiết yếu. Trong đó, dữ liệu cá nhân cần được nhìn nhận như một mắt xích trọng yếu của cơ chế phòng ngừa. Khi thông tin về nhân thân, tài chính, quan hệ xã hội và thói quen sinh hoạt bị khai thác trái phép, tội phạm có thể sử dụng chúng để tạo ra những kịch bản lừa đảo mang tính cá nhân hóa, khiến người bị hại khó phân biệt thật giả.
Tôi muốn nhấn mạnh một vấn đề: An toàn của hệ thống không đồng nghĩa với an toàn của người sử dụng. Một hệ thống ngân hàng có thể không bị xâm nhập, nhưng khách hàng vẫn có thể bị thao túng để tự chuyển tiền cho đối tượng lừa đảo. Một cổng dịch vụ công có thể vận hành an toàn, nhưng người dân vẫn có thể bị dẫn dụ đến website giả mạo. Vì vậy, đánh giá an ninh mạng phải bao gồm cả khả năng bảo vệ người sử dụng trước những hành vi xâm hại diễn ra thông qua môi trường số.
Mặt khác, bảo đảm an ninh mạng không có nghĩa là mở rộng thu thập dữ liệu bằng mọi giá. Các giải pháp xác thực, giám sát rủi ro và chia sẻ thông tin phải tuân thủ pháp luật, bảo đảm tính cần thiết, tương xứng, minh bạch và quyền riêng tư của công dân. Không thể bảo vệ người dân trước một nguy cơ bằng cách tạo ra những nguy cơ khác đối với dữ liệu và quyền lợi hợp pháp của họ.
Niềm tin số là một nguồn lực phát triển. Nếu người dân thường xuyên đối diện nguy cơ mất tiền, mất dữ liệu hoặc bị giả mạo danh tính, họ sẽ dè dặt với các dịch vụ trực tuyến, làm gia tăng chi phí giao dịch và ảnh hưởng đến hiệu quả chuyển đổi số. Bởi vậy, bảo đảm an ninh mạng phải được tích hợp ngay từ khâu thiết kế, vận hành và quản trị các hệ thống số, thay vì chỉ xử lý sau khi xảy ra sự cố.
Xây dựng “lá chắn” an ninh mạng từ trách nhiệm chung của hệ sinh thái số
Phóng viên: Nếu đề xuất một chương trình hành động nhằm tăng cường phòng chống lừa đảo trực tuyến theo tinh thần Nghị quyết 57, ông sẽ ưu tiên những nhiệm vụ nào?
Tiến sĩ Đào Trung Hiếu: Tôi cho rằng cần xây dựng một chương trình phòng ngừa lừa đảo trực tuyến mang tính liên ngành, lấy người dân làm trung tâm, công nghệ làm công cụ và trách nhiệm của các chủ thể tham gia hệ sinh thái số làm nền tảng. Trọng tâm là chuyển từ xử lý hậu quả sang chủ động phát hiện, cảnh báo và thu hẹp cơ hội phạm tội.
Trước hết, cần nghiên cứu xây dựng cơ chế chia sẻ, cảnh báo rủi ro liên thông giữa cơ quan chức năng, ngân hàng, doanh nghiệp viễn thông và các nền tảng số. Hệ thống này có thể ứng dụng AI để phân tích dấu hiệu bất thường, nhận diện những mẫu hình lừa đảo mới và đưa ra cảnh báo kịp thời. Việc kết nối dữ liệu phải có cơ sở pháp lý, cơ chế kiểm soát truy cập và quy trình xác minh nhằm hạn chế cảnh báo sai, tránh ảnh hưởng đến giao dịch hợp pháp.
Thứ hai, cần cụ thể hóa trách nhiệm phòng ngừa của các chủ thể cung cấp dịch vụ. Nền tảng số phải tăng cường phát hiện, xử lý tài khoản giả mạo, quảng cáo lừa đảo và những mạng lưới phát tán nội dung nguy hại. Ngân hàng cần nâng cao năng lực nhận diện giao dịch bất thường, cảnh báo rủi ro và triển khai biện pháp xác minh bổ sung phù hợp. Doanh nghiệp viễn thông phải phối hợp xử lý việc lợi dụng thuê bao và hạ tầng liên lạc để thực hiện hành vi vi phạm pháp luật. Đồng thời, cần có cơ chế giám sát và giải trình tương xứng với nghĩa vụ pháp lý của từng chủ thể.
Thứ ba, hình thành quy trình phản ứng nhanh khi có dấu hiệu lừa đảo, với đầu mối tiếp nhận thuận tiện và cơ chế phối hợp rõ ràng giữa các đơn vị liên quan. Trong nhiều trường hợp, khả năng ngăn chặn thiệt hại phụ thuộc vào những phút đầu tiên sau khi giao dịch đáng ngờ được phát hiện. Vì vậy, cần rút ngắn thời gian tiếp nhận, xác minh, cảnh báo và áp dụng các biện pháp ngăn chặn theo đúng thẩm quyền, đồng thời bảo đảm quyền lợi hợp pháp của người sử dụng.
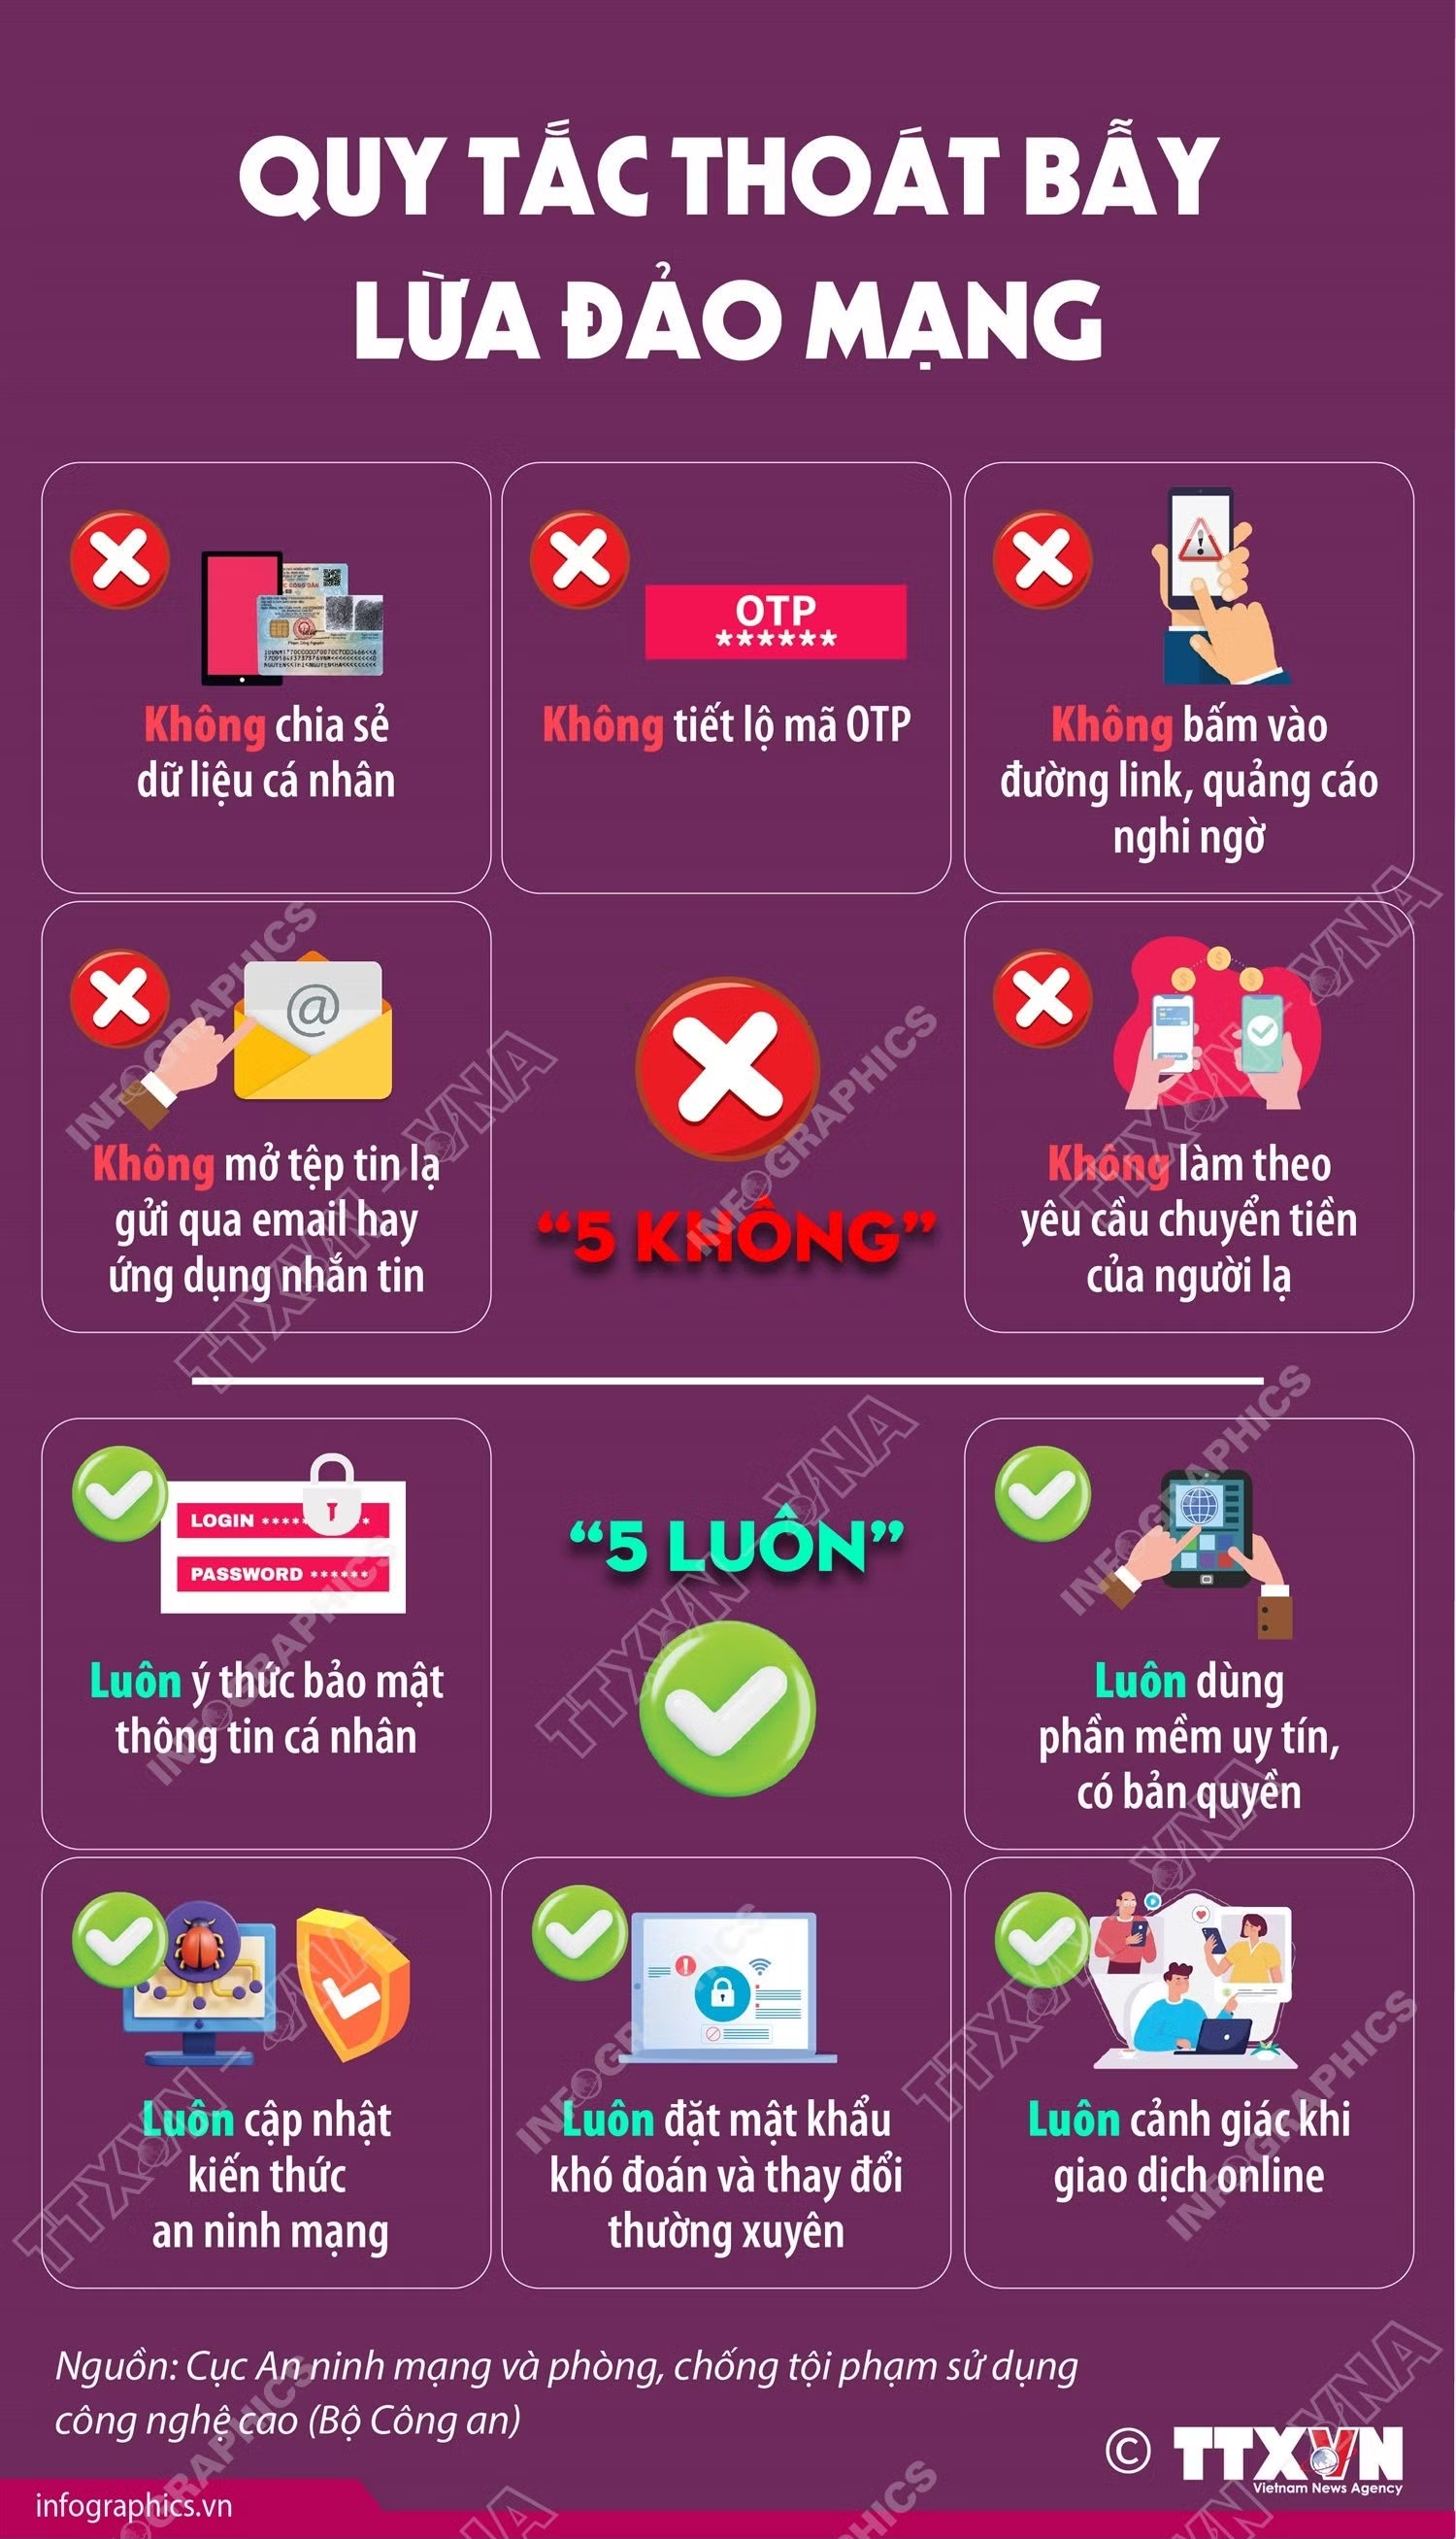
Thứ tư, phổ cập năng lực tự bảo vệ trên không gian mạng như một kỹ năng công dân thiết yếu. Hoạt động giáo dục không nên chỉ dừng ở việc phổ biến thủ đoạn lừa đảo mà cần giúp người dân hiểu cơ chế thao túng tâm lý, biết kiểm chứng danh tính, bảo vệ dữ liệu, nhận diện dấu hiệu bất thường và chủ động tìm kiếm hỗ trợ. Nội dung phải phù hợp với từng nhóm đối tượng, đặc biệt là học sinh, người cao tuổi và những người ít có điều kiện tiếp cận kiến thức an toàn số.
Cuối cùng, cần đổi mới cách đánh giá hiệu quả phòng ngừa. Không nên chỉ căn cứ vào số lượng hội nghị tuyên truyền, số cảnh báo đã phát đi hay số tài khoản bị xử lý, mà phải đo lường bằng những kết quả thực chất: thời gian phát hiện nguy cơ, tốc độ phối hợp ngăn chặn, tỷ lệ cảnh báo chính xác, mức độ giảm thiệt hại và khả năng hỗ trợ nạn nhân. Dưới góc độ tội phạm học ứng dụng, tôi cho rằng phòng ngừa hiệu quả nhất không phải là chờ hành vi phạm tội hoàn thành rồi mới truy tìm đối tượng, mà là chủ động tác động vào những điều kiện khiến hành vi đó có thể xảy ra. Công nghệ phải được sử dụng để làm cho việc lừa đảo trở nên khó thực hiện hơn, dễ bị phát hiện hơn và ít có khả năng gây thiệt hại hơn.
Xét đến cùng, lá chắn an ninh mạng không thể chỉ đặt trong thiết bị của mỗi người dân, mà phải được xây dựng trong toàn bộ cấu trúc vận hành của nền kinh tế số. Khi an ninh mạng trở thành trách nhiệm chung, quyền lợi của người sử dụng được bảo vệ thực chất và niềm tin số được củng cố, chuyển đổi số mới có nền tảng vững chắc để phát triển bền vững theo tinh thần Nghị quyết 57.
Phóng viên: Xin cảm ơn ông đã trả lời phỏng vấn Báo Tin tức và Dân tộc!