Theo truyền thông Mỹ, Ngoại trưởng Pháp Jean-Noël Barrot ngày 9/11 tuyên bố: “Đây là một cuộc tấn công có quy mô chưa từng có và mức độ nghiêm trọng chưa từng có”. Ông mô tả đây là vụ tấn công mạng quy mô lớn đầu tiên được thực hiện với mục đích phá hoại trên lãnh thổ Pháp.
Ông Barrot nhấn mạnh: “Vụ việc là đòn tấn công nghiêm trọng nhằm vào lợi ích quốc gia và an ninh của người dân Pháp”. Ông cho biết Pháp đã triệu Đại sứ Iran và dự định áp đặt các biện pháp trừng phạt đáp trả ở cấp độ châu Âu.
Iran chưa đưa ra bình luận ngay lập tức về những cáo buộc của Pháp.
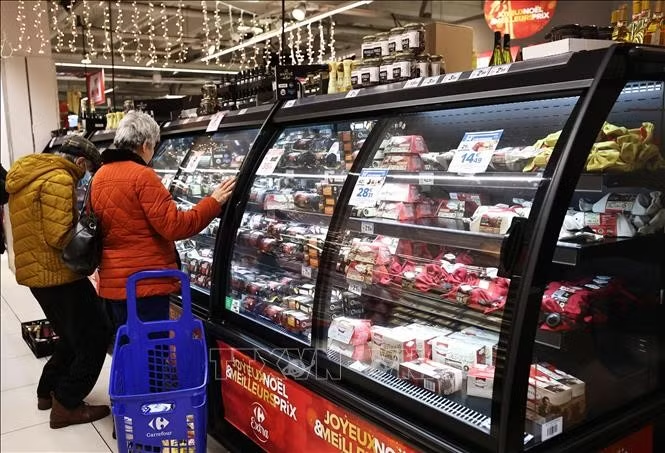
Vụ tấn công mạng xảy ra hồi tháng 10, khi tin tặc kết nối từ xa với các tủ lạnh và tủ đông tại siêu thị, sau đó tăng nhiệt độ bằng cách kích hoạt chu trình rã đông. Hậu quả là một lượng lớn thực phẩm tươi sống và đông lạnh bị hư hỏng. Thậm chí, một số thiết bị làm lạnh còn bốc cháy.
Văn phòng Công tố Paris đã thụ lý vụ việc và ngày 9/11 cáo buộc Iran đứng sau vụ tấn công do thấy tin tặc có sử dụng tiếng Ba Tư và các địa chỉ IP chỉ đến những thiết bị đặt tại Iran.
Văn phòng Công tố Paris đã mở cuộc điều tra đối với lãnh đạo đơn vị Shahid Kaveh, một đơn vị tác chiến mạng trực thuộc Lực lượng Vệ binh Cách mạng Hồi giáo Iran (IRGC), cùng hai cấp phó của người này và những cá nhân khác có liên quan.
Đầu tháng này, các siêu thị tại ít nhất 9 quốc gia châu Âu khác cũng trở thành mục tiêu của những vụ tấn công mạng tương tự. Tuy nhiên, hiện chưa rõ các vụ việc này có liên quan đến vụ tấn công tại Pháp hay không. Chưa có cá nhân hoặc tổ chức nào nhận thực hiện các vụ tấn công mạng trong tháng này tại những quốc gia châu Âu khác.
Các quốc gia bị ảnh hưởng gồm Bỉ, Estonia, Phần Lan, Ireland, Italy, Luxembourg, Hà Lan, Bồ Đào Nha và Thụy Điển. Ước tính hơn 100 cửa hàng tại nhiều nước châu Âu gặp sự cố trong ngày 2/11. Mới đây nhất, Đức và Hy Lạp cũng ghi nhận sự cố tương tự.
Bỉ là một trong những nước bị ảnh hưởng nặng nhất trong đợt tấn công mạng rạng sáng 2/11. Khoảng 40 cửa hàng Delhaize, 15 cửa hàng Carrefour và 5 cửa hàng Spar do tập đoàn Colruyt vận hành theo hình thức nhượng quyền bị ảnh hưởng. Một cửa hàng IKEA tại thành phố Mons cũng ghi nhận sự cố. Các công tố viên liên bang Bỉ đã mở điều tra, trong khi chưa có nhóm nào nhận trách nhiệm về các vụ tấn công. Tại Ireland, nhà bán buôn Musgrave ghi nhận sự cố tại 13 siêu thị SuperValu. Tại Thụy Điển, chuỗi Coop cho biết hệ thống làm lạnh tại 7 trên tổng số 800 cửa hàng bị ảnh hưởng.
Sang ngày 3/11, Đức, Hy Lạp và Italy tiếp tục báo cáo các vụ việc tương tự. Chính phủ Italy tổ chức cuộc họp khẩn với các cơ quan tình báo và Cơ quan An ninh mạng quốc gia; đồng thời ban hành khuyến nghị kỹ thuật nhằm giúp các nhà bán lẻ tăng cường bảo vệ hệ thống.
Theo Giáo sư Charles Cuvelliez, chuyên gia an ninh mạng thuộc Trường Bách khoa, Đại học Tự do Brussels (ULB), khác với máy tính vốn được tích hợp nhiều lớp bảo vệ, các thiết bị công nghiệp như hệ thống làm lạnh có vòng đời rất dài và ban đầu không được thiết kế để kết nối Internet. Khi muốn bảo trì từ xa, người ta kết nối chúng một cách “chắp vá”, tạo ra những lỗ hổng mới.
Về động cơ, Giám đốc Trung tâm An ninh mạng Bỉ (CCB) Miguel De Bruycker thừa nhận việc xác định động cơ của tin tặc luôn là bài toán khó, và cảnh báo các lĩnh vực như giao thông hay viễn thông có thể trở thành mục tiêu tiếp theo.
Theo các nguồn tin an ninh quốc gia và các bản ghi nhớ, ngay sau khi Mỹ và Israel phát động các cuộc không kích nhằm vào Iran hồi cuối tháng 2, cộng đồng tình báo Mỹ đã liên tiếp đưa ra những cảnh báo riêng tới các doanh nghiệp và cơ quan chính phủ Mỹ, kêu gọi nâng cao cảnh giác trước nguy cơ Iran tiến hành các cuộc tấn công mạng.