Trong bối cảnh trí tuệ nhân tạo (AI) đang dần làm bộc lộ những điểm yếu sẵn có của hạ tầng mạng và các căng thẳng địa chính trị có xu hướng dịch chuyển sang không gian số, giới chuyên gia quốc tế nhận định các sự cố quy mô xuyên biên giới có thể sớm trở thành thực tế diễn ra thường xuyên nếu không có các biện pháp phòng ngừa đồng bộ.
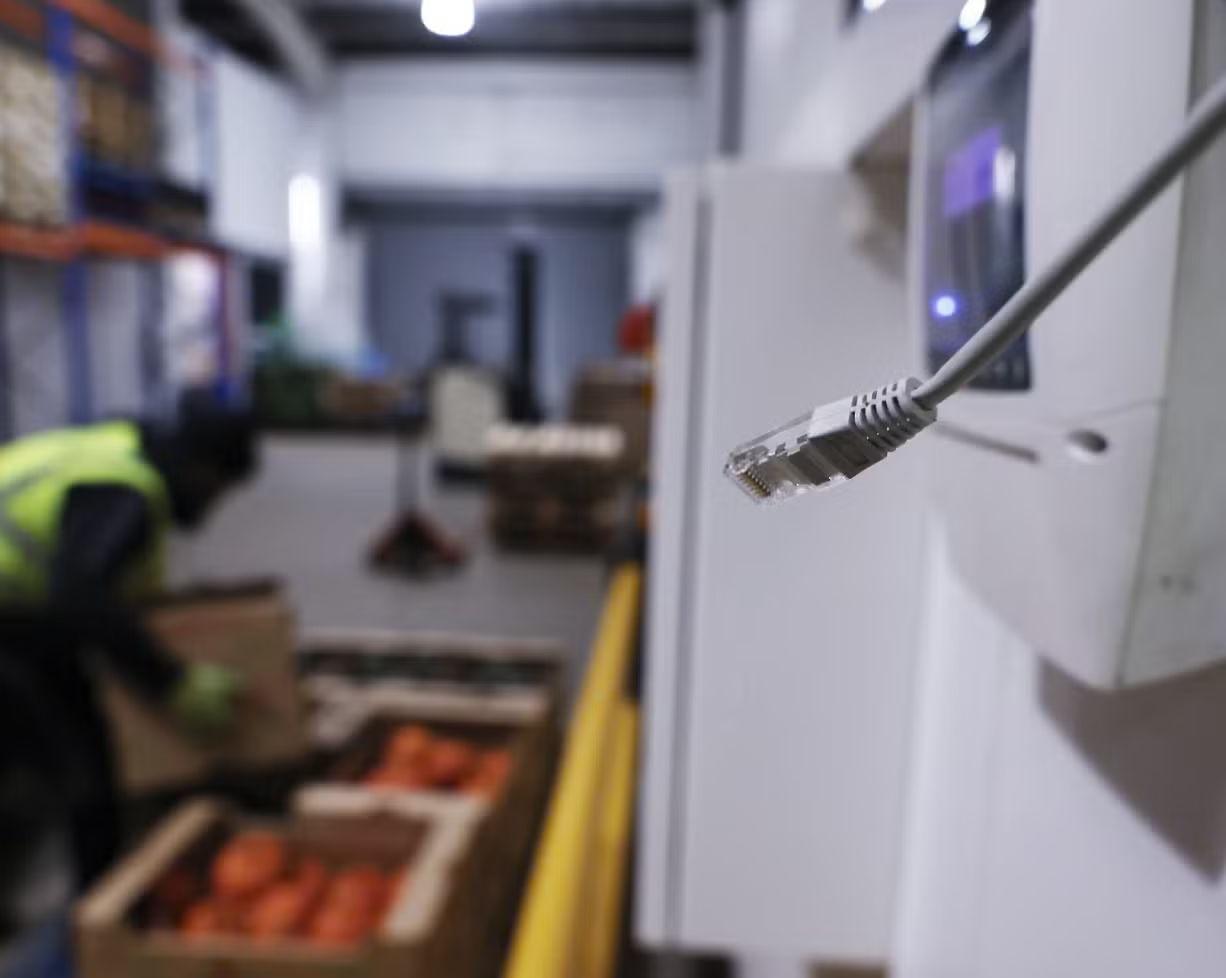
Theo báo Anh Guardian, sự việc bắt đầu thu hút sự chú ý vào sáng ngày 27/10 tại thủ đô London (Anh), khi ông Alex Pearce, chủ một cơ sở kinh doanh bán buôn rau củ quả, tiến hành kiểm tra ca sáng thường nhật. Tại hiện trường, ông phát hiện thiết bị làm lạnh số 2 đang tự động bật đèn báo chế độ xả đá, trong khi bảng điều khiển điện tử hiển thị nhiệt độ đo được lên tới 150 độ C. Ngay sau đó, thiết bị làm lạnh số 4 cũng ghi nhận tình trạng tương tự. Khi ông tiếp cận thiết bị bảo quản lớn nhất của cơ sở, đèn báo xả đá trên hệ thống này cũng bắt đầu nhấp nháy.
Nhận thấy dấu hiệu can thiệp bất thường từ bên ngoài qua môi trường mạng, ông Pearce đã chủ động ngắt toàn bộ phích cắm kết nối các hộp điều khiển thiết bị với đường truyền Internet để cô lập hệ thống. Theo phân tích từ người quản lý cơ sở, việc phát hiện và can thiệp kịp thời đã ngăn chặn rủi ro kỹ thuật nghiêm trọng, bởi nếu sự việc xảy ra vào các khung giờ không có nhân sự trực chẳng hạn như các buổi sáng cuối tuầ, hiện tượng tăng nhiệt mất kiểm soát từ bộ phận xả đá có thể dẫn đến nguy cơ hỏa hoạn.
Đáng chú ý, đây không phải sự cố kỹ thuật đơn lẻ mang tính nội bộ. Cùng ngày 27/10, hàng loạt nhà bán lẻ tại 7 quốc gia châu Âu khác bao gồm Bỉ, Estonia, Ireland, Phần Lan, Luxembourg, Hà Lan và Thụy Điển đồng loạt báo cáo tình trạng tương tự. Nhiệt độ thực tế ghi nhận trong các tủ lạnh và tủ đông chuyên dụng tại một số cửa hàng đã tăng vọt lên mức 50 độ C, đe dọa trực tiếp đến chất lượng hàng hóa thực phẩm. Phạm vi ảnh hưởng không chỉ dừng lại ở ngành bán lẻ nông sản, thực phẩm mà còn lan sang lĩnh vực y tế, khi nhiều cơ sở của các ngân hàng máu tại Pháp cũng phải hứng chịu sự cố gián đoạn kỹ thuật tương tự trên hệ thống bảo quản chuyên dụng.
Chuỗi sự cố an ninh mạng dồn dập trên nhiều lĩnh vực
Sự cố can thiệp vào các hệ thống thiết bị làm lạnh tại châu Âu chỉ là một mắt xích trong chuỗi ba vụ tấn công mạng quy mô lớn diễn ra liên tiếp trong vòng vài ngày.
Ngày 30/10, sàn giao dịch tiền mã hóa Binance - nền tảng giao dịch tài sản số lớn nhất thế giới - trở thành mục tiêu của một cuộc tấn công mạng quy mô lớn. Vụ xâm nhập đã dẫn đến thiệt hại ước tính lên tới 6,3 tỷ USD, đánh dấu một trong những vụ thất thoát tài sản số kỷ lục trong lịch sử thị trường tiền điện tử toàn cầu.
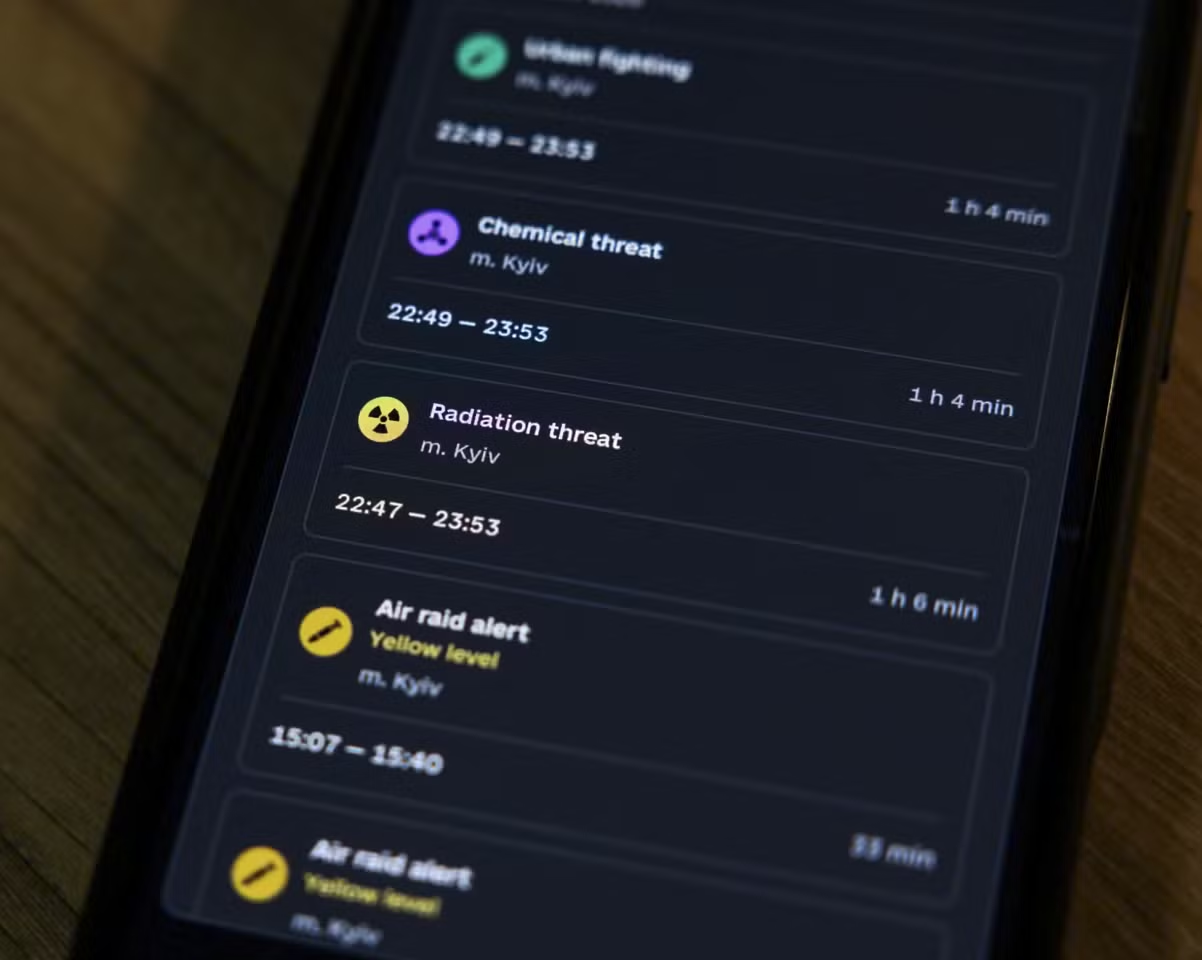
Chưa đầy 48 giờ sau đó, vào ngày 1/11, một vụ tấn công an ninh mạng nghiêm trọng khác đã nhắm thẳng vào ứng dụng cảnh báo tình huống khẩn cấp tại Ukraine. Kẻ tấn công đã xâm nhập hệ thống và phát đi các thông báo giả mạo về một cuộc tấn công hạt nhân tới người dân tại thủ đô Kiev, gây ra tình trạng hoang mang cục bộ và thử thách nghiêm trọng khả năng chống chịu của hệ thống thông tin dân sự trong bối cảnh xung đột.
Sự xuất hiện liên tiếp của các vụ tấn công từ lĩnh vực vận hành thiết bị công nghiệp (hệ thống lạnh), hạ tầng tài chính (sàn giao dịch) cho đến các kênh truyền thông dân sự khẩn cấp cho thấy các đối tượng tấn công đang mở rộng mục tiêu sang mọi lĩnh vực có tính kết nối cao.
Cảnh báo từ cơ quan an ninh mạng
Trước chuỗi sự việc trên, giới chức an ninh mạng quốc tế nhận định thông điệp thực tế rút ra từ các vụ tấn công là các tổ chức và doanh nghiệp cần chuẩn bị sẵn sàng cho nhiều đợt gián đoạn kỹ thuật diện rộng hơn nữa trong tương lai.
Ông Richard Horne, người đứng đầu Trung tâm An ninh mạng Quốc gia Vương quốc Anh (NCSC), nhận định thế giới hiện mới chỉ đang ở "những bước khởi đầu" của một bối cảnh tấn công mạng hoàn toàn mới. Đánh giá về mối liên hệ giữa các cuộc tấn công và sự phát triển của công nghệ hiện đại, ông Horne chỉ ra AI đang đóng vai trò chất xúc tác làm bộc lộ rõ rệt những lỗ hổng bảo mật sẵn có trong các hệ thống công nghệ thông tin truyền thống.
Theo phân tích của lãnh đạo NCSC, thực tế hiện nay tồn tại rất nhiều lỗ hổng công nghệ chưa được vá hoặc chưa được phát hiện kịp thời. Các công cụ phân tích tự động và AI giúp việc rà quét, nhận diện các điểm yếu này diễn ra nhanh chóng hơn bao giờ hết, khiến các hệ thống mạng ở vào tình trạng "đang chờ đợi để bị khai thác" nếu các tổ chức vận hành không chủ động nâng cấp và rà soát hệ thống bảo mật.
Các chuyên gia an ninh mạng độc lập khuyến nghị rằng trong bối cảnh các thiết bị điều khiển vật lý (IoT) ngày càng được kết nối sâu vào mạng Internet công cộng, việc phân tách các lớp mạng nội bộ, thiết lập cơ chế giám sát nhiệt độ và cảnh báo tự động ngoại tuyến, cùng quy trình ứng phó khẩn cấp rút phích cắm thủ công vẫn là những biện pháp tối cần thiết để hạn chế tối đa các thiệt hại vật chất và bảo vệ chuỗi cung ứng thiết yếu.