Sơ đồ mã độc tấn công.
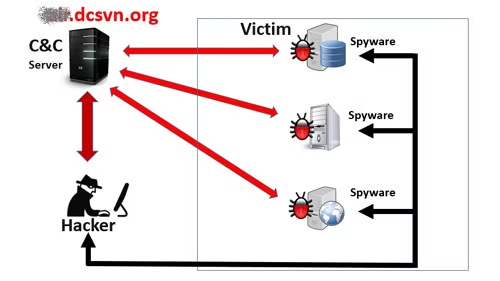
Sau khi hệ thống của VietnamAirlines bị hacker xâm nhập, thay đổi giao diện thì gần đây, liên tiếp các website cũng bị dính mã độc như: Website Liên đoàn Bóng đá Việt Nam VFF, web Sở Tài chính Nam Định, Sở Tài nguyên & Môi trường Thanh Hóa. Đặc biệt ngay cả web của Trung tâm chuyên đào tạo an ninh mạng (Athena) cũng bị hacker “hỏi thăm” và còn đăng tải những lời thách thức.
Trao đổi với phóng viên báo Tin tức ngày 9/8, ông Ngô Tuấn Anh, Phó chủ tịch phụ trách An ninh mạng của Bkav nói: “Mã độc tấn công Vietnam Airlines cũng xuất hiện tại nhiều cơ quan, doanh nghiệp khác. Mã độc này sau khi xâm nhập vào máy tính sẽ ẩn mình dưới vỏ bọc giả mạo là một phần mềm diệt virus. Nhờ đó, nó có thể ẩn mình trong thời gian dài mà không bị phát hiện. Mã độc có chức năng thu thập tài khoản mật khẩu, nhận lệnh cho phép hacker kiểm soát, điều khiển máy tính nạn nhân từ xa, thực hiện các hành vi phá hoại như xóa dấu vết, thay đổi âm thanh, hiển thị hình ảnh, mã hóa dữ liệu…”.
Trước sự việc nghiêm trọng này, Bkav đã phát hành công cụ quét và kiểm tra mã độc miễn phí, người sử dụng có thể tải công cụ kiểm tra tại link: Bkav.com.vn/ScanSpyware. Công cụ này không cần cài đặt mà có thể khởi chạy luôn để quét. Riêng người sử dụng Bkav Pro hoặc Bkav Endpoint sẽ được tự động cập nhật mẫu nhận diện mã độc này.
Khi phát hiện hệ thống có mã độc, quản trị viên cần lập tức báo cho các cơ quan chức năng để được hỗ trợ rà soát toàn bộ hệ thống mạng vì khi mã độc này đã xuất hiện có nghĩa là hệ thống đã bị xâm nhập.
Theo kết quả nghiên cứu của Bkav, 40% website tại Việt Nam tồn tại lỗ hổng và mỗi tháng có tới hơn 300 website bị tấn công nhưng năm 2016 sẽ chứng kiến sự nở rộ các cuộc tấn công bằng phần mềm gián điệp (spyware) đánh cắp thông tin vì vậy quan trọng nhất là… phòng hơn chống.
“Các vụ tấn công vẫn âm thầm diễn ra từng ngày, từng giờ. Các cuộc tấn công này thường “ăn theo” các sự kiện chính trị và có xu hướng diễn biến ngày càng phức tạp”, ông Tuấn Anh nói.
Coi trọng giám sát an toàn thông tin
Phía Hiệp hội an toàn thông tin Việt Nam (Vnisa) đã kêu gọi các tổ chức, doanh nghiệp cần đưa việc giám sát an toàn thông tin (ATTT) lên ưu tiên hàng đầu bởi các cuộc tấn công chưa có dấu hiệu dừng lại, chưa xác định hết quy mô mà tin tặc muốn xâm nhập và phá hoại.
Theo đó, cần có nhân viên/bộ phận chuyên trách hoặc thuê ngoài dịch vụ giám sát an ninh thông tin tổ chức; thực hiện sao lưu các dữ liệu hệ thống đầy đủ, định kỳ và bản lưu trữ phải ở vị trí an toàn về mặt vật lý nhằm đảm bảo khả năng phục hồi dữ liệu trong tình huống xấu nhất khi hệ thống dữ liệu chính bị phá hủy hoàn toàn.
Đối với các hệ thống quan trọng, cần thay đổi thường kỳ mật khẩu đăng nhập của các tài khoản đặc quyền – các tài khoản hệ thống có quyền hạn cao. Tránh sử dụng chung các định danh truy cập hệ thống.
Về lâu dài, cần có qui trình định kỳ thường xuyên rà soát các rủi ro có khả năng gây mất ANTT trên hệ thống và có phương án xử lý kịp thời. Thường xuyên tiến hành các diễn tập, đào tạo ANTT để nâng cao tính sẵn sàng và tinh nhuệ của đội ngũ quản trị hệ thống CNTT. Đầu tư các phương án tăng cường, gia cố về ANTT.
Đại diện Trung tâm Ứng cứu khẩn cấp Máy tính Việt Nam (VnCert) cho biết: VnCert đã phát hiện một số dấu hiệu tấn công của mã độc đặc biệt nguy hiểm trong các vụ tấn công mạng vừa qua.
Do đó, các đơn vị cần khẩn cấp theo dõi, ngăn chặn kết nối đến các tên miền playball.ddns.info; nvedia.ddns.info và air.dcsvn.org; đồng thời phải rà soát hệ thống và xáo các thư mục tập tin mã độc có kích thước tương ứng. Bên cạnh đó các chuyên gia của VnCert cũng đưa ra hướng dẫn kiểm tra mã MD5, SHA-1 của tập tin và cách thức xóa tập tin này.