Một ngày, các nhân viên ngân hàng phát hiện ra một máy ATM rỗng: không có tiền, không có dấu vết cạy phá và không mã độc... Sau khi các chuyên gia của Kaspersky Lab dành thời gian để giải quyết trường hợp bí ẩn này, họ không chỉ có thể hiểu được các công cụ tội phạm mạng sử dụng trong vụ cướp, mà còn tái tạo lại cuộc tấn công, phát hiện ra sự vi phạm an ninh tại ngân hàng.
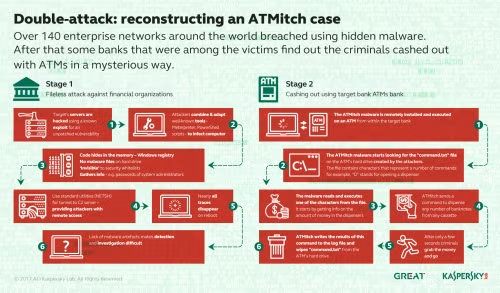 Phương thức tấn công ATM. |
Vào tháng 2/2017, Kaspersky Lab đã công bố kết quả điều tra vụ tấn công bí mật vào các ngân hàng: tội phạm mạng sử dụng mã độc trong bộ nhớ để xâm nhập vào mạng lưới ngân hàng. Nhưng tại sao chúng lại làm chuyện này? Vụ ATMitch đã cho chúng ta hiểu toàn bộ bức tranh.
Vụ điều tra bắt đầu ngay sau khi các chuyên gia pháp lý của ngân hàng khôi phục và chia sẻ hai tệp chứa các bản ghi phần mềm độc hại từ ổ cứng của máy ATM (kl.txt và logfile.txt) với Kaspersky Lab. Đây là các tệp duy nhất còn sót lại sau cuộc tấn công: không thể khôi phục các tệp nguy hiểm thực thi được vì sau vụ cướp, tội phạm mạng đã quét sạch mã độc. Nhưng những dữ liệu ít ỏi này cũng đủ để Kaspersky Lab tiến hành điều tra thành công.
Tấn công máy ATM từ xa
Trong các tệp nhật ký, các chuyên gia Kaspersky Lab đã có thể xác định được các phần thông tin bằng văn bản thuần túy đã giúp họ tạo ra các quy tắc YARA cho các nguồn mã độc công cộng và để tìm ra mẫu. Các quy tắc YARA – các chuỗi tìm kiếm cơ bản – giúp các nhà phân tích tìm, nhóm và phân loại các mẫu mã độc có liên quan và thu thập các kết nối giữa chúng dựa trên các mô hình hoạt động đáng ngờ trên hệ thống hoặc mạng lưới mà chia sẻ các điểm tương đồng.
Sau một ngày chờ đợi, các chuyên gia đã tìm thấy mẫu phần mềm độc hại mong muốn - "tv.dll", sau đó được đặt tên là ‘ATMitch’.
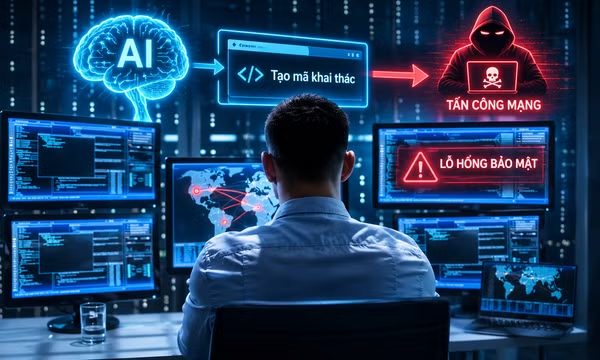
Phần mềm độc hại này được cài đặt và thực hiện từ xa trên một máy ATM của ngân hàng bị nhắm vào thông qua việc quản lý các máy ATM từ xa. Sau khi cài đặt và kết nối với máy ATM, mã độc ATMitch liên lạc với máy ATM như thể nó là một phần mềm hợp pháp. Nó cho phép kẻ tấn công thực hiện một số lệnh, ví dụ như thu thập thông tin về số tiền trong ATM. Hơn thế nữa, nó cung cấp khả năng phân phát tiền vào bất cứ lúc nào, chỉ với một nút bấm.
Thông thường, bọn tội phạm sẽ bắt đầu bằng cách lấy thông tin về số tiền mà một máy đang có. Sau đó, một tên tội phạm có thể gửi một lệnh để phân phát một số tiền mặt bất kỳ từ massette của ATM. Sau khi rút tiền theo cách kì lạ này, tội phạm mạng chỉ cần lấy tiền và đi. Một vụ cướp ATM như thế này chỉ mất vài giây!
Một khi máy ATM bị cướp xong, mã độc sẽ tự xóa dấu vết của nó.
Ai đứng đằng sau?
Vẫn chưa biết được ai đứng đằng sau những vụ tấn công này. Việc sử dụng mã khai thác nguồn mở, các tiện ích phổ biến của Windows và các tên miền không xác định trong suốt giai đoạn đầu của quá trình hoạt động khiến việc xác định nhóm chịu trách nhiệm là gần như không thể.
Tuy nhiên, mã độc “tv.dll” được sử dụng trong giai đoạn tấn công ATM chứa các nguồn tiếng Nga và các nhóm được biết đến có thể phù hợp với hồ sơ này là GCMAN và Carbanak.
Sergey Golovanov, nhà nghiên cứu bảo mật tại Kaspersky Lab cho biết: “Những kẻ tấn công này có thể vẫn còn hoạt động. Nhưng đừng hoảng sợ, việc chống lại các cuộc tấn công này đòi hỏi những kĩ năng cụ thể từ các chuyên gia bảo mật để bảo vệ các tổ chức bị nhắm đến. Việc vi phạm thành công và lôi kéo dữ liệu từ một mạng lưới chỉ có thể được thực hiện bằng các công cụ thông thường và hợp pháp. Sau vụ tấn công, bọn tội phạm có thể quét sạch tất cả dữ liệu có thể dẫn đến việc phát hiện ra chúng.
Để giải quyết những vấn đề này, pháp lý bộ nhớ trở nên vô cùng quan trọng đối với việc phân tích phần mềm độc hại và các chức năng của nó. Và như trường hợp của chúng tôi đã chứng minh rằng, một phản ứng gắn liền với hướng dẫn cẩn thận có thể giúp giải quyết ngay cả những tội phạm mạng được chuẩn bị hoàn hảo.”
Các sản phẩm của Kaspersky Lab đã phát hiện thành công các hoạt động sử dụng các phương thức, kĩ thuật này. Thông tin thêm về câu chuyện này và các quy tắc của Yara để phân tích pháp lý về những vụ tấn công này có thể tìm thấy trên Securelist.com.