Lộ thông tin từ đâu?
Nguy cơ rò rỉ mật khẩu bắt nguồn từ nhiều kênh khác nhau, trong đó các vụ vi phạm bảo mật tại doanh nghiệp và tổ chức chiếm phần lớn khiến hàng triệu tài khoản bị xâm phạm hàng năm.
Theo báo cáo của Công ty An ninh mạng Viettel, năm 2024, Việt Nam ghi nhận khoảng 14,5 triệu tài khoản bị rò rỉ, tương đương gần 12% trên toàn cầu. Đa số các mật khẩu này được người dùng tái sử dụng trên nhiều nền tảng, khiến tin tặc dễ dàng thực hiện các cuộc tấn công bằng phương pháp brute force và credential stuffing.
Trong đó, brute force là kỹ thuật tấn công phổ biến mà kẻ xấu sử dụng để dò tìm mật khẩu bằng cách thử tất cả các tổ hợp ký tự có thể một cách tự động và liên tục, cho đến khi tìm được mật khẩu đúng. Phương pháp này không cần dựa vào thông tin trước mà dùng sức mạnh tính toán để phá khóa.
Với sự trợ giúp của trí tuệ nhân tạo và công nghệ hiện đại, tốc độ brute force ngày càng được nâng cao, đặc biệt khi người dùng đặt mật khẩu yếu, ngắn hoặc dễ đoán. Ví dụ, nếu mật khẩu chỉ gồm 4 chữ số, hacker có thể thử hết 10.000 khả năng để tìm ra mật khẩu chính xác.
Thống kê từ nhóm Cybernews cũng cho thấy, kho dữ liệu chứa gần 19 tỷ mật khẩu bị lộ trên toàn cầu, trong đó chỉ có 6% là mật khẩu duy nhất, phần lớn còn lại là mật khẩu yếu và phổ biến như "admin", "password". Đáng chú ý, đã có nhiều vụ rò rỉ lớn từ các tập đoàn như LinkedIn, Adobe hay Facebook đã làm lộ hàng trăm triệu thông tin tài khoản, gây hậu quả nghiêm trọng cho cả người dùng cá nhân và doanh nghiệp.
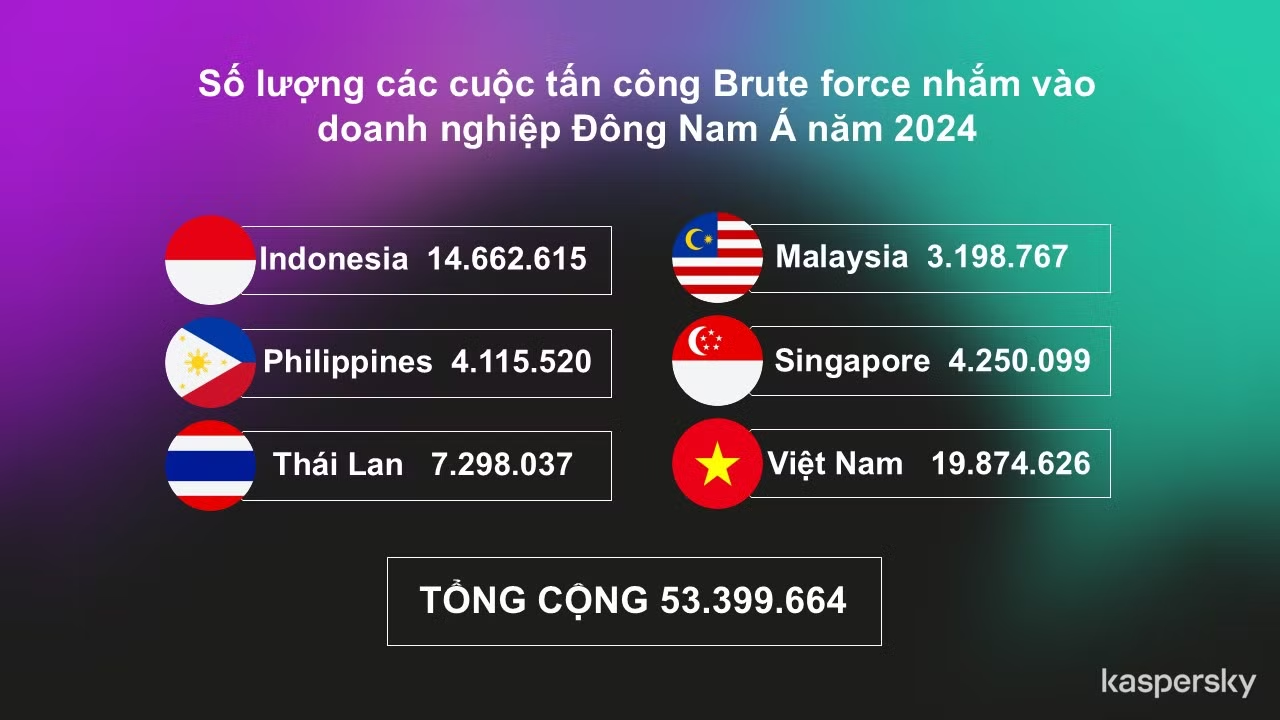
Một điểm yếu khác dễ bị khai thác là giao thức Remote Desktop Protocol (RDP) - công cụ kết nối và điều khiển máy tính từ xa rất phổ biến trong doanh nghiệp. Nếu không được bảo vệ tốt, RDP trở thành cánh cửa để hacker xâm nhập, chiếm quyền kiểm soát hệ thống. Các cuộc tấn công brute force nhắm vào RDP diễn ra liên tục, đặc biệt tại nhiều nước Đông Nam Á, trong đó các doanh nghiệp nhỏ và vừa thường là mục tiêu do hệ thống bảo mật chưa hoàn thiện.
Ông Adrian Hia, Giám đốc Điều hành tại khu vực châu Á - Thái Bình Dương của Kaspersky nhận định: “Mỗi ngày, Kaspersky ghi nhận trung bình hơn 145.000 lượt tấn công nhằm bẻ khóa mật khẩu và mã hóa, nhắm vào các doanh nghiệp tại Đông Nam Á. Con số này đặc biệt đáng lo ngại khi khu vực này đang thiếu hụt nghiêm trọng nhân lực an ninh mạng”.
Ngoài ra, các chuyên gia an ninh mạng cũng cảnh báo người dùng về nguy cơ từ việc cung cấp thông tin nhạy cảm cho chatbot hoặc các công cụ trí tuệ nhân tạo (AI). Những dữ liệu này có thể bị lưu trữ, sử dụng sai mục đích hoặc bị tin tặc đánh cắp, dẫn đến thiệt hại tài chính, mất uy tín và thậm chí đe dọa an ninh quốc gia.
Ông Hia nhấn mạnh: “Tội phạm mạng đang lợi dụng các công cụ AI để đẩy nhanh tốc độ bẻ khóa mật khẩu và phá mã hóa một cách đáng kể. Một khi xâm nhập thành công, kẻ tấn công có thể truy cập từ xa vào hệ thống máy tính mục tiêu. Hãy thử hình dung hậu quả nếu trong nội bộ doanh nghiệp có một ‘gián điệp số’ âm thầm hoạt động. Chính vì vậy, các doanh nghiệp tại Đông Nam Á cần nghiêm túc rà soát năng lực bảo mật CNTT hiện có và sớm nâng cấp năng lực phòng thủ an ninh mạng”.
Làm gì để bảo mật thông tin?
Trước tình hình trên, các chuyên gia từ Công ty An ninh mạng Viettel, Tập đoàn Kaspersky và ngành Công an đồng loạt khuyến nghị doanh nghiệp và người dùng cần nâng cao cảnh giác và áp dụng các biện pháp bảo mật đồng bộ. Việc xây dựng hệ thống giám sát an ninh mạng hoạt động liên tục 24/7, áp dụng mô hình quản trị Zero-Trust để kiểm soát chặt chẽ quyền truy cập, đồng thời rà soát và vá lỗi các lỗ hổng bảo mật định kỳ là những yêu cầu bắt buộc nhằm hạn chế tối đa nguy cơ tấn công.
Song song đó, doanh nghiệp cần đầu tư vào các công nghệ tiên tiến như hệ thống phát hiện và ứng phó sự cố (SOC), quản lý bề mặt tấn công (EASM) và công cụ phòng, chống tấn công từ chối dịch vụ (Anti-DDoS) để bảo vệ tài sản số hiệu quả. Việc nâng cao nhận thức và đào tạo nhân viên về an toàn thông tin cũng đóng vai trò then chốt, giúp hạn chế rủi ro do sai sót hoặc sơ suất của con người.
Người dùng cần tuyệt đối tránh chia sẻ mật khẩu hay thông tin nhạy cảm với bất kỳ nền tảng AI hoặc chatbot nào để không vô tình tạo cơ hội cho tội phạm mạng.
Đặc biệt, với các hệ thống sử dụng giao thức RDP, chuyên gia Kaspersky nhấn mạnh các biện pháp bảo vệ quan trọng như thiết lập mật khẩu mạnh, kích hoạt xác thực đa yếu tố (2FA), truy cập qua mạng VPN nội bộ và vô hiệu hóa tính năng khi không cần thiết. Các biện pháp này cùng với việc đóng các cổng mạng không sử dụng và sử dụng các giải pháp bảo mật chuyên sâu để giám sát, phát hiện sớm hành vi tấn công cũng là điều không thể thiếu.
Theo số liệu mới nhất, các nước trong khu vực Đông Nam Á như Indonesia và Malaysia đã chứng kiến sự gia tăng đáng kể số vụ tấn công brute force trong năm 2024, phản ánh rõ sự gia tăng của các nhóm tội phạm mạng sử dụng công nghệ cao để tấn công doanh nghiệp. Điều này đặt ra thách thức lớn cho hệ thống bảo mật trong khu vực, yêu cầu các tổ chức cần nâng cấp nhanh chóng năng lực phòng thủ, đồng thời xây dựng chiến lược an ninh mạng toàn diện.
Theo các chuyên gia an ninh mạng, năm 2025 được dự báo là thời điểm các cuộc tấn công mạng tiếp tục gia tăng về quy mô và độ tinh vi, đặc biệt với sự hỗ trợ ngày càng mạnh mẽ của trí tuệ nhân tạo trong việc tự động hóa các hành vi tấn công. Trong bối cảnh đó, việc bảo vệ mật khẩu và dữ liệu cá nhân trở thành ưu tiên hàng đầu, đòi hỏi sự kết hợp giữa công nghệ hiện đại, quy trình quản trị nghiêm ngặt và ý thức tự bảo vệ của từng cá nhân, tổ chức.