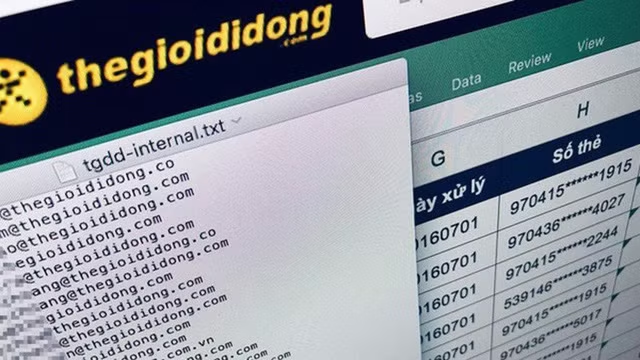
Liên quan đến thông tin về khả năng khách hàng sử dụng dịch vụ của Công ty cổ phần Đầu tư Thế giới Di động (MWG) bị lộ, lọt một số thông tin cá nhân, Cục An toàn thông tin, Trung tâm VNCERT (đơn vị chức năng của Bộ Thông tin và Truyền thông - TT&TT), đã cử cán bộ kỹ thuật trực tiếp làm việc với MWG để hỗ trợ.
Đến thời điểm ngày 9/11, Cục chưa nhận thấy có dấu hiệu tấn công vào các thành phần hệ thống liên quan tới thông tin cá nhân bị công bố. Cục An toàn thông tin sẽ tiếp tục phối hợp với MWG và các cơ quan chức năng liên quan kiểm tra, rà soát.
Bên cạnh đó, các thông tin quan trọng của thẻ tín dụng khách hàng không được lưu trữ trên hệ thống do MWG quản lý. Thông thường, trong quá trình thanh toán trên máy đọc thẻ tại các điểm bán (POS) và giao dịch trực tuyến qua trang web, thông tin liên quan đến thẻ tín dụng của khách hàng được mã hóa và chuyển sang ngân hàng hoặc tổ chức cung ứng dịch vụ trung gian thanh toán theo quy định của Ngân hàng Nhà nước Việt Nam.
Với thực trạng nhận thức hiện nay của một bộ phận người dùng, cơ quan, tổ chức, doanh nghiệp ở Việt Nam về việc bảo vệ thông tin cá nhân thì thông tin email có thể được thu thập từ nhiều nguồn khác nhau đã từng lộ, lọt trước đây hoặc thông qua lừa đảo.
Cục An toàn thông tin nhận định, xu hướng tấn công mạng để khai thác thông tin cá nhân của người dùng trở nên đặc biệt phổ biến trong năm 2018. Điển hình là tháng 7/2018, truyền thông đưa tin 1,5 triệu khách hàng của SingHealth bị lộ, lọt, trong đó có cả thông tin của Thủ tướng Singapore Lý Hiển Long. Mới đây nhất, tháng 10/2018, truyền thông cũng đưa tin Lầu Năm Góc (Hoa Kỳ) cũng bị lộ thông tin của 30.000 nhân viên.
Tại Việt Nam, mới đây cũng xuất hiện một số vụ việc ảnh hưởng đến dư luận xã hội khi có thông tin cho rằng người sử dụng dịch vụ trên mạng bị lộ, lọt thông tin cá nhân như: Thư điện tử, số thẻ tín dụng, lịch sử giao dịch ngân hàng, giao dịch thương mại điện tử do đối tượng tấn công tăng cường thu thập thông tin cá nhân phục vụ các chiến dịch tấn công mạng, đặc biệt là phục vụ tấn công lừa đảo (phishing).
Để tiếp tục tăng cường hơn nữa công tác bảo đảm an toàn thông tin (ATTT), đặc biệt là bảo vệ thông tin cá nhân, bảo vệ quyền và lợi ích hợp pháp của người dùng, doanh nghiệp, tổ chức, Cục An toàn thông tin khuyến cáo: Các tổ chức, doanh nghiệp tăng cường triển khai các biện pháp quản lý và kỹ thuật nhằm bảo đảm ATTT cho hệ thống thông tin phục vụ hoạt động nội bộ cũng như cung cấp dịch vụ trên mạng cho người sử dụng. Chủ động rà soát các điểm yếu, lỗ hổng trên hệ thống thông tin; theo dõi, giám sát phát hiện sớm nguy cơ, dấu hiệu tấn công mạng, kịp thời xử lý các vấn đề phát sinh.
Với những doanh nghiệp không chuyên hoặc chưa có đội ngũ cán bộ chuyên trách về ATTT, Cục An toàn thông tin khuyến nghị ưu tiên sử dụng dịch vụ bảo đảm ATTT chuyên nghiệp do doanh nghiệp ATTT uy tín cung cấp. Đặc biệt là dịch vụ được cung cấp bởi các doanh nghiệp trong nước như: Viettel, VNPT, CMC, BKAV, FPT,...
Khi phát hiện nguy cơ, dấu hiệu lộ, lọt thông tin cá nhân của người sử dụng, cần nhanh chóng khắc phục và kịp thời thông báo cho Cục ATTT và các cơ quan chức năng có thẩm quyền liên quan để phối hợp xử lý kịp thời các vấn đề phát sinh.
Các tổ chức, doanh nghiệp cung cấp dịch vụ có thu thập, lưu trữ, xử lý, truyền gửi thông tin cá nhân, đề nghị tuân thủ, thực hiện đúng các quy định tại mục 2 Chương II Luật an toàn thông tin mạng để bảo vệ thông tin cá nhân của người sử dụng.
Các hoạt động thu thập, lưu trữ, xử lý, truyền gửi cần phải được áp dụng giải pháp kỹ thuật để mã hóa, tuân thủ các tiêu chuẩn, quy chuẩn kỹ thuật bảo đảm ATTT tránh để lộ, lọt thông tin cá nhân, ảnh hưởng đến quyền và lợi ích hợp pháp của người sử dụng.
Người sử dụng cần cân nhắc kỹ lưỡng trước khi cung cấp thông tin cá nhân của mình cho các dịch vụ trên mạng. Luôn có thói quen kiểm tra, định kỳ thay đổi các thông tin xác thực để giảm thiểu nguy cơ lộ, lọt, mất ATTT cá nhân.
Bất cứ hành vi tấn công mạng trái phép gây ảnh hưởng tới quyền và lợi ích hợp pháp của tổ chức, doanh nghiệp và người sử dụng đều là hành vi vi phạm pháp luật.