Phân tích của các chuyên gia về hai trường hợp cuối cho thấy, các mã đã được phát tán trước khi trở nên sẵn sàng và đầy đủ, đây là một tình huống bất thường đối với những kẻ tấn công có nguồn lực tốt.
Theo Kaspersky Lab, từ tháng 4 đến cuối tháng 6 đã chứng kiến những bước phát triển đáng kể trong các cuộc tấn công nhắm mục tiêu bởi các mối đe doạ từ Nga, Anh, Hàn Quốc và Trung Quốc.
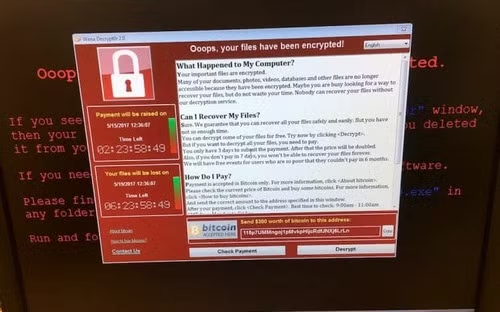 Mã độc WannaCry đã lây lan toàn cầu nhanh chóng trong quý 2/2017. |
Những phát triển này đã tác động mạnh tới an ninh mạng của các doanh nghiệp trên toàn thế giới, gây thiệt hại lớn về an ninh thông tin cũng như tài chính.
Tuy nhiên, theo cảnh báo của các chuyên gia mạng, những quốc gia trên được cho là đứng sau sự lan truyền của WannaCry và ExPetr chưa phải là cuối cùng.
Cùng quan điểm này, Microsoft mới đây cũng đã công bố báo cáo an ninh mạng, phiên bản 22 (SIR Volume 22) nhằm đưa ra tầm nhìn toàn cảnh và chi tiết về xu hướng tấn công của mã độc, đồng thời cảnh báo những nguy cơ hiểm họa dựa trên phân tích các thông tin mã độc từ hơn 100 thị trường và khu vực khắp toàn cầu.
Trong phiên bản số 22, Microsoft đã chỉ rõ, hiện nay hiểm họa thường thay đổi nhanh chóng. Cụ thể, ngày càng nhiều người sử dụng “đám mây” nhiều hơn nên tần suất và độ phức tạp của các cuộc tấn công lên người dùng và doanh nghiệp trên “đám mây” gia tăng.
Có thể thấy, từ quý 1/2016 đến quý 1/2017, con số tài khoản người dùng đám mây trên nền tảng Microsoft bị tấn công tăng đến 300%. Số lượng cố đăng nhập tài khoản từ địa chỉ IP độc hại đã tăng 44% cùng kỳ, so với Q1/2016.
Do khó tấn công nên dịch vụ đám mây như Microsoft Azure là mục tiêu lâu năm của hacker và các cuộc tấn công kiểu này có quy mô rất lớn, diễn ra khắp toàn cầu. Theo đó, hơn 2/3 các cuộc tấn công vào các dịch vụ Azure trong quý 1/2017 là từ địa chỉ IP thuộc Trung quốc và Mỹ, tương ứng với các con số 35,1% và 32,5%. Triều tiên đứng thứ ba chiếm 3,1%, phần còn lại là từ 116 các quốc gia và khu vực khắp toàn cầu.
Ransomware ảnh hưởng đến các quốc gia và khu vực trên thế giới theo các mức độ khác nhau. Cụ thể, ransomware có tỷ lệ thấp nhất tại Nhật bản (0,012% vào tháng 3/2017), Trung quốc (0,014%) và Mỹ (0,02%), tuy nhiên tấn công châu Âu cao nhất.
Nhiều quốc gia châu Âu, bao gồm cả Cộng hòa Séc (0,17%), Ý (0,14%), Hungary (0,14%), Tây Ban Nha (0,14%), Romania (0,13%), Croatia (0,13%) và Hy Lạp (0,12%) bị ransomware tấn công ở tỷ lệ cao hơn nhiều so với tỷ lệ trung bình trên toàn thế giới trong tháng 3/2017.
Trong khi đó, theo thống kê của Kaspersky Lap, thì quý 2/2017, nổi bật là sự kiện ba lỗ hổng zero-day của Windows đã bị nhóm hacker nói tiếng Nga Sofacy và Turla sử dụng.
Ngoài ra, cuộc tấn công WannaCry vào ngày 12/5 và cuộc tấn công của ExPetr vào ngày 27/6 cũng đáng để thế giới lo ngại mặc dù bản chất và mục tiêu rất khác nhau.
Ví dụ, trong trường hợp của WannaCry, sự lây lan toàn cầu nhanh chóng và nguy hiểm của nó đã gây chú ý đến tài khoản Bitcoin, nhưng thực tế cuộc tấn công WannaCry là phá hủy dữ liệu.
Các chuyên gia của Kaspersky Lab cũng đã khám phá thêm mối quan hệ giữa nhóm Lazarus và WannaCry. Hình mẫu của mã độc phá hoại cải trang thành ransomware đã xuất hiện một lần nữa trong cuộc tấn công ExPetr.
Theo đó, ExPert nhắm vào các tổ chức ở Ukraine, Nga và các nơi khác ở châu Âu cũng với mục tiêu phá hoại. Nhưng thật sự động cơ đằng sau các cuộc tấn công này, nhiều đồn đoán vẫn còn là một bí ẩn.
Ông Juan Andres Guerrero-Saade, chuyên gia nghiên cứu bảo mật cao cấp, Nhóm nghiên cứu và phân tích toàn cầu, Kaspersky Lab cho rằng: “Khi tình báo mạng, phá hoại và tội phạm phát triển tràn lan, việc quan trọng nhất là tất cả những công ty bảo mật cần phải làm việc cùng nhau và chia sẻ kiến thức tiên tiến để bảo vệ tốt hơn, chống lại tất cả các mối đe dọa”.