Hãng bảo mật danh tiếng Dr.Web (Nga) mới đây đưa ra một báo cáo cho thấy hiện có gần 600.000 máy tính sử dụng hệ điều hành Mac OS X của Apple, đa phần tại Mỹ và Canađa, đang bị nhiễm một loại virút có tên là Flashback.
Theo chuyên gia bảo mật Sorokin Ivan của Dr.Web, Flashback là một loại virút "Con ngựa Thành Troa" được phát hiện lần đầu tiên từ tháng 9/2011, được thiết kế để che giấu dưới dạng phần mềm cài đặt Adobe Flash Player, hiển thị dưới dạng biểu tượng Flash player.
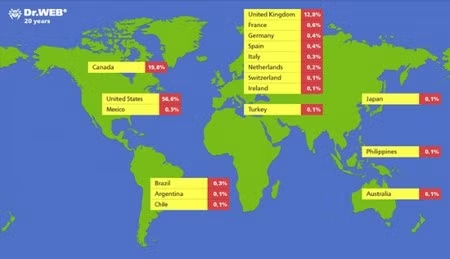 Bản đồ lây nhiễm virus Flashback trên toàn cầu. Nguồn: Internet. |
Khi người sử dụng vô tình cài đặt Flashback lên máy tính Mac của mình, phần mềm này sẽ tìm kiếm các thông tin bao gồm tên sử dụng và mật khẩu được lưu trữ trên máy tính. Ngoài ra, Flashback còn tự động chèn mã độc của mình vào trình duyệt web và các phần mềm khác để lưu lại thông tin đăng nhập và mật khẩu của người sử dụng rồi gửi ra bên ngoài cho tin tặc.
Báo cáo của Dr.Web được đưa ra không lâu sau khi Apple tuyên bố hệ điều hành Mac OS X an toàn và bảo mật hơn hẳn so với Windows. Đến nay, nhiều người vẫn tin rằng hệ điều hành Mac OS X của Apple là an toàn và “miễn nhiễm” với virút nên không ít người sử dụng máy tính Mac không quá quan tâm đến việc cài đặt phần mềm bảo mật trên máy tính của mình.
Thực tế, hệ điều hành Mac OS X của Apple cũng bị lây nhiễm virút và các phần mềm gây hại, tương tự như Windows nhưng vì số lượng người sử dụng máy tính Mac vẫn còn ít hơn so với Windows, nên việc lây nhiễm những loại virút có tính chất toàn cầu hiếm khi xảy ra nên ít khi được nhắc đến.
Hiện Apple đã phát hành bản vá lỗi mới nhất cho hệ điều hành Mac OS X để khắc phục lỗ hổng bảo mật mà Flashback có thể khai thác, nhưng hãng không thừa nhận lỗ hổng bảo mật trên hệ điều hành của mình, mà chỉ gọi đây là một phiên bản cập nhật thông thường.
Anh Quân (Theo Cnet)