Theo báo cáo này, các thị trường mới nổi thuộc khu vực là những quốc gia bị mã độc tấn công mạnh nhất. Hầu hết, những địa chỉ đầu bảng toàn cầu về nguy cơ bị mã độc tấn công, trong quý đầu năm 2017 đều là các nước kinh tế đang phát triển tại khu vực.
Châu Á thuộc những điểm dễ bị mã độc tấn công nhất
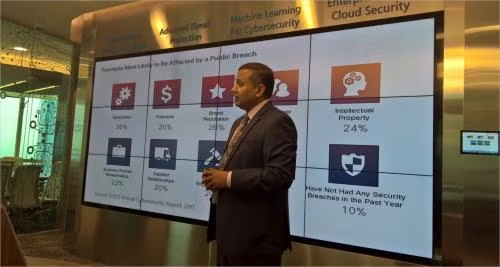 Ông Keshav Dhakad, Giám đốc khối phòng chống tội phạm mạng, Microsoft châu Á chia sẻ báo cáo mới nhất của Microsoft. |
Báo cáo chỉ ra rằng, Bangladesh và Pakishtan là 2 quốc gia có tỉ lệ bị mã độc tấn công cao nhất thế giới. Sau đó là 2 quốc gia Đông Nam Á: Campuchia và Indonesia. Ước tính, cứ 4 máy thì có 1 máy tính bị mã độc tấn công trong thời gian từ tháng 1 đến tháng 3/2017.
Các vùng đối mặt với hiểm họa mã độc khác có thể kể đến là Myanmar, Nepal, Thái Lan, Việt Nam với tỉ lệ trên 20% trong quý đầu năm 2017. Con số này thậm chí còn nhiều hơn gấp đôi chỉ số bị mã độc tấn công trung bình của toàn cầu là 9%.
Tuy nhiên, các thị trường có độ trưởng thành CNTT cao như Úc, Hồng Kông, Nhật bản, New Zealand và Singapore thì lại có tỉ lệ tốt hơn thế giới. Trong thực tế, Nhật Bản được xếp loại là quốc gia an toàn nhất với chỉ 2% máy tính bị sự cố mã độc.
Tấn công ransomware gia tăng
Ransomware là một trong những họ mã độc nổi tiếng năm 2017. Trong nửa đầu năm nay, 2 làn sóng tấn công ransomware là WannaCrypt và Petya, đã khai thác lỗ hổng phần mềm của các hệ điều hành đã “về hưu” của Windows, làm tê liệt hàng ngàn thiết bị, mã hóa dữ liệu trên đó, cản trở truy cập đến dữ liệu. Điều này không chỉ gây phiền phức cho người dùng cá nhân mà còn làm gián đoạn vận hành của nhiều doanh nghiệp.
Các cuộc tấn công tập trung tại châu Âu nên nhiều nước châu Á không bị ảnh hưởng. Trong thực tế, Nhật Bản và Trung Quốc nằm trong danh sách 2 quốc gia ít bị ảnh hưởng nhất bởi tấn công ransomware. Một trong những ngoại lệ là Hàn Quốc - quốc gia đứng thứ 2 về tỉ lệ bị ransomware tấn công toàn cầu.
Những kẻ tấn công đánh giá vài tiêu chí khi định hướng tấn công khu vực, ví dụ như GDP, tuổi trung bình của người sử dụng máy tính và các phương thức chi trả tiền.
Ngôn ngữ khu vực cũng là một trong những tiêu chí quan trọng để tấn công thành công hay không vì chúng sẽ phải ra thông điệp để thuyết phục khách hàng thực thi các file nhúng mã độc vào máy.
Trên toàn cầu, Win32/Spora trở thành họ ransomware lây lan nhanh nhất, cũng là loại phổ cập nhất trong tháng 3/2017 khắp toàn cầu. Spora mã hóa các đuôi file phổ biến như .doc, .docx, .pdf, .jpg, .xls, .xlsx và .zip. Họ ransomware này có khả năng tạo bọ, lây lan nhanh khắp cả các máy tính trong mạng.
Các tài khoản đám mây và dịch vụ trong tầm tay tội phạm mạng
Dịch chuyển lên đám mây đang gia tăng, đám mây đã trở thành địa chỉ trung tâm của mọi tổ chức. Đây cũng là nơi lưu mọi dữ liệu quý và các tài sản số hóa, trở thành đích ngắm của tội phạm mạng.
Báo cáo an ninh mạng SIR nhấn mạnh con số 300% tài khoản đám mây của người dùng và tổ chức bị tấn công so với cùng kỳ năm ngoái, đồng thời cũng chia sẻ lượng đăng nhập từ các địa chỉ IP chứa mã độc gia tăng 40%.
Hơn thế, đa số các cuộc tấn công diễn ra là vì tài khoản được quản lý lỏng lẻo, mật khẩu yếu, dễ đoán; tiếp theo là các cuộc tấn công lừa đảo có chủ đích và xâm phạm dịch vụ của đơn vị đối tác.
Vì tần suất và độ tinh vi của cuộc tấn công vào tài khoản người dùng trong các đám mây đang gia tăng, người dùng cần gia tăng bảo mật hơn nữa, ngoài bảo vệ bằng mật khẩu và xác thực.
Xây dựng niềm tin trong thế giới số bằng các biện pháp tăng cường an ninh mạng
Vì các hiểm họa tiếp tục phát triển mạnh mẽ, các doanh nghiệp và tổ chức cần đảm bảo có một nền tảng an ninh mạng vững vàng và luôn có những thực hành tốt nhất để bảo vệ môi trường kỹ thuật số, phát hiện sớm hiểm họa và đáp trả các cuộc tấn công. Dưới đây là bốn thực hành tốt nhất được đề xuất:
• Không làm việc trong các điểm Wi-Fi công cộng: nơi kẻ tấn công có thể nghe hoặc nhìn lén, chụp lại đăng nhập và mật khẩu và truy cập vào dữ liệu cá nhân.
• Thường xuyên cập nhật hệ điều hành và các phần mềm khác để đảm bảo các bản vá lỗi mới nhất được cài đặt. Điều này làm giảm nguy cơ bị khai thác lỗ hổng bảo mật.
• Giảm nguy cơ tài khoản đăng nhập: Chia sẻ kỹ với người dùng để họ tránh sử dụng mật khẩu đơn giản và thực thi các phương pháp xác thực nhiều yếu tố, chẳng hạn như Azure Multi-Factor Authentication (MFA) có thể đưa ra 2 bước để xác thực, giúp bảo vệ được dữ liệu quan trọng.
• Thi hành chính sách bảo mật mà kiểm soát quyền truy cập vào dữ liệu nhạy cảm và giới hạn truy cập mạng công ty chỉ cho người dùng, địa điểm, thiết bị và hệ điều hành thích hợp. Các chính sách này có thể tự động chặn người dùng mà không có uỷ quyền thích hợp hoặc cung cấp đề xuất bao gồm đặt lại mật khẩu và nhiều yếu tố xác thực thi hành.