Một loại virus lợi dụng tiến trình chuẩn svchost.exe trên máy tính để ăn sâu vào hệ thống và “tái sinh” có dấu hiệu tăng cao tại Việt Nam. Hệ thống giám sát và cảnh báo mã độc của Bkav ghi nhận, có gần 96.000 máy bị nhiễm loại virus này, chỉ tính riêng trong tháng 8.
Một chiến dịch tấn công bằng virus mới có tên SPECTRALVIPER vừa được phát hiện, nhắm vào máy tính của hàng loạt doanh nghiệp lớn và người dùng tại Việt Nam qua lỗ hổng SMB. Theo đó, có khoảng 1,5 triệu máy tính Việt Nam đứng trước nguy cơ bị virus tấn công.
Ngày 1/6, cảnh sát châu Âu thông báo đã đánh sập hệ thống phát tán FluBot, một loại virus máy tính được phát tán thông qua tin nhắn SMS để xâm nhập điện thoại sử dụng hệ điều hành Android và đánh cắp dữ liệu.
Nếu bạn say mê virus máy tính và sở hữu khoản tiền lớn, bạn có thể mua chiếc máy tính xách tay sản xuất năm 2008 bị nhiễm 6 loại virus khét tiếng nhất lịch sử.
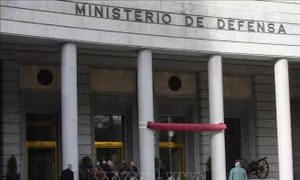
Truyền thông Tây Ban Nha ngày 26/3 đưa tin mạng nội bộ Bộ Quốc phòng nước này đã bị một virus máy tính tấn công với mục đích đánh cắp các bí mật quân sự công nghệ cao.
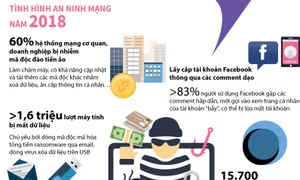
Năm 2018, thiệt hại do virus máy tính gây ra đối với người dùng Việt Nam đã lên mức kỷ lục 14.900 tỷ đồng, tương đương 642 triệu USD, nhiều hơn 21% so với mức thiệt hại của năm 2017.
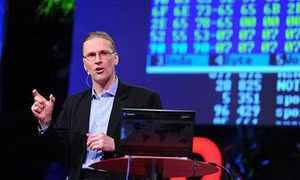
Hội thảo “An toàn thông tin 4.0 - Thực trạng và sáng kiến” sẽ diễn ra tại Hà Nội vào ngày 18/1, nhằm cung cấp tình hình an toàn thông tin trên thế giới cũng như tại Việt Nam. Đặc biệt, ông Mikko Hypponen, người được mệnh danh là “cha đẻ” của khái niệm “diệt virus”, "huyền thoại của làng bảo mật thế giới” sẽ tham dự hội thảo.
Ngày 1/7, Cơ quan an ninh nhà nước Ukraine (SBU) cho biết, các cơ quan an ninh Nga dính líu tới một vụ tấn công mạng hôm 27/6 vốn bắt đầu từ Ukraine, sau đó lan ra toàn thế giới, nhằm phá hủy các dữ liệu quan trọng và lan truyền nỗi sợ hãi.
Các chuyên gia an ninh mạng cho rằng Petwrap, mã độc mới đang hoành hành tại nhiều công ty đa quốc gia và các tập đoàn lớn trên thế giới này vẫn tiếp tục nhắm đến những "điểm yếu" của phần mềm Windows và tới mục tiêu ban đầu là Ukraine.
Trung tâm Ứng cứu Khẩn cấp Virus Máy tính Quốc gia Trung Quốc (CVERC) và Công ty phần mềm AsiaInfo ngày 17/5 đã phát hiện một loại virus máy tính có tên là “UIWIX” với khả năng lây nhiễm tương tự cách thức của loại virus tống tiền khét tiếng WannaCry.
Hàng loạt chính phủ và doanh nghiệp ở châu Á ngày 16/5 đã thông báo hệ thống máy tính của họ bị rối loạn vì nhiễm virus WannaCry do cuộc tấn công mạng toàn cầu trong những ngày qua. Các chuyên gia an ninh mạng dự báo tốc độ lây lan của các virus tin tặc này dự kiến sẽ còn tăng nhanh.
Mã độc trên di động sẽ tiếp tục tấn công một số lượng không nhỏ người dùng trong năm 2015. Đồng thời, các “cơn mưa” link độc hại tiếp tục được kẻ xấu phát tán trên mạng xã hội.
Theo thống kê của Kaspersky, trong quý 3 có rất nhiều tập tin đính kèm độc hại trong các email được gửi. Ba nguồn phát tán thư rác hàng đầu gồm có Mỹ (14%), Nga (6,1%) và Việt Nam ( 6%).