Ngày 13/11, Cơ quan Cảnh sát châu Âu (Europol) cho biết đang tiến hành giai đoạn mới nhất của “Chiến dịch Endgame” trên 10 quốc gia, trong đó có cả Mỹ, chiến dịch nhắm vào các phần mềm độc hại Rhadamanthys, VenomRAT và Elysium.
Thụy Sĩ đang đối mặt với một làn sóng tấn công mạng nghiêm trọng khi nhóm tin tặc khét tiếng Akira đã nhắm vào khoảng 200 doanh nghiệp trong nước, sử dụng phương thức tống tiền ransomware tinh vi và nguy hiểm.
Trong 2 ngày 15 và 16/9, Tòa án nhân dân thành phố Hà Nội đã mở phiên tòa xét xử sơ thẩm bị cáo Nguyễn Văn Anh (sinh năm 1994, ở tại phường Nhân Chính, quận Thanh Xuân, Hà Nội), Nguyễn Đức Hiếu (sinh năm 1996, nhân viên Công ty cổ phần chứng khoán Kỹ Thương), Đỗ Khắc Tiến (sinh năm 1996, trú tại xã Đông Kết, huyện Khoái Châu, tỉnh Hưng Yên) và 10 bị cáo khác về tội “Xâm nhập trái phép vào mạng máy tính, mạng viễn thông hoặc phương tiện điện tử của người khác” theo quy định tại Điều 289 - Bộ luật Hình sự.
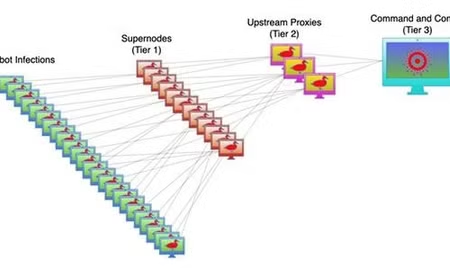
Botnet hay còn gọi là mạng lưới các thiết bị công nghệ bị nhiễm phần mềm độc hại, được tội phạm mạng rao bán trên các trang web "đen" (dark web), kênh Telegram ẩn với giá chỉ từ 99 đô la Mỹ. Thậm chí, lợi dụng vai trò tinh vi của botnet, các tội phạm mạng còn triển khai dịch vụ tạo botnet để đẩy mạnh tần suất tấn công với quy mô lớn.
Theo báo cáo mới nhất của Kaspersky Security Network (KSN), 1.120 nhân viên tại doanh nghiệp vừa và nhỏ (DNVVN) Việt Nam đã đối mặt với phần mềm độc hại hoặc phần mềm không mong muốn được ngụy trang dưới dạng ứng dụng doanh nghiệp từ tháng 1 – 5/ 2023.
Cảnh sát Singapore đã phải lên tiếng cảnh báo người dân về hình thức lừa đảo mới liên quan đến bánh trung thu đã khiến nhiều nạn nhân sập bẫy và mất số tiền rất lớn.
Chính quyền Mỹ cho biết một chiến dịch thực thi pháp luật quốc tế đã đánh sập nền tảng phần mềm độc hại Qakbot khét tiếng thường được nhiều tội phạm mạng sử dụng rộng rãi.
Phóng viên TTXVN tại châu Phi dẫn số liệu vừa công bố của Công ty an ninh mạng Kaspersky cho biết trong năm qua, có tới 47% máy tính của các hệ thống điều khiển công nghiệp (ICS) ở châu Phi đã bị tấn công bằng phần mềm độc hại, cao hơn so với tỉ lệ 40% ở cấp độ toàn cầu.
Các nhà điều tra đã bắt một nhân vật chủ chốt đằng sau chương trình phần mềm độc hại Raccoon Infostealer ở Hà Lan sau khi anh ta chạy trốn giao tranh ở Ukraine.
Một tòa phúc thẩm của Mỹ đã ra phán quyết cho phép Facebook có thể theo đuổi vụ kiện công ty an ninh mạng tư nhân NSO của Israel với cáo buộc khai thác lỗ hổng trong ứng dụng nhắn tin WhatsApp của hãng này để cài đặt phần mềm độc hại, qua đó cho phép do thám 1.400 người dùng trên thế giới.
Liên hợp quốc (LHQ) ngày 19/7 cảnh báo rằng một số chính phủ đã sử dụng phần mềm độc hại Pegasus trên điện thoại do công ty tư nhân NSO (Israel) phát triển để thực hiện các hoạt động do thám trái phép, đồng thời nhấn mạnh cần quản lý tốt hơn công nghệ giám sát này.
Ngày 18/7, báo chí quốc tế đưa tin nhiều chính trị gia, giám đốc điều hành doanh nghiệp, nhà báo và các nhà hoạt động trên thế giới đã bị thu thập dữ liệu thông qua phần mềm độc hại Pegasus do công ty tư nhân NSO của Israel phát triển.
Các nhà nghiên cứu tại hãng an ninh Red Canary cho biết trên thế giới có gần 30.000 chiếc máy tính MacBook do Apple sản xuất đã bị nhiễm một loại phần mềm độc hại bí ẩn.
Kaspersky đã phát hiện hai sự cố tấn công APT nhắm vào hoạt động nghiên cứu về COVID-19 - một công ty dược phẩm và một cơ quan của Bộ Y tế, được thực hiện vào ngày 25/9/20 và 27/10/20.
Tập đoàn công nghệ Microsoft của Mỹ ngày 17/12 cho biết đã phát hiện phần mềm độc hại trong các hệ thống của hãng này liên quan đến một chiến dịch tấn công mạng quy mô lớn mà các nhà chức trách Mỹ mới phát giác trong tuần này.
Theo nghiên cứu mới được công bố, một phần mềm độc hại có thể xâm nhập vào máy tính của các kỹ sư sinh học, bí mật tráo đổi một đoạn trong cấu trúc ADN của mẫu vật, cho phép tạo ra một đoạn mã mới. Hậu quả là một dạng độc tố, virus nguy hiểm sẽ được tạo ra trong điều kiện phòng thí nghiệm.
SINGAPORE – Media OutReach – Tập đoàn Microsoft đã hành động quyết liệt để phá vỡ Trickbot, một trong những mạng botnet khét tiếng nhất thế giới và cũng là nhà phân phối nhiều phần mềm độc hại (malware) và mã độc tống tiền (ransomware).
Các chuyên gia an ninh của Google đã phát hiện ra một hoạt động tấn công "vô tội vạ" nhằm vào các điện thoại iPhone trong khoảng thời gian ít nhất hai năm, trong đó sử dụng các trang thông tin điện tử để cấy phần mềm độc hại nhằm truy cập ảnh, vị trí của người dùng và các dữ liệu khác.
Ngày 16/5, cảnh sát châu Âu và Mỹ cho biết đã triệt phá một mạng lưới tội phạm quốc tế quy mô lớn trên mạng, trong đó chúng sử dụng phần mềm độc hại để ăn cắp 100 triệu USD từ hàng chục nghìn nạn nhân của các nước.