Các chuyên gia tại công ty đã tiến hành kiểm tra một số smartphone chạy nhiều phiên bản của hệ điều hành Android và iOS để tìm hiểu xem thiết bị trao đổi những dữ liệu gì khi được kết nối sạc bằng PC hoặc máy Mac. Kết quả kiểm tra chỉ ra rằng, điện thoại di động để lộ một chuỗi dữ liệu trong khi “handshake” (quá trình kết nối thiết bị với PC/ Mac) bao gồm: tên thiết bị, nhà sản xuất, loại, số series, thông tin firmware, thông tin hệ điều hành, hệ thống tập tin/danh sách tập tin, ID chip. Lượng dữ liệu được gửi đi khi handshake tùy thuộc vào thiết bị và máy tính, nhưng mỗi smartphone trao đổi bộ thông tin cơ bản như nhau như tên thiết bị, nhà sản xuất, số series, v.vv…
Vậy đây có phải là vấn đề về bảo mật không? Theo Kaspersky Lap thì về gián tiếp thì chính là nó. Bởi gần như lúc nào, smartphone cũng kề bên chủ nên nó là công cụ duy nhất để bất kì người nào có hứng thú thu thập thông tin cho những lần sử dụng tiếp theo.
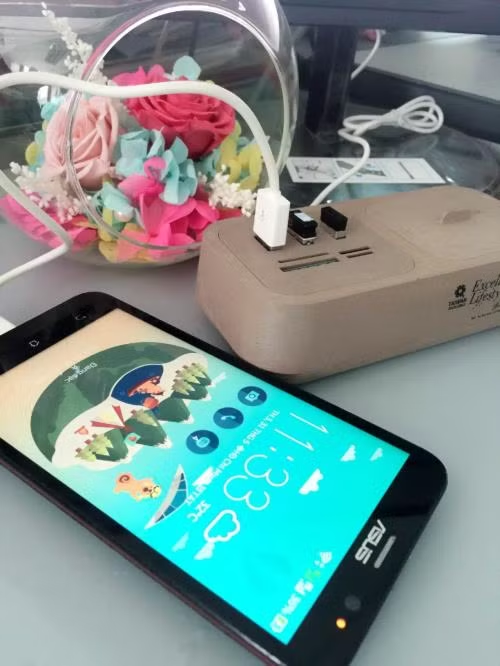 Sạc thiết bị di động có thể đặt dữ liệu vào vòng nguy hiểm. |
Vào năm 2014, một ý tưởng đã được trình bày tại Black Hat rằng điện thoại di động có thể bị lây nhiễm với phần mềm độc hại chỉ đơn giản bằng cách cắm sạc cho nó vào nguồn sạc giả mạo. Và giờ đây, 2 năm sau lần công bố chính thức đó, chuyên gia tại Kaspersky Lab đã mô phỏng lại thành công kết quả. Chỉ sử dụng một PC thông thường và cáp USB micro chuẩn, trang bị bộ lệnh đặc biệt (được gọi là AT-command), các nhà nghiên cứu đã có thể flash lại smartphone và lặng lẽ cài ứng dụng root vào thiết bị. Mặc dù không sử dụng phần mềm độc hại nào nhưng việc này đã góp phần gây hại đến smartphone.
Mặc dù thông tin về các trường hợp thực tế về nguồn sạc giả mạo chưa được công bố nhưng việc đánh cắp dữ liệu từ điện thoại được kết nối với máy tính đã từng bị phát hiện trước đây. Ví dụ, thủ pháp này từng được sử dụng vào năm 2013 trong chiến dịch gián điệp mạng Red October. Và nhóm Hacking Team cũng sử dụng kết nối máy tính để chạy phần mềm độc hại trên thiết bị.
Tất cả những mối đe dọa này đã tìm ra cách khai thác việc trao đổi dữ liệu ban đầu được cho là an toàn giữa smartphone và PC mà nó được kết nối. Bằng cách kiểm tra thông tin danh tính nhận từ thiết bị được kết nối, hacker đã có thể biết được model của thiết bị nạn nhân sử dụng và bắt đầu tấn công bằng việc khai thác có chọn lọc. Việc này sẽ không dễ thành công nếu smartphone không tự động trao đổi dữ liệu với PC khi kết nối qua cổng USB.
Alexey Komarov, Nhà nghiên cứu tại Kaspersky Lab cảnh báo: “Thật lạ khi gần 2 năm sau khi công bố PoC trình bày về cách smartphone có thể bị lây nhiễm bằng USB, concept đó vẫn đúng. Nguy cơ bảo mật ở đây đã rõ ràng: nếu bạn là người dùng thường xuyên, bạn có thể bị theo dõi thông qua ID của thiết bị, điện thoại của bạn có thể bị thêm vào bất cứ thứ gì từ adware đến ransomware, và nếu bạn là người đưa ra quyết định trong một công ty lớn thì bạn càng dễ trở thành mục tiêu của những hacker chuyên nghiệp. Và bạn thậm chí không cần phải có tay nghề cao để thực hiện những cuộc tấn công như vậy, tất cả thông tin bạn cần đều có thể dễ dàng tìm thấy trên Internet”.
Để tự bảo vệ mình trước nguy cơ bị tấn công từ nguồn sạc không xác định và máy tính không đáng tin cây, Kaspersky Lab khuyên nên thực hiện những điều sau: Chỉ sử dụng điểm sạc USB và máy tính đáng tin để sạc thiết bị; bảo vệ điện thoại di động bằng mật khẩu hoặc nhận biết dấu vân tay và không mở khóa khi đang sạc; sử dụng công nghệ mã hóa và nơi chứa thông tin an toàn (khu vực được bảo vệ trên thiết bị di động được dùng để tách riêng thông tin nhạy cảm) để bảo vệ dữ liệu; Bảo vệ cả thiết bị di động và PC/ Mac trước phần mềm độc hại với sự hỗ trợ từ giải pháp bảo mật đã được kiểm chứng.