Rà soát, xử lý lỗ hổng an toàn thông tin trong các sản phẩm của Microsoft

Mới đây, Cục An toàn thông tin, Bộ Thông tin và Truyền thông gửi thông báo đến các đơn vị chuyên trách công nghệ thông tin của các bộ, cơ quan ngang bộ, sở thông tin và truyền thông, các tập đoàn, tổng công ty, ngân hàng, các tổ chức tài chính... về lỗ hổng an toàn thông tin ảnh hưởng cao và nghiêm trọng trong các sản phẩm Microsoft. Đây là những lỗ hổng được Tập đoàn công nghệ Microsoft phát hành trong danh sách bản vá tháng 10/2023 đối với 103 lỗ hổng an toàn thông tin trong các sản phẩm của mình.

Đặc biệt, trong báo cáo mới nhất của Microsoft có thông tin về lỗ hổng CVE-2023-36778 trong hệ điều hành Microsoft Exchange Server cho phép tin tặc thực hiện tấn công từ xa. Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) thuộc Cục An toàn thông tin đã phát hành các văn bản cảnh báo diện rộng về những lỗ hổng ảnh hưởng đến Microsoft Exchange Server. Hệ điều hành này của hãng Microsoft vẫn là mục tiêu hàng đầu được các đối tượng tấn công có chủ đích nhắm đến. Vì vậy, để bảo đảm an toàn thông tin cho hệ thống của các cơ quan, tổ chức, Cục An toàn thông tin đề nghị các đơn vị rà soát lỗ hổng liên quan đến Microsoft Exchange Server để phát hiện và có phương án xử lý kịp thời, đồng thời tăng cường giám sát các hoạt động an ninh mạng nhằm giảm thiểu nguy cơ bị tấn công thông qua các lỗ hổng này.

Ngoài ra, một số lỗ hổng khác cũng đang bị tin tặc khai thác trong thực tế như: Lỗ CVE-2023-36563 trong Microsoft WordPad cho phép đối tượng tấn công thực hiện thu thập thông tin mật khẩu (dạng mã băm NTLM) của người dùng; lỗ hổng an toàn thông tin CVE-2023-41763 trong Skype for Business cho phép đối tượng tấn công thực hiện leo thang đặc quyền; 2 lỗ hổng CVE-2023-35349, CVE-2023-36697 trong Microsoft Message Queuing cho phép đối tượng tấn công thực thi mã từ xa; lỗ hổng CVE-2023-36434 trong Windows IIS Server cho phép đối tượng tấn công thực hiện leo thang đặc quyền.

Nhằm bảo đảm an toàn thông tin cho hệ thống thông tin, góp phần bảo đảm an toàn cho không gian mạng Việt Nam, Cục An toàn thông tin khuyến nghị các đơn vị kiểm tra, rà soát, xác định máy tính sử dụng hệ điều hành Windows có khả năng bị ảnh hưởng; thực hiện cập nhật bản vá kịp thời để tránh nguy cơ bị tấn công. Đồng thời, các đơn vị đảm bảo an toàn thông tin tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng; thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.
Ngọc Bích (TTXVN)

Dành cho bạn

Bỉ: Thử nghiệm giao hàng bằng drone

Bỉ: Thử nghiệm giao hàng bằng drone

Trong khi Walmart đã giao thành công kiện hàng thứ một triệu bằng drone tại bốn bang của Mỹ từ hồi tháng 5 và Amazon đang chuẩn bị mở rộng dịch vụ giao hàng trên không tới gần 500 thành phố, thì Bỉ cũng đang dần bắt kịp xu hướng này với những bước đi thận trọng hơn.

Biến hạ tầng khoa học thành ‘nhà máy tạo công nghệ’

Biến hạ tầng khoa học thành ‘nhà máy tạo công nghệ’

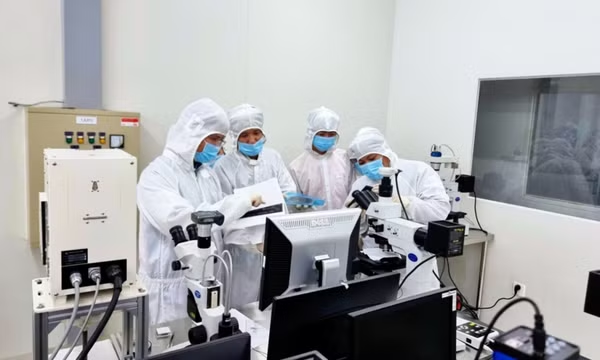
Hạ tầng khoa học chỉ thực sự tạo ra năng lực công nghệ quốc gia khi không dừng ở phục vụ nghiên cứu mà trở thành hệ thống biến tri thức thành công nghệ, nguyên mẫu và sản phẩm. Kinh nghiệm quốc tế cho thấy Việt Nam nên chuyển từ đầu tư phòng thí nghiệm sang xây dựng “nhà máy tạo công nghệ”.

'Vùng lõm sóng' sẽ kết nối bằng vệ tinh

'Vùng lõm sóng' sẽ kết nối bằng vệ tinh

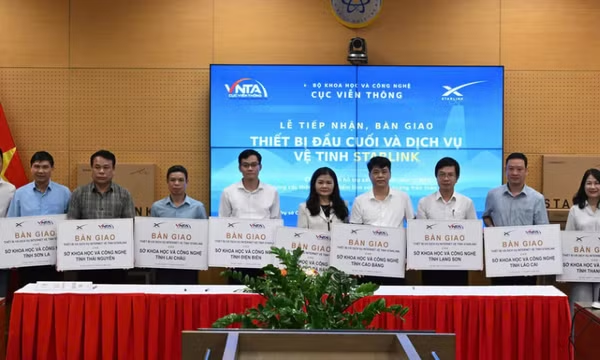
Cục Viễn thông (Bộ Khoa học và Công nghệ) đã phối hợp với Công ty TNHH Starlink Services Việt Nam bàn giao thiết bị đầu cuối và dịch vụ vệ tinh Starlink cho các địa phương, nhằm hỗ trợ kết nối kịp thời cho các thôn lõm sóng.

Lấy làm chủ công nghệ chiến lược để đào tạo nhân lực

Lấy làm chủ công nghệ chiến lược để đào tạo nhân lực

Phát triển nhân lực công nghệ chiến lược không nên chỉ dừng ở mở ngành, tăng chỉ tiêu hay gửi người đi đào tạo. Kinh nghiệm Trung Quốc, Hàn Quốc cho thấy hướng hiệu quả hơn là đưa học viên trực tiếp tham gia quá trình nghiên cứu và phát triển (R&D) công nghệ, qua đó đồng thời tạo ra công nghệ và hình thành đội ngũ có khả năng làm chủ công nghệ.