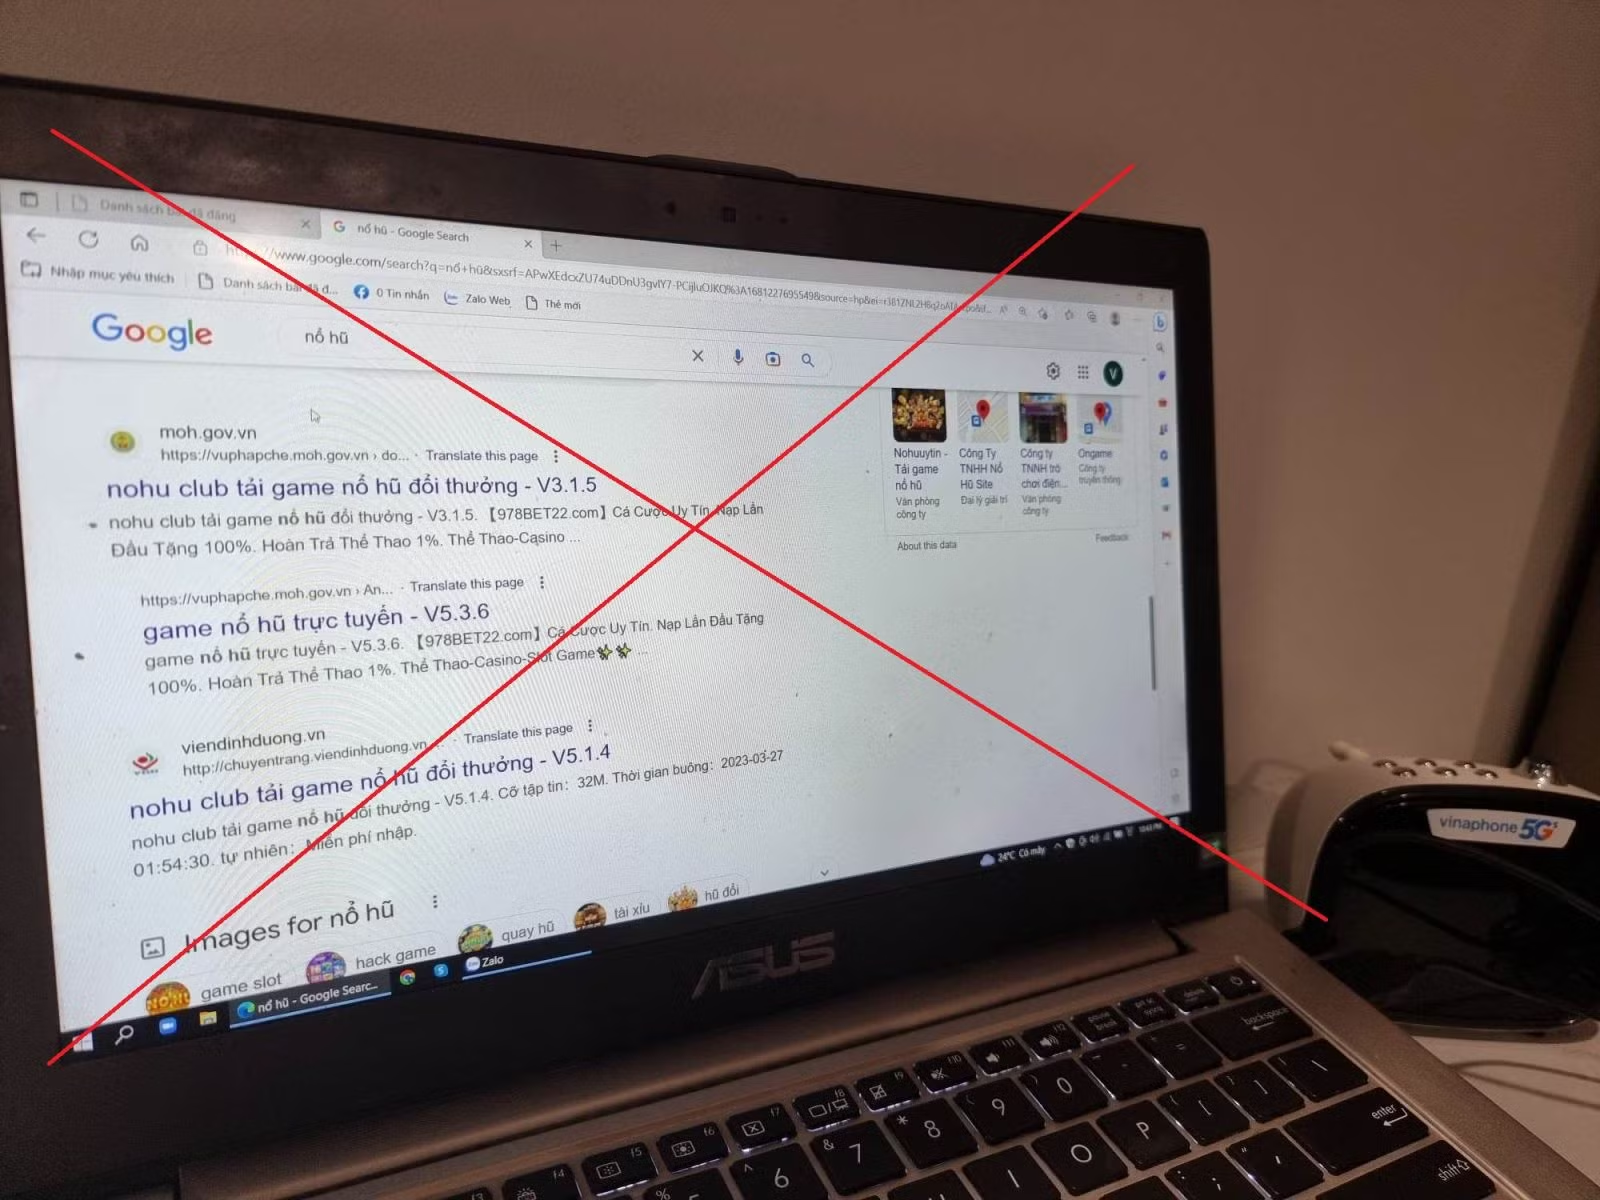
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) thuộc Cục An toàn thông tin đã thực hiện rà soát nội dung quảng cáo không phù hợp trên website của cơ quan nhà nước có tên miền ".gov.vn". Kết quả, nhiều website của cơ quan nhà nước bị lợi dụng để cài cắm, đăng tải, chuyển hướng hoặc liên kết với nội dung quảng cáo không phù hợp như game bài, cờ bạc…
Những tệp tin này xuất hiện trong kết quả tìm kiếm của Google và thực hiện chuyển hướng người dùng sang website khác khi người dùng truy cập đường dẫn. Điều này trở nên nguy hiểm nếu website bị lợi dụng để đăng tải, phát tán những nội dung xấu độc, xuyên tạc về chủ quyền, chủ trương của Đảng và chính sách, pháp luật của Nhà nước.
Hiện tại, 10 bộ, ngành có website vẫn đang bị lợi dụng chèn nội dung quảng cáo không phù hợp gồm các Bộ: Công Thương; Giáo dục và Đào tạo; Giao thông vận tải, Khoa học và Công nghệ; Lao động, Thương binh và Xã hội; Nội vụ; Nông nghiệp và Phát triển nông thôn; Y tế; Văn hóa, Thể thao và Du lịch và Viện Kiểm sát nhân dân tối cao. 18 tỉnh, thành phố gồm: Hà Tĩnh, Tuyên Quang, Đà Nẵng, Điện Biên, Đồng Nai, Hà Nội, Hải Dương, Hải Phòng, Thành phố Hồ Chí Minh, Kon Tum, Lai Châu, Phú Thọ, Quảng Bình, Quảng Nam, Quảng Ninh, Quảng Trị, Thái Bình và Thanh Hóa.
Hệ thống kỹ thuật của Trung tâm Giám sát an toàn không gian mạng quốc gia đã ghi nhận có 57.916 điểm yếu, lỗ hổng an toàn thông tin tại các hệ thống thông tin của các cơ quan tổ chức nhà nước. Số lượng điểm yếu, lỗ hổng nêu trên là rất lớn. Do đó, Cục An toàn Thông tin, Bộ Thông tin và Truyền thông yêu cầu NCSC triển khai đánh giá, xác định các lỗ hổng nguy hiểm, có ảnh hưởng trên diện rộng và hướng dẫn các bộ, ngành khắc phục, đặc biệt lưu ý các lỗ hổng đã và đang được các nhóm tấn công lợi dụng để thực hiện các cuộc tấn công chủ đích (APT).
Trước tình trạng trên, Trung tâm Giám sát an toàn không gian mạng quốc gia cảnh báo tình trạng mất an toàn thông tin trong hệ thống của các cơ quan nhà nước. Đồng thời, chuyên gia công nghệ khuyến cáo, ngoài việc xử lý nội dung bị chèn thêm, các đơn vị cần điều tra, tìm ra con đường tin tặc xâm nhập hệ thống, từ đó phát hiện các lỗ hổng và vá toàn bộ các lỗ hổng này. Lưu ý, cần ra soát và xử lý lỗ hổng với cả phần mềm website, hệ điều hành của máy chủ để đảm bảo an toàn thông tin cho hệ thống.