Trong đó, có 4 lỗ hổng hiện đang bị khai thác trong thực tế, gồm có: CVE-2024-30040 trong Windows MSHTML Platform, cho phép đối tượng tấn công vượt qua cơ chế bảo vệ; 3 lỗ hổng CVE-2024-30051, CVE-2024-30032 và CVE2024-30035 trong Windows DWM Core Library cho phép đối tượng tấn công thực hiện tấn công leo thang đặc quyền.
Hai lỗ hổng bảo mật CVE-2024-30044 trong Microsoft SharePoint Server và CVE-2024-30042 trong Microsoft Excel đều cho phép các đối tượng tấn công có thể thực thi mã từ xa.
Lỗ hổng CVE-2024-30033 trong Windows Search Service cho phép đối tượng tấn công thực hiện tấn công leo thang đặc quyền; lỗ hổng CVE-2024-30043 trong Microsoft SharePoint Server cho phép đối tượng tấn công thực hiện tấn công XXE. Lỗ hổng này được xem là một hình thức tấn công chèn các đoạn mã độc vào máy chủ.
Bên cạnh đó, Trung tâm giám sát an toàn thông tin mạng quốc gia (NCSC) cũng ghi nhận top 10 lỗ hổng đáng chú ý, đó là những lỗ hổng có mức độ nghiêm trọng cao hoặc đang bị khai thác trong môi trường thực tế bởi các nhóm tấn công.
Trong đó, đáng chú ý có 3 lỗ hổng ảnh hưởng tới giao thức DHCP, các sản phẩm của Google, Ivanti. Cụ thể, CVE-2024-4761 ghi ngoài bộ nhớ tồn tại trên Google Chrome các phiên bản cũ hơn 124.0.6367.207. Lỗ hổng cho phép đối tượng tấn công khai thác lỗi này thông qua trang HTML độc hại. Hiện lỗ hổng đã có mã khai thác và đang bị khai thác trong thực tế.
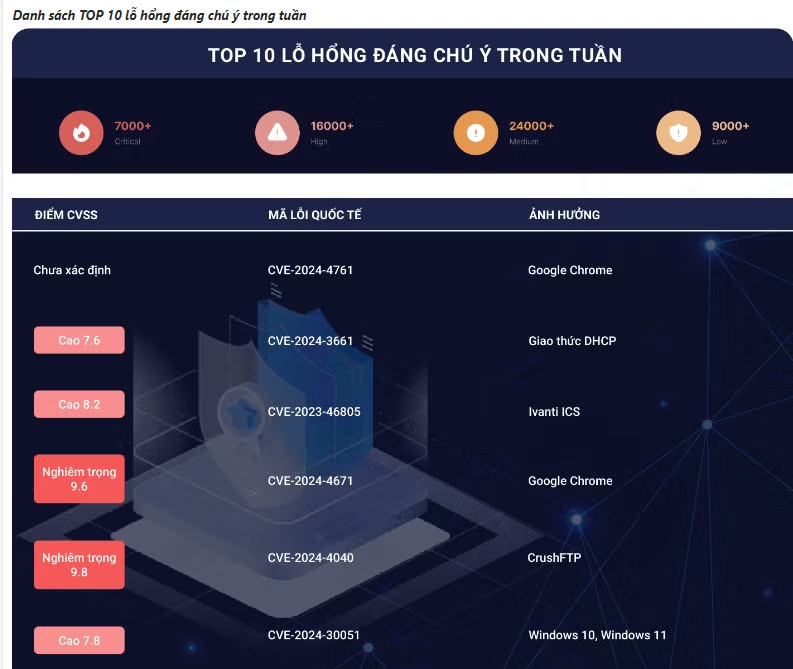
Top 10 lỗ hổng đáng chú ý trong tuần qua. Ảnh: NCSC
Lỗ hổng CVE-2024-3661 tồn tại trên giao thức DHCP, cho phép đối tượng tấn công nằm trong cùng mạng với người dùng có thể đọc, gây gián đoạn, chỉnh sửa lưu lượng mạng mặc cho hệ thống mạng được bảo vệ bởi VPN. Quá trình khai thác diễn ra thành công do DCHP có thể thêm luồng điều hướng (route) vào bảng routing table của client thông qua lựa chọn classless static route (121). Các biện pháp bảo mất VPN dựa vào route để điều hướng lưu lượng mạng sẽ bị lộ lọt dữ liệu thông qua interface vật lý. Hiện lỗ hổng này đang bị khai thác trong thực tế.
Lỗ hổng CVE-2023-46805 (Điểm CVSS: 8.2 - Cao) tồn tại trên Ivanti ICS, cho phép đối tượng tấn công truy cập vào tài nguyên hạn chế một cách trái phép bằng cách bỏ qua xác thực kiểm soát. Hiện lỗ hổng đã có mã khai thác và đang bị khai thác trong thực tế bởi các nhóm tấn công UTA0178, cactus, Storm-1567, akira, RAZOR TIGER, SideWinder, và SideCopy.
Nhằm đảm bảo an toàn thông tin cho hệ thống thông tin của các đơn vị, góp phần bảo đảm an toàn không gian mạng Việt Nam, Cục An toàn thông tin khuyến nghị cơ quan, tổ chức và doanh nghiệp trên cả nước tiến hành rà soát, xác định máy tính sử dụng hệ điều hành Windows có khả năng bị ảnh hưởng bởi các lỗ hổng bảo mật nguy hiểm kể trên. Các đơn vị cần cập nhật bản vá kịp thời để tránh nguy cơ hệ thống thông tin của đơn vị mình bị tấn công mạng.
Đồng thời, Cục cũng yêu cầu tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng; thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.
Theo thống kê của Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC), trong 3 tuần đầu tháng 5/2024, các tổ chức quốc tế đã công bố và cập nhật hơn 2.400 lỗ hổng bảo mật, trong đó có gần 300 lỗ hổng ảnh hưởng mức cao. Đặc biệt, có tới gần 800 lỗ hổng cho phép chèn và thực thi mã lệnh.
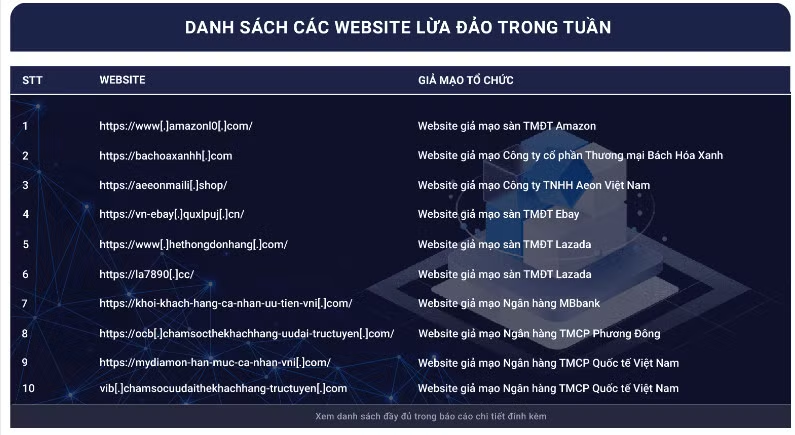
Ngoài ra, trong tuần qua, Cục An toàn thông tin cũng thông báo có 271 phản ánh trường hợp lừa đảo do người dùng Internet Việt Nam thông báo về Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) qua hệ thống tại địa chỉ https://canhbao.khonggianmang.vn. Qua kiểm tra, phân tích có nhiều trường hợp lừa đảo giả mạo website của ngân hàng, các trang thương mại điện tử…