72% các tổ chức ở châu Á - Thái Bình Dương và Nhật Bản bị tấn công mạng trong năm 2021

Theo phóng viên TTXVN tại Kuala Lumpur, ngày 24/8, công ty phần mềm an ninh và bảo mật Sophos Group plc (Anh) phối hợp với hãng tư vấn Tech Research Asia (TRA) đã công bố các phát hiện bổ sung báo cáo khảo sát “Tương lai của an ninh mạng ở khu vực châu Á - Thái Bình Dương và Nhật Bản”, cho thấy các doanh nghiệp đang ngày càng ưu tiên ngân sách cho an ninh mạng.
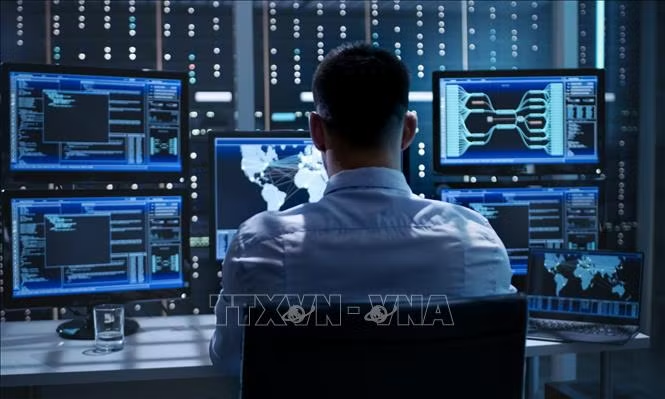
Chú thích ảnh
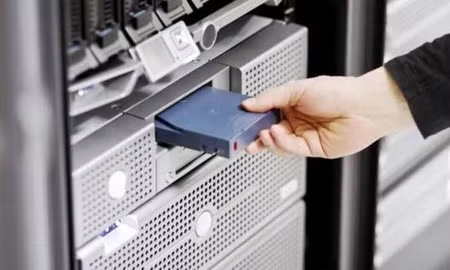
Ảnh minh họa: AFP/TTXVN

Theo đó, 11% ngân sách công nghệ được dành riêng cho an ninh mạng trong năm 2022, tăng so với mức 8,6% của năm 2021.

Cụ thể, các tổ chức ở khu vực châu Á - Thái Bình Dương và Nhật Bản (APJ) đã xác định "săn tìm" mối đe dọa là trọng tâm để tăng cường khả năng phòng thủ an ninh mạng và hầu hết các tổ chức này (90%) đã tiến hành công việc trên trong năm 2021, trong đó 85% cho biết cách tiếp cận là rất quan trọng đối với khả năng an ninh mạng tổng thể của các doanh nghiệp.

Aaron Bugal, kỹ sư giải pháp toàn cầu thuộc Sophos cho hay: “Thật tốt khi các tổ chức coi trọng vấn đề an ninh mạng nhiều hơn, với ngân sách và mức độ thành công đang tăng lên". Ông Bugal lưu ý rằng các tổ chức cần đảm bảo không phóng đại thành công và không tự mãn. Theo kỹ sư này, với sự gia tăng đầu tư, người ta sẽ nghĩ rằng các vụ tấn công mạng thành công sẽ giảm, tuy nhiên những vụ tấn công này vẫn tiếp tục tăng lên. Báo cáo về mã độc tống tiền của Sophos cho thấy 72% các tổ chức APJ đã bị tấn công mạng vào năm 2021, tăng so với mức 39% của năm 2020. Với tình hình này, các tổ chức quan trọng cần xem xét các chiến lược mạng thường xuyên và giải quyết các lỗ hổng. Điều này ngày càng trở nên quan trọng vì Sophos đã chứng kiến sự gia tăng số trường hợp các tổ chức bị tấn công mạng nhiều lần.

Theo khảo sát, 45% các công ty được hỏi đã không thực hiện thay đổi đối với thông tin hoặc cách tiếp cận an ninh mạng của họ trong 12 tháng qua, cho thấy thái độ thụ động đối với an ninh mạng.

Kỹ sư Sophos nhận định các chiến lược an ninh mạng phải thường xuyên được thực hiện và thậm chí phải đi trước đón đầu trong bối cảnh có nhiều mối đe dọa hiện nay. Bằng cách cập nhật các chiến lược an ninh mạng sau khi ngăn chặn thành công một vụ tấn công, các tổ chức sẽ luôn duy trì được trạng thái sẵn sàng ứng phó và tiếp tục trở thành mục tiêu dễ dàng cho các vụ tấn công khác. Các tổ chức cần trợ giúp có thể thuê ngoài toàn bộ hoặc một phần quy trình săn tìm mối đe dọa để có thể phát hiện và phản ứng nhanh hơn.
An Nguyễn (TTXVN)

Dành cho bạn

Phát triển ngành robot: Mỹ không chỉ chạy đua công nghệ

Phát triển ngành robot: Mỹ không chỉ chạy đua công nghệ

Mỹ là một trong những quốc gia hàng đầu thế giới về trí tuệ nhân tạo (AI) và công nghệ robot. Tuy nhiên, nước này đang đối mặt với nghịch lý: có thế mạnh về AI, phần mềm và công nghệ điều khiển, nhưng năng lực chế tạo, triển khai và vận hành robot chưa tương xứng.

Biểu tượng Tập đoàn công nghệ Mỹ OpenAI. Ảnh: AFP/TTXVN (không được phép khai thác, sử dụng bởi bên thứ ba)

Vì sao OpenAI muốn đổi cách gọi ‘trung tâm dữ liệu’?

OpenAI đang cân nhắc đổi tên các trung tâm dữ liệu (data center) quy mô lớn thành "khu phức hợp tính toán AI" (AI compute campuses), trong nỗ lực cải thiện cách nhìn nhận của công chúng về cơ sở hạ tầng phục vụ trí tuệ nhân tạo (AI).

Trung Quốc thúc đẩy ứng dụng AI trong sản xuất, sinh hoạt

Trung Quốc thúc đẩy ứng dụng AI trong sản xuất, sinh hoạt

Theo phóng viên TTXVN tại Trung Quốc, trong khuôn khổ Hội nghị Internet thế giới 2026, diễn ra từ ngày 2-5/11 tại Ô Trấn, thành phố Đồng Hương, tỉnh Chiết Giang, Trung Quốc tổ chức nhiều hoạt động giới thiệu và trải nghiệm các ứng dụng trí tuệ nhân tạo (AI), tập trung vào các lĩnh vực sản xuất, kinh 

Công nghệ băng từ - hướng đi mới trong lưu trữ, bảo mật dữ liệu

Công nghệ băng từ - hướng đi mới trong lưu trữ, bảo mật dữ liệu

Theo phóng viên TTXVN tại Tokyo, tập đoàn Fujifilm của Nhật Bản có kế hoạch đầu tư khoảng 10 tỷ yen (63,4 triệu USD) để tăng gấp 5 lần năng lực sản xuất băng từ lưu trữ dữ liệu, nhằm đáp ứng nhu cầu ngày càng tăng trong lĩnh vực trí tuệ nhân tạo (AI) và bảo đảm an ninh mạng.