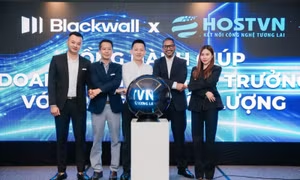
Blackwall, công ty bảo vệ lưu lượng web có trụ sở tại Tallinn (Estonia), vừa công bố quan hệ hợp tác chiến lược với Công ty Cổ phần Giải pháp Công nghệ HOSTVN.
Tập đoàn chế tạo phần mềm Microsoft vừa thông báo nguyên nhân dẫn đến các vụ mất điện hồi đầu tháng 6, ảnh hưởng đến một số dịch vụ của tập đoàn này là do bị tấn công mạng, đồng thời cho biết chưa tìm ra bằng chứng về việc truy cập hoặc làm hư hại những dữ liệu về khách hàng.
Theo thông tin từ Ngân hàng trung ương Đan Mạch và một công ty công nghệ thông tin ngành ngân hàng, tin tặc đã làm gián đoạn quyền truy cập các trang web của Ngân hàng trung ương Đan Mạch và 7 ngân hàng tư nhân ở nước này, trong đó có Jyske Bank và Sydbank, hai ngân hàng quan trọng nhất của Đan Mạch.
Ngày 30/11, Trung tâm Ứng cứu khẩn cấp không gian mạng Việt Nam (VNCERT/CC), Cục An toàn thông tin (Bộ Thông tin và Truyền thông) tổ chức diễn tập với chủ đề “Diễn tập ứng cứu sự cố tấn công từ chối dịch vụ (DDoS) cho cơ quan báo chí”.
Theo phóng viên TTXVN tại Moskva, ngày 9/9, Yandex, công ty mạng hàng đầu của Nga, thông báo đẩy lùi cuộc tấn công từ chối dịch vụ (DDoS) lớn nhất từ trước đến nay.
Về vụ việc tấn công vào hệ thống mạng của Báo điện tử Đài Tiếng nói Việt Nam (vov.vn), chiều 18/6, Trung tướng Tô Ân Xô, Chánh Văn phòng - Người Phát ngôn của Bộ Công an cho biết, Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (Bộ Công an) đã xác lập chuyên án chủ trì, phối hợp Công an các địa phương khẩn trương điều tra, truy vết, làm rõ tính chất vụ việc, xác định đối tượng thực hiện.
Trung tâm ứng cứu khẩn cấp không gian mạng Quốc gia đang phối hợp với các đơn vị có liên quan để xác minh nguyên nhân, phân tích và điều tra cuộc tấn công nhắm vào các nền tảng của Đài Tiếng nói Việt Nam.
SINGAPORE – Media Outreach – Ngày 10 tháng 2 năm 2021 —FS-ISAC, cộng đồng chia sẻ thông tin tình báo mạng toàn cầu duy nhất chỉ tập trung vào các dịch vụ tài chính, đã thông báo, trong năm 2020, hơn 100 công ty dịch vụ tài chính là mục tiêu của làn sóng tấn công từ chối dịch vụ phân tán (Distributed Denial of Service – DDoS) do cùng một tác nhân đe dọa.
Hơn 400.000 địa chỉ IP bị lây nhiễm với hơn 16 biến thể của mã độc. Mã độc chủ yếu được lây nhiễm qua đường email, đánh lừa người dùng nhấn vào file word (.doc) đính kèm.
Hơn 400.000 địa chỉ IP bị lây nhiễm với hơn 16 biến thể của mã độc. Mã độc chủ yếu được lây nhiễm qua đường email, đánh lừa người dùng nhấn vào file word (.doc) đính kèm.