Công ty an ninh mạng Crowdstrike ngày 19/7 thông báo đã triển khai bản sửa lỗi đối với sự cố đã gây ra sự gián đoạn hoạt động cho một loạt các doanh nghiệp hoạt động trong các lĩnh vực như hàng không, tài chính, hay chăm sóc y tế trên toàn thế giới.
Thông tin từ Cục An toàn thông tin (Bộ Thông tin và Truyền thông) cho biết, mới đây, trong Danh sách công bố bản vá lỗ hổng của Microsoft đã xuất hiện những lỗ hổng bảo mật có nguy cơ gây ảnh hưởng ở mức cao và nghiêm trọng trong các sản phẩm công nghệ.
Ngày 15/8, Cục An toàn Thông tin, Bộ Thông tin và Truyền thông đã cảnh báo về hai lỗ hổng nghiêm trọng mới (có tên gọi CVE-2019-1181 và CVE-2019-1182) trong dịch vụ Remote Desktop ảnh hưởng tới nhiều phiên bản hệ điều hành Windows - hệ điều hành thông dụng nhất của máy tính.
Miscrosoft đã vá một lỗ hổng zero-day được phát hiện hồi tháng 8 có thể ảnh hưởng tới hệ điều hành Microsoft Windows, kể cả phiên bản Windows 10 mới nhất.
Cục An toàn thông tin – Bộ Thông tin và Truyền thông vừa có văn bản hướng dẫn các tổ chức, cá nhân thực hiện biện pháp xử lý khẩn cấp mã độc WannaCry khai thác một số lỗ hổng trên hệ điều hành Windows để tấn công vào các máy tính.
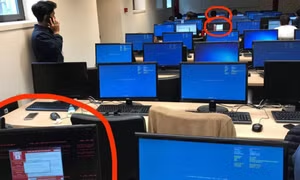
Một vụ tấn công mạng trên diện rộng thông qua một chương trình mã độc có tên WannaCry hôm 12/5 khiến máy tính tại gần 100 quốc gia trở thành nạn nhân. Vậy ai là người đã phát hiện và ngăn chặn thành công để mã độc này không tiếp tục lây lan?
Vụ tấn công mạng dưới dạng "tống tiền" được phát hiện từ ngày 12/5 khiến máy tính tại gần 100 quốc gia trở thành nạn nhân. Dư luận thực sự bất ngờ bởi nó khởi nguồn bằng công cụ được cho là bị đánh cắp từ Cơ quan An ninh Quốc gia Mỹ (NSA).
.jpg)