Công an tỉnh Quảng Trị vừa có thông tin cảnh báo người dân về các tài khoản, hội nhóm trên mạng xã hội quảng cáo dịch vụ làm phiếu lý lịch tư pháp “nhanh”, “lấy ngay”, “không cần thủ tục”, tiềm ẩn nguy cơ lừa đảo, làm giả giấy tờ và đánh cắp thông tin cá nhân.
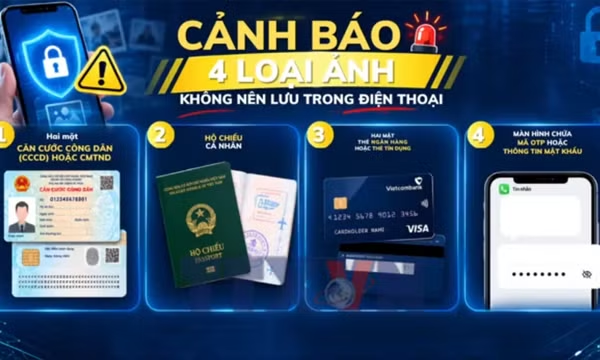
Ảnh căn cước, hộ chiếu hay thẻ ngân hàng được nhiều người chụp lại để tiện sử dụng. Tuy nhiên, thói quen này có thể tạo kẽ hở để kẻ gian đánh cắp thông tin, mạo danh và chiếm đoạt tài sản.
Cục Điều tra liên bang Mỹ (FBI) cảnh báo trong vụ hệ thống của AT&T bị xâm nhập năm 2024, có khả năng tin tặc đã đánh cắp nhật ký cuộc gọi và tin nhắn văn bản của các đặc vụ trong nhiều tháng.
Ngày 18/10, Trung tâm Ứng cứu khẩn cấp không gian mạng Việt Nam - VNCERT/CC, Cục An toàn thông tin, Bộ Thông tin và Truyền thông cảnh báo: Trên thế giới đang diễn ra một chiến dịch lừa đảo tinh vi, lợi dụng trí tuệ nhân tạo (AI) và công nghệ mạo danh để đánh cắp thông tin đăng nhập Gmail của người dùng.
Tình hình tội phạm lừa đảo chiếm đoạt tài sản của khách hàng dưới nhiều hình thức nhằm đánh cắp thông tin dịch vụ ngân hàng có dấu hiệu phức tạp trở lại, với phương thức và thủ đoạn mới.
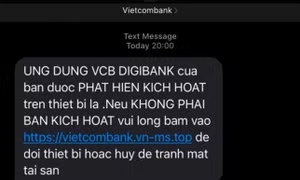
Gần đây, tình hình tội phạm sử dụng công nghệ cao để lừa đảo chiếm đoạt tài sản có nhiều diễn biến phức tạp, với nhiều phương thức, thủ đoạn. Có không ít người dân nhận được tin nhắn giả mạo các ngân hàng thương mại để dẫn dụ vào đường link với mục đích đánh cắp thông tin, chiếm quyền quản trị tài khoản ngân hàng của người dùng.
Ngày 27/3, công ty cho vay và thanh toán kỹ thuật số Latitude của Australia thông báo 7,9 triệu số bằng lái xe của công dân Australia và New Zealand đã bị đánh cắp trong vụ đánh cắp thông tin quy mô lớn xảy ra hôm 16/3 vừa qua.
Các nhà điều tra đã bắt một nhân vật chủ chốt đằng sau chương trình phần mềm độc hại Raccoon Infostealer ở Hà Lan sau khi anh ta chạy trốn giao tranh ở Ukraine.
Để đối phó với mối đe dọa từ nạn tấn công mã độc tống tiền (ransomware), tức phần mềm độc hại sử dụng mã hóa đánh cắp thông tin để đòi tiền chuộc, cùng các tội phạm mạng khác, trong hai ngày 31/10 và 1/11, Mỹ đăng cai tổ chức hội nghị quốc tế bàn về vấn đề trên, với sự tham gia của đại diện 37 nước và một số doanh nghiệp lớn trên thế giới.
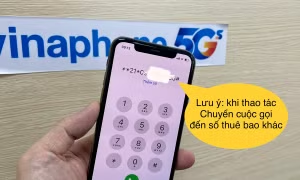
Thời gian gần đây, xuất hiện hiện tượng tội phạm lợi dụng tính năng chuyển hướng cuộc gọi (Call Forwarding) của nhà mạng để đánh cắp thông tin mã OTP các dịch vụ của khách hàng.
Cơ quan tình báo Thụy Điển đã mở cuộc điều tra hoạt động của một số máy bay không người lái tại khu vực các máy điện hạt nhân của nước này vào cuối tuần qua.
Google ngày 7/12 thông báo công ty này đã đánh sập botnet Glupteba - một mạng lưới sử dụng mã độc Glupteba tấn công khoảng 1 triệu thiết bị điện tử trên toàn cầu và sau đó sử dụng các thiết bị này để thực hiện hành vi phạm tội trên mạng.
Để thanh toán trực tuyến an toàn, cụ thể là thanh toán trực tuyến qua dịch vụ e-banking, Internet banking của các tài khoản ngân hàng, thẻ ATM, thẻ VISA,… cũng như tránh bị đánh cắp thông tin thanh toán, chúng ta cần phải tuân thủ một số nguyên tắc cơ bản.
Ngày 4/2, Facebook đã gỡ bỏ hàng trăm tài khoản Instagram bị đánh cắp thông tin và bán tên tài khoản (username), bao gồm cả tài khoản của những người đứng sau hoạt động này.
Ngày 4/8, một công ty an ninh mạng của Nhật Bản cho biết thông tin của khoảng 7.600 người dùng Facebook ở nước này dường như đã bị một nhóm đối tượng đánh cắp và lưu trữ tại máy chủ đặt ở nước ngoài.
Trong thời điểm dịch COVID-19, nhiều người dân đã chuyển sang thanh toán không dùng tiền mặt để tránh tiếp xúc, đề phòng lây nhiễm virus SARS–CoV-2. Tuy nhiên, trong gần một tháng trở lại đây, các ngân hàng liên tục phát đi cảnh báo nhiều hình thức lừa đảo mới với đích ngắm của tội phạm mạng vào người cao tuổi.
Ngày 26/5, các công tố viên Đức thông báo đã truy tố một tin tặc 22 tuổi, thủ phạm vụ đánh cắp và công bố trái phép thông tin cá nhân của hàng chục chính trị gia, nhà báo và nhiều nhân vật nổi tiếng khác.
Tòa án tại Quảng Châu (Trung Quốc) vừa tuyên án 3 năm tù giam đối với một công dân Nhật Bản với tội danh đánh cắp thông tin bí mật quốc gia của Trung Quốc.
Hơn 400.000 địa chỉ IP bị lây nhiễm với hơn 16 biến thể của mã độc. Mã độc chủ yếu được lây nhiễm qua đường email, đánh lừa người dùng nhấn vào file word (.doc) đính kèm.
Hơn 400.000 địa chỉ IP bị lây nhiễm với hơn 16 biến thể của mã độc. Mã độc chủ yếu được lây nhiễm qua đường email, đánh lừa người dùng nhấn vào file word (.doc) đính kèm.