Làm sao để bảo vệ an toàn thông tin, dữ liệu trong kỷ nguyên số?

Theo các chuyên gia công nghệ, trong kỷ nguyên số, rủi ro mất an toàn thông tin (ATTT) là một trong những vấn đề nghiêm trọng nhất đối với các doanh nghiệp. Do đó, giải pháp đảm bảo ATTT, bảo vệ dữ liệu thông tin hiện đang được rất nhiều doanh nghiệp quan tâm.
Chú thích ảnh
Doanh nghiệp, cá nhân thường gặp rủi ro mất dữ liệu, lộ lọt thông tin trong thời buổi kỷ nguyên số.

Ngày 16/4, tại TP Hồ Chí Minh, Chi hội An Toàn Thông tin phía Nam (VNISA phía Nam) phối hợp cùng Trung tâm Chuyển đổi số TP Hồ Chí Minh và Công ty DNV Việt Nam tổ chức hội thảo “ISO/IEC 27001 - An toàn thông tin và bảo vệ quyền riêng tư đối với doanh nghiệp trong kỷ nguyên số” để chia sẻ kinh nghiệm, giải pháp đảm bảo an toàn thông tin, dữ liệu...

TS. Phạm Văn Hậu, Ủy viên BCH Chi hội VNISA phía Nam, Giám đốc Trung tâm An ninh mạng, Đại học Quốc gia TP Hồ Chí Minh cho biết, công nghệ thông tin (CNTT), viễn thông và ATTT đang có bước phát triển mạnh mẽ trong tất cả các lĩnh vực đời sống. Đặc biệt, ATTT được coi là trụ cột của sự phát triển kinh tế xã hội và chuyển đổi số và là một trong những vấn đề quan trọng nhất đối với các doanh nghiệp hiện nay. Bởi khi thông tin bị đánh cắp, lộ lọt thông tin ra bên ngoài, các doanh nghiệp có thể gặp những hậu quả như mất uy tín, mất khách hàng, mất cơ hội kinh doanh, thậm chí là bị kiện tụng hoặc bị xử lý hình sự... Vì vậy, để bảo vệ ATTT, bảo vệ dữ liệu, doanh nghiệp cần xây dựng cơ chế chính sách, làm chặt chẽ các quy trình, ứng dụng các công nghệ mới liên quan đến ATTT và đón đầu các xu hướng nổi bật về an toàn thông tin trong kỉ nguyên số. 

Tương tự, ông Nguyễn Đức Chung, Phó Giám đốc Trung tâm Chuyển đổi số TP Hồ Chí Minh cho biết, chuyển đổi số đồng nghĩa với việc số hóa dữ liệu và sử dụng các hệ thống thông tin nhiều hơn, điều này khiến cho các tổ chức dễ bị tấn công mạng và rò rỉ dữ liệu nếu không có biện pháp bảo mật ATTT.  Đối với các doanh nghiệp, khi tuân thủ các chuẩn về an toàn thông tin sẽ giúp thiết lập các biện pháp bảo mật cần thiết để bảo vệ dữ liệu và hệ thống khỏi các mối đe dọa mạng tấn công trên nền tảng số. Vì vậy, các tổ chức, đơn vị cần nâng cao bảo mật thông tin, dữ liệu để nâng cao năng lực cạnh tranh, hiệu quả hoạt động, nâng cao vị thế và niềm tin yêu đối với khách hàng...
Chú thích ảnh
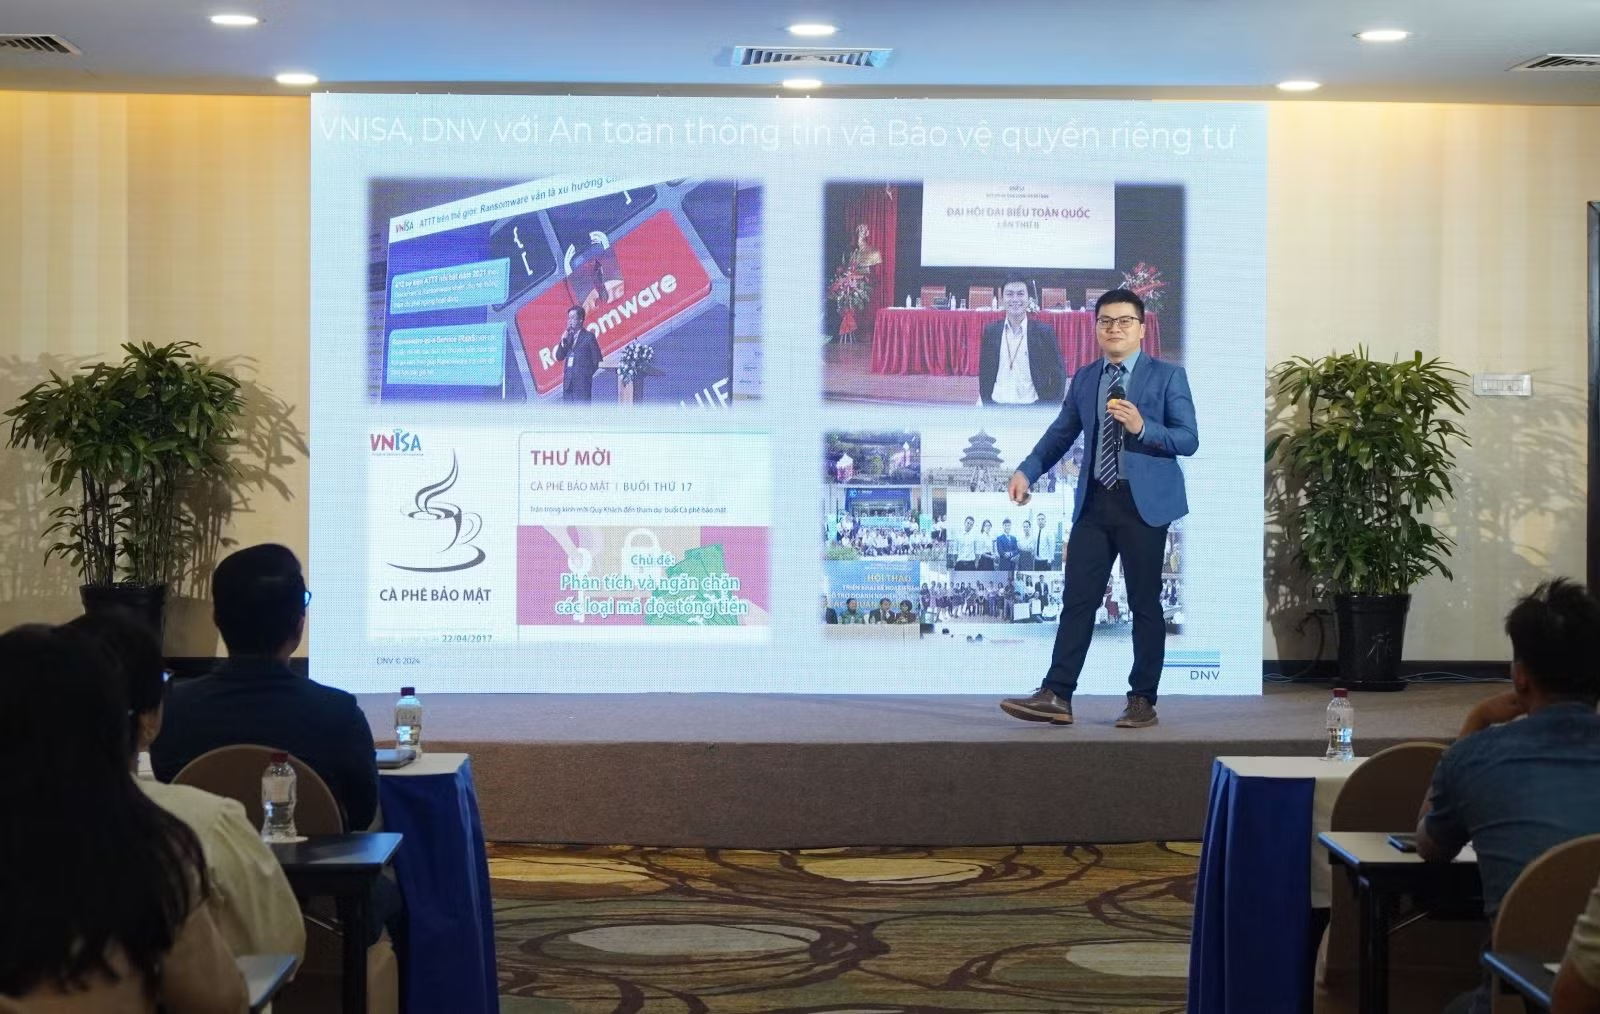
Các đại diện chia sẻ thông tin về việc bảo mật ATTT, an toàn dữ liệu cho các cá nhân, doanh nghiệp.

Nhận thấy tầm quan trọng của bảo vệ dữ liệu thông tin trong kỷ nguyên số, nhiều doanh nghiệp Việt Nam cũng đã chọn quản lý an toàn thông tin theo tiêu chuẩn ISO/IEC 27001: 2022. Ông Hoàng Quang Hải, Giảng viên, Đánh giá viên trưởng tại DNV Việt Nam cho biết, hiện nay nhiều doanh nghiệp Việt cũng đã tiếp cận và triển khai chuẩn ISO/IEC 27001 để bảo vệ an toàn thông tin cho chính mình. Tuy nhiên, việc bảo mật an toàn thông tin là một quá trình đầy thách thức, đòi hỏi doanh nghiệp phải có sự chuẩn bị kỹ lưỡng và thực hiện bài bản, tuân thủ nghiêm ngặt các yêu cầu của tiêu chuẩn. Nếu doanh nghiệp làm được sẽ gặt hái được nhiều lợi ích và phát triển bền vững trong kỷ nguyên số.
Tiêu chuẩn ISO 27001 còn được gọi là ISO/IEC 27001, là một tiêu chuẩn quốc tế được công nhận rộng rãi, xác định các phương pháp thực tiễn tốt nhất để triển khai và quản lý bảo mật thông tin cho Hệ thống Quản lý an ninh thông tin hay còn gọi là ISMS. Tiêu chuẩn này do những chuyên gia công nghệ thông tin, các nhà lãnh đạo chiến lược toàn cầu... cùng nghiên cứu viết ra phần mềm theo tiêu chuẩn chung cho nhiều ngành nghề, tập trung hướng về quản lý thông tin cá nhân (PIMS), hướng đến yêu cầu khách hàng. Khi triển khai tiêu chuẩn ISO, khách hàng sẽ quản lý hệ thống thông tin cá nhân hiệu quả, tuân thủ đúng các quy định về bảo vệ dữ liệu và quyền riêng tư hiện hành cho các doanh nghiệp. 
Tin, ảnh: Hoàng Tuyết/Báo Tin tức

Dành cho bạn

Đón dòng vốn FDI - Bài 3: Biến phụ phẩm thành nguồn lực mới

Đón dòng vốn FDI - Bài 3: Biến phụ phẩm thành nguồn lực mới

Nhà đầu tư FDI quan tâm đến khả năng sử dụng nước, xử lý chất thải và chứng minh tác động môi trường trong chuỗi sản xuất. Việc kết nối doanh nghiệp để tận dụng phụ phẩm có thể trở thành lợi thế của khu công nghiệp, với điều kiện có dữ liệu, hạ tầng phù hợp.

Đón dòng vốn FDI - Bài 2: Từ cho thuê đất đến vận hành

Đón dòng vốn FDI - Bài 2: Từ cho thuê đất đến vận hành

  Nhà xưởng, kho xây sẵn giúp nhà đầu tư FDI có thêm lựa chọn, song diện tích thuê mới chỉ là điểm khởi đầu. Khả năng đáp ứng yêu cầu kỹ thuật, duy trì điện nước và kiểm soát chi phí vận hành sẽ quyết định doanh nghiệp có tiếp tục mở rộng tại khu công nghiệp hay không.

CEO Microsoft đề xuất “phanh khẩn cấp” cho AI: Việt Nam cần lưu ý gì?

CEO Microsoft đề xuất “phanh khẩn cấp” cho AI: Việt Nam cần lưu ý gì?

Đề xuất của CEO Microsoft Satya Nadella về cơ chế giám sát độc lập và “phanh khẩn cấp” cho trí tuệ nhân tạo (AI) cho thấy kiểm soát công nghệ không thể chỉ dựa vào độ tin cậy của mô hình. Khi AI ngày càng có khả năng tự thực hiện nhiệm vụ, yêu cầu đặt ra là phải thiết kế hệ thống để con người có thể giám sát, giới hạn và can thiệp kịp thời. Cách tiếp cận này cũng gợi mở những giải pháp bảo đảm an ninh, an toàn công nghệ cho Việt Nam trong quá trình thực hiện Nghị quyết 57 và Thông báo 24.

Microsoft khuyến cáo về vấn đề kiểm soát AI

Microsoft khuyến cáo về vấn đề kiểm soát AI

Ngày 10/10, Chủ tịch kiêm Giám đốc điều hành (CEO) của Microsoft, ông Satya Nadella, đã kêu gọi xây dựng các hệ thống trí tuệ nhân tạo (AI) tiên tiến đi kèm với các cơ chế kiểm soát phạm vi hoạt động, hệ thống giám sát độc lập và một "phanh khẩn cấp" cho phép những người có thẩm quyền tạm dừng hoặc tắt mô hình ngay khi nó đang vận hành.